
容器与云原生 / 系统课时
工作节点组件
工作节点组件
工作节点把控制平面中的 Pod 声明转化为真实进程,并持续报告节点与容器状态。本课围绕 kubelet、容器运行时和 kube-proxy,建立从 PodSpec 到容器执行、再到 Service 流量转发的完整节点模型。
学习目标
- 区分 kubelet、容器运行时和 kube-proxy 的职责边界。
- 说明 Pod 在目标节点上被创建和保持运行的过程。
- 使用
kubectl查看节点运行时信息与 Pod 分布。
节点上的三类职责
每个工作节点都需要提供运行 Pod 所需的本地服务。kubelet 负责确保分配到本节点的 Pod 及其容器处于期望状态;容器运行时负责真正创建、启动和停止容器;kube-proxy 可在节点上维护网络规则,以实现 Kubernetes Service 的流量转发。
三者不是并列重复实现。kubelet 是节点代理和协调者,容器运行时是执行引擎,kube-proxy 处理 Service 到后端端点的网络路径。现代集群也可能使用其他数据平面替代 kube-proxy,因此排查时应先确认集群实际采用的网络实现。
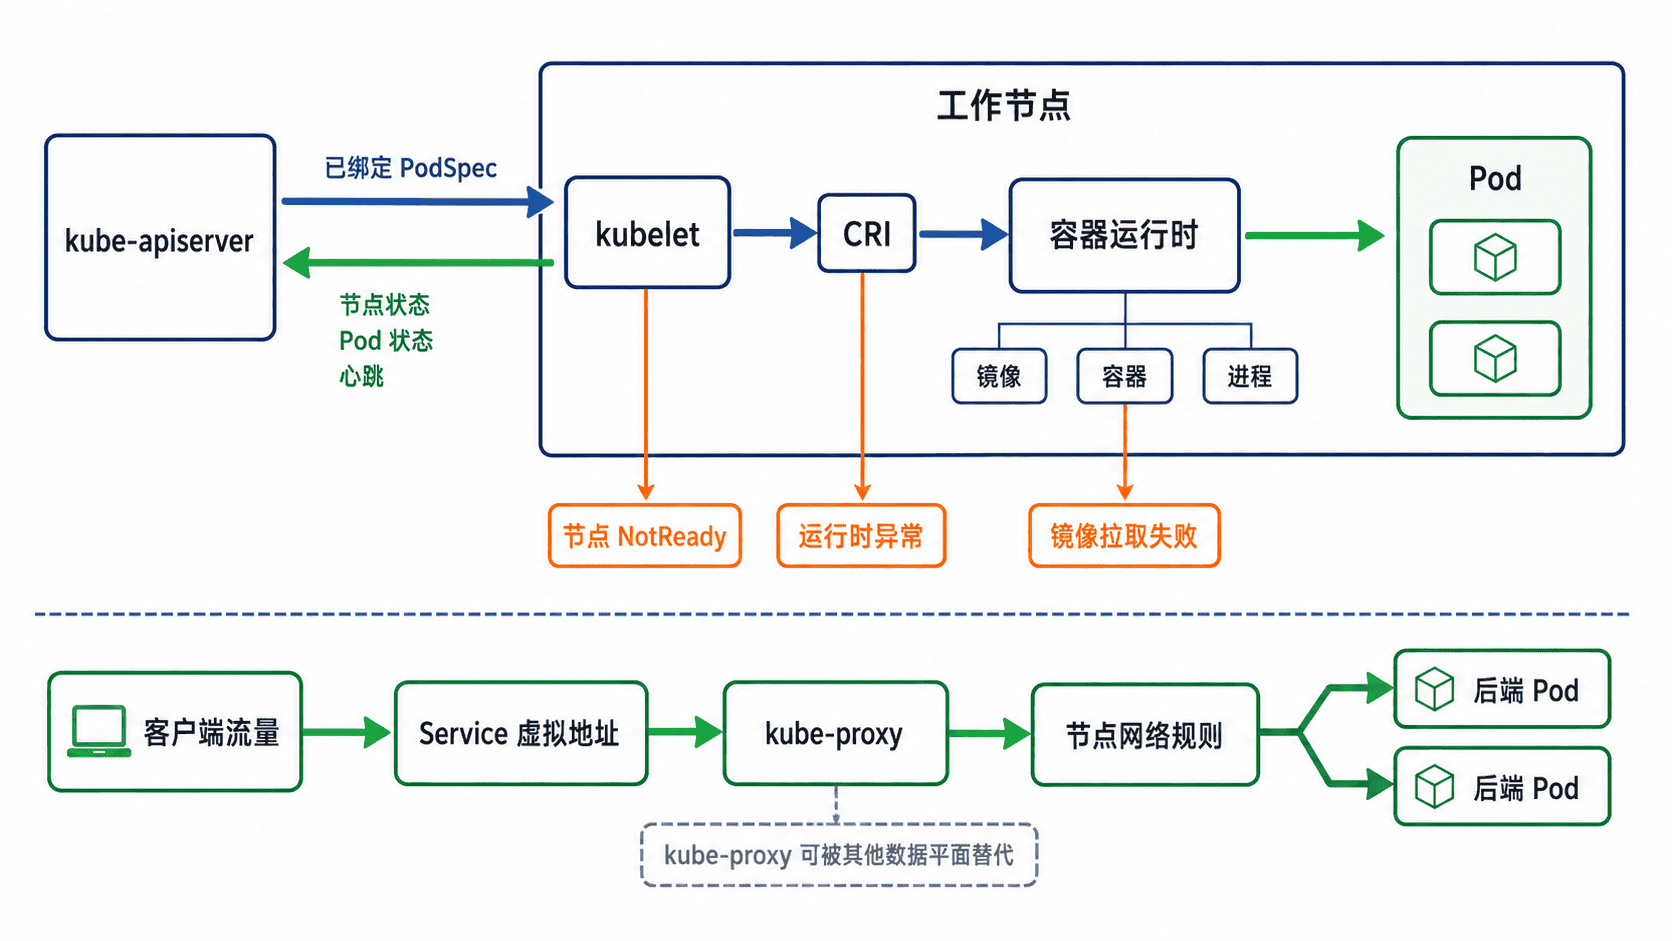
Pod 落地的执行链
Scheduler 把节点选择结果写入 Pod 后,目标节点上的 kubelet 通过 API Server 观察到该 Pod。kubelet 准备卷、网络和容器配置,再通过 Container Runtime Interface 调用兼容运行时;运行时负责镜像管理和容器生命周期,成功后 kubelet 持续探测并把 Pod 状态写回 API。
kubelet 不会代替运行时创建 Linux 进程,也不会替代 Scheduler 选择节点。它的核心任务是让“已经分配给本节点的 PodSpec”持续成立。节点还会通过 Node 状态更新和 kube-node-lease 命名空间中的 Lease 对象发送心跳,供控制平面判断节点是否可用。
当镜像拉取失败、CRI 不可用、卷挂载失败或探针持续失败时,Pod 已经可能完成调度,但容器仍无法进入 Running。此时应查看 Pod 事件、容器状态和 kubelet 日志,而不是继续修改 Scheduler 配置。
Service 流量与 kube-proxy
Service 提供稳定的虚拟访问入口,后端 Pod 地址则可能变化。kube-proxy 监听 Service 与 EndpointSlice 等对象,并在节点上维护转发规则,让到达 Service 地址和端口的流量被送往可用后端。它不负责创建 Pod,也不提供集群 DNS。
如果集群使用 eBPF 等其他数据平面,可能没有传统 kube-proxy DaemonSet,但 Service 仍可正常工作。因此,“找不到 kube-proxy Pod”只能说明需要继续确认网络插件和数据平面,不能单独作为网络故障结论。
用命令检查节点
下面的脚本自动选择列表中的第一个节点,查看其 Kubernetes 版本、IP、操作系统和容器运行时,并列出调度到该节点的全部 Pod。运行前需要可用的 kubeconfig,以及读取 Node 和 Pod 的权限。
NODE_NAME="$(kubectl get nodes -o jsonpath='{.items[0].metadata.name}')"
kubectl get node "$NODE_NAME" -o wide
kubectl get pods -A -o wide --field-selector "spec.nodeName=${NODE_NAME}"
预期输出
NAME             STATUS   ROLES    VERSION   INTERNAL-IP   OS-IMAGE       CONTAINER-RUNTIME
<NODE_NAME>      Ready    <ROLE>   <VERSION> <NODE_IP>     <OS_IMAGE>     <RUNTIME>

NAMESPACE     NAME                     READY   STATUS    NODE
kube-system   <NODE_COMPONENT_POD>     1/1     Running   <NODE_NAME>
<APP_NS>      <WORKLOAD_POD>           1/1     Running   <NODE_NAME>
实际列宽、版本、运行时名称和 Pod 数量会不同。节点为 Ready 说明控制平面近期收到了有效状态;CONTAINER-RUNTIME 可确认当前运行时实现;Pod 列表则能验证哪些工作负载真正落在该节点。Node 状态还包含地址、容量、可分配资源和运行时信息。
故障定位边界
Pod 一直 Pending 且没有 spec.nodeName 时,先查调度约束和 Scheduler;Pod 已绑定但显示 ContainerCreating、ImagePullBackOff 或 CreateContainerError 时,重点检查 kubelet、CRI、镜像凭据、网络和存储;节点为 NotReady 时,再检查 kubelet 进程、运行时、磁盘压力与到 API Server 的连通性。
kubectl logs、exec 和 port-forward 等操作还依赖 API Server 到 kubelet 的连接。工作负载本身仍在运行,并不保证这些管理通道一定可用;遇到命令超时,应同时检查节点健康、kubelet HTTPS 端点及控制平面到节点的网络路径。