
容器与云原生 / 系统课时
容器存储基础
容器存储基础
本课解决一个最容易被忽略的问题:写进容器目录的数据为什么会突然消失。你将看清镜像层、容器可写层与 Volume 的生命周期边界,并用一个最小实验验证何时必须把数据移出容器文件系统。
学习目标
- 区分只读镜像层、容器可写层与数据卷的职责。
- 判断容器重启、Pod 重建和节点迁移对数据的影响。
- 通过命令验证容器可写层不适合保存业务数据。
容器中的数据放在哪里
容器启动时,运行时会把只读镜像层与一个专属可写层组合成容器看到的根文件系统。应用对镜像文件的修改、临时日志和运行时生成文件,默认都写入这个可写层,而不会反向修改镜像。
可写层属于具体容器实例,不是 Kubernetes 中的持久化资源。容器被重新创建时,新实例会得到新的可写层;Pod 被删除、重新调度或滚动替换时,原可写层也不会跟随迁移。
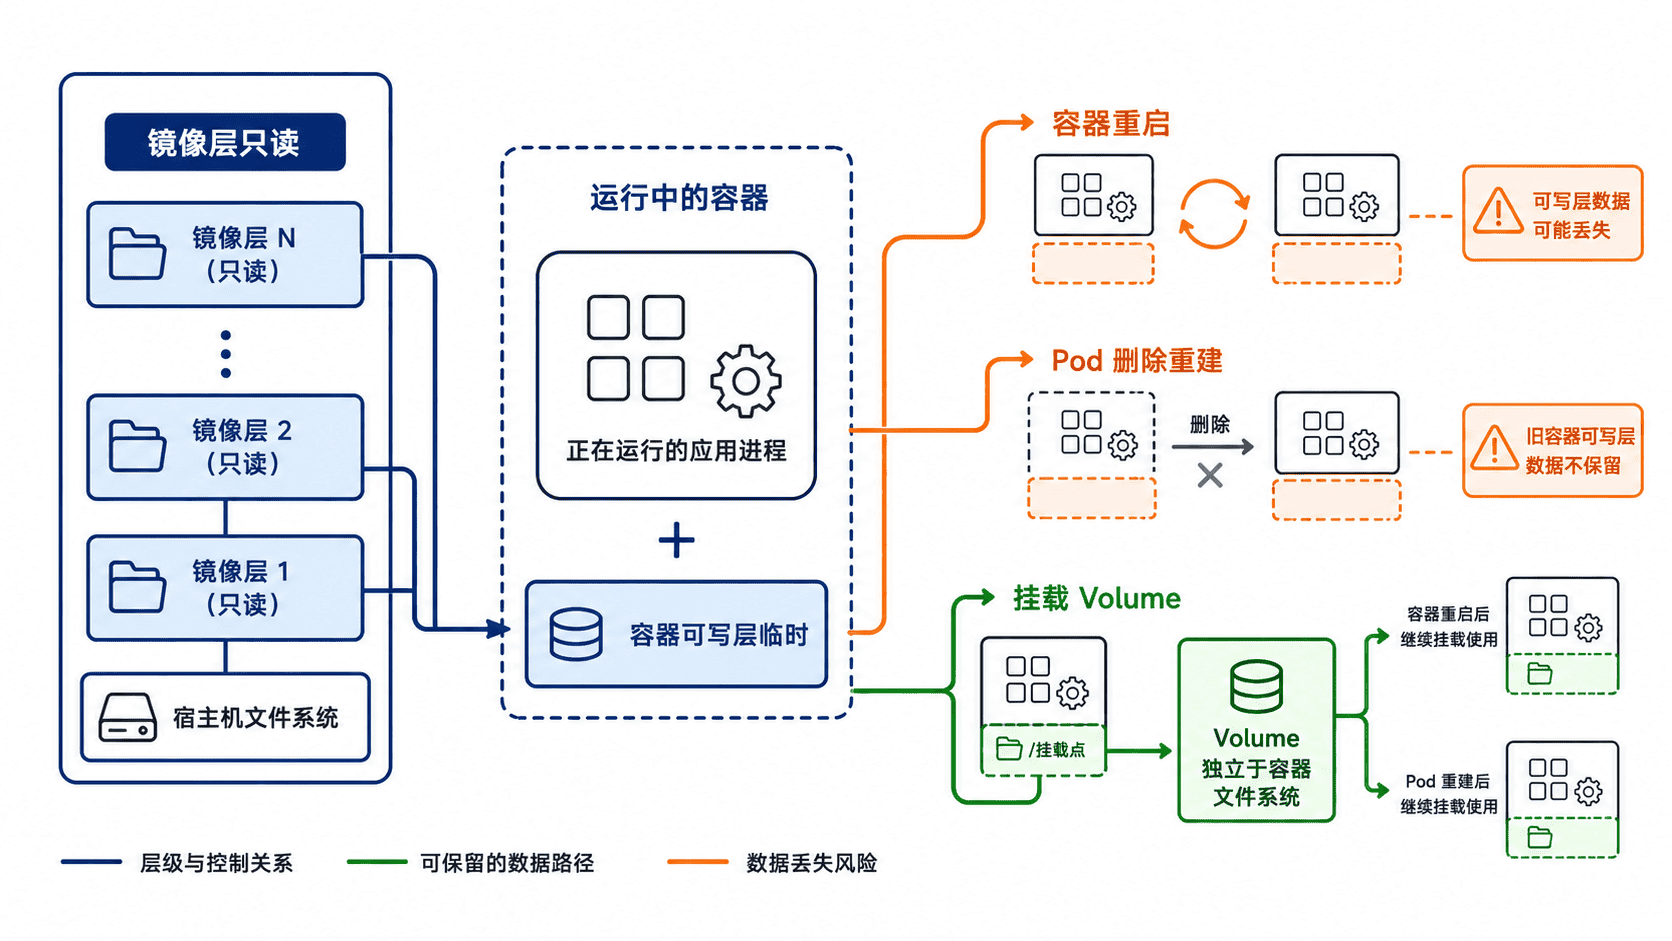
哪些操作会影响数据
| 操作 | 容器可写层中的文件 | 说明 |
|---|---|---|
| 应用进程在原容器内重启 | 通常保留 | 只要容器实例未被替换,可写层仍在 |
| 容器由 kubelet 重新创建 | 不应视为保留 | 新容器应按干净文件系统启动 |
| Pod 删除、重建或迁移 | 丢失 | 原 Pod 的容器实例随之消失 |
| 文件写入已挂载 Volume | 取决于 Volume 类型 | emptyDir 随 Pod,持久卷可跨 Pod |
因此,判断数据是否安全时,不要只问“目录是否存在”,而要问“这个目录由谁提供、生命周期跟谁绑定”。数据库文件、用户上传内容和不可重算的状态,都不应只放在容器可写层。
最小实验:观察可写层随 Pod 消失
先保存下面的配置为 storage-lab.yaml。该 Pod 没有声明任何 Volume,/tmp/demo.txt 会写入容器可写层。
yaml
apiVersion: v1
kind: Pod
metadata:
  name: storage-lab
spec:
  restartPolicy: Always
  containers:
    - name: app
      image: busybox:1.36
      command:
        - sh
        - -c
        - sleep 3600
依次创建 Pod、写入文件、删除 Pod,再用同一份清单创建新 Pod。
bash
kubectl apply -f storage-lab.yaml
kubectl wait --for=condition=Ready pod/storage-lab --timeout=60s
kubectl exec storage-lab -- sh -c 'echo hello > /tmp/demo.txt && cat /tmp/demo.txt'
kubectl delete pod storage-lab
kubectl apply -f storage-lab.yaml
kubectl wait --for=condition=Ready pod/storage-lab --timeout=60s
kubectl exec storage-lab -- cat /tmp/demo.txt 2>&1 || true
kubectl delete pod storage-lab
预期输出如下,资源状态提示的措辞可能因客户端版本略有差异,但最后一次读取应失败。
text
pod/storage-lab created
pod/storage-lab condition met
hello
pod "storage-lab" deleted
pod/storage-lab created
pod/storage-lab condition met
cat: can't open '/tmp/demo.txt': No such file or directory
pod "storage-lab" deleted
最后一行用于清理实验资源,避免临时 Pod 持续占用节点。
如何选择存储位置
可以重建的缓存、容器间临时交换文件适合使用 emptyDir。需要跨 Pod 重建保留的数据,应通过 PersistentVolumeClaim 使用持久卷;配置与密钥应分别交给 ConfigMap 和 Secret,而不是写进镜像或容器根目录。
持久化并不等于“所有文件都放到持久卷”。临时文件留在临时存储,关键状态进入有备份、容量和访问策略的数据系统,才能同时兼顾恢复能力与运维成本。
按自己的节奏,确认真正理解。