
容器与云原生 / 系统课时
Kubernetes 核心对象概览
Kubernetes 核心对象概览
本课用一个可运行的 Nginx 示例串联 Pod、Deployment、Service、ConfigMap、Secret 与 Namespace。完成后,你不仅能说清每类对象的职责,还能读懂它们通过标签、选择器和引用形成的协作关系。
学习目标
- 说明六类核心对象分别解决什么问题
- 识别 Deployment、Pod 与 Service 的控制和访问关系
- 编写并验证一份包含配置、密钥与命名空间的资源清单
对象职责与关系
Kubernetes 对象是提交给 API Server 的声明式记录,用来描述期望状态;控制器持续比较期望状态与实际状态,并执行创建、替换或扩缩容等动作。Pod 是最小调度单元,但生产工作负载通常由 Deployment 间接管理,而不是手工维护单个 Pod。:contentReference[oaicite:0]{index=0}
| 对象 | 核心职责 | 关键关系 |
|---|---|---|
| Pod | 承载一个或多个紧密协作的容器 | 通常由 Deployment 创建和替换 |
| Deployment | 声明副本数、镜像与滚动更新策略 | 通过标签模板管理 Pod |
| Service | 为一组 Pod 提供稳定访问入口 | 通过 selector 匹配 Pod 标签 |
| ConfigMap | 保存非敏感配置 | 可注入环境变量或挂载为文件 |
| Secret | 保存令牌、密码或证书等敏感数据 | 使用方式类似 ConfigMap,但需要更严格保护 |
| Namespace | 在同一集群内划分名称作用域 | 只影响命名空间级对象,不覆盖 Node 等集群级对象 |
ConfigMap 用于把环境配置与镜像解耦,Secret 用于保存少量敏感数据;Namespace 允许不同空间出现同名资源,但它不是完整的安全隔离边界。:contentReference[oaicite:1]{index=1}
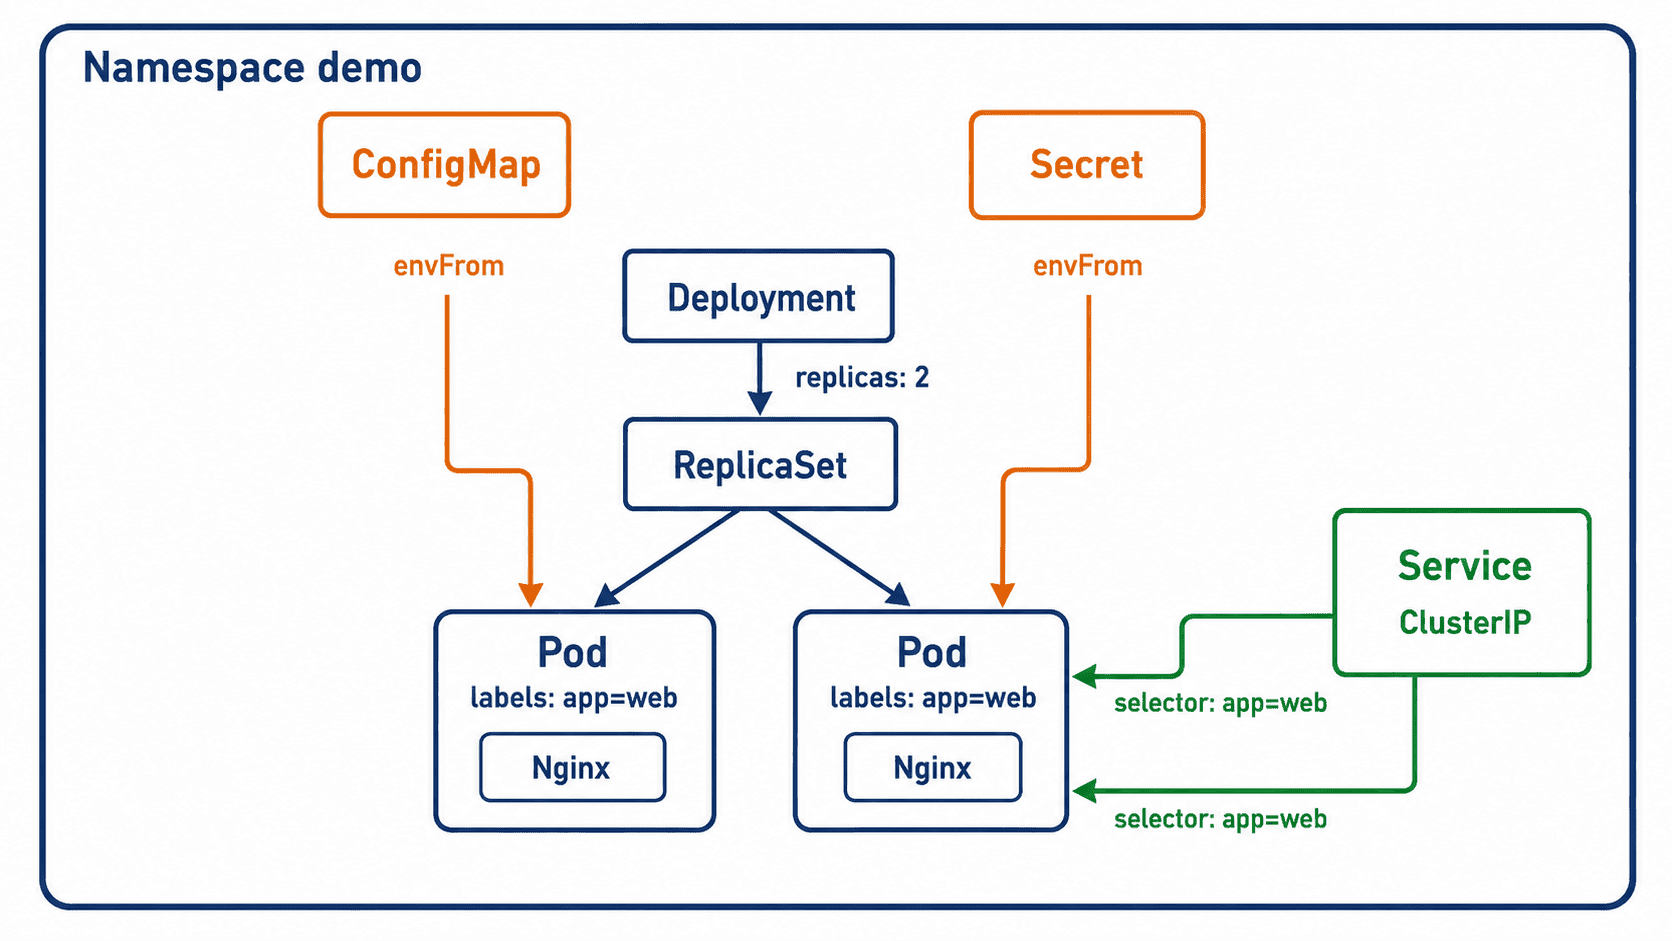
用清单声明完整应用
下面的清单先创建 demo 命名空间,再把配置和密钥注入由 Deployment 管理的两个 Pod,最后用 Service 选择标签为 app: web 的 Pod。将内容保存为 core-objects.yaml。
apiVersion: v1
kind: Namespace
metadata:
  name: demo
---
apiVersion: v1
kind: ConfigMap
metadata:
  name: web-config
  namespace: demo
data:
  APP_MODE: training
---
apiVersion: v1
kind: Secret
metadata:
  name: web-secret
  namespace: demo
type: Opaque
stringData:
  API_TOKEN: demo-token
---
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web
  namespace: demo
spec:
  replicas: 2
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: nginx
          image: nginx:1.27-alpine
          envFrom:
            - configMapRef:
                name: web-config
            - secretRef:
                name: web-secret
          ports:
            - containerPort: 80
---
apiVersion: v1
kind: Service
metadata:
  name: web
  namespace: demo
spec:
  selector:
    app: web
  ports:
    - port: 80
      targetPort: 80
这份文件中的多个 YAML 文档按顺序提交,但对象之间并不依赖文件顺序运行。真正建立关系的是 namespace、标签选择器以及 configMapRef、secretRef 等字段引用。
应用并验证对象关系
确保当前 kubectl 已连接到实验集群,再执行以下命令。首次应用时,各对象应被创建;等待 Deployment 完成后,再从其任一 Pod 中读取注入的环境变量。
kubectl apply -f core-objects.yaml
kubectl rollout status deployment/web -n demo --timeout=120s
kubectl exec -n demo deployment/web -- printenv APP_MODE API_TOKEN
kubectl get service web -n demo -o custom-columns=NAME:.metadata.name,TYPE:.spec.type --no-headers预期输出如下;资源已存在时,created 可能变为 configured 或 unchanged。
namespace/demo created
configmap/web-config created
secret/web-secret created
deployment.apps/web created
service/web created
deployment "web" successfully rolled out
training
demo-token
web   ClusterIP
关键边界与易错点
Service 依赖标签匹配,不依赖 Pod 名称;若 Deployment 模板标签与 Service 的 selector 不一致,Service 会存在但没有可用端点。以环境变量方式注入 ConfigMap 或 Secret 后,修改对象不会自动改变已运行容器中的值,通常需要执行滚动重启。
Secret 的值不应因为对象名叫 Secret 就被视为绝对安全。示例中的 stringData 适合教学,但真实项目不应把明文密钥提交到代码仓库,还要结合访问控制、静态加密和外部密钥管理。Namespace 也不能替代 NetworkPolicy、RBAC 或资源配额。