
容器与云原生 / 系统课时
Pod Security Standards
Pod Security Standards
本课将把零散的 Pod 安全选项整理成可执行的集群策略。你会理解 Privileged、Baseline、Restricted 三个等级的边界,并通过 Namespace 标签启用准入检查,让不符合要求的新 Pod 在创建时被拒绝、告警或记录审计。
学习目标
- 区分 Privileged、Baseline 与 Restricted 的控制强度
- 理解
enforce、audit、warn三种准入模式 - 为 Namespace 配置策略并验证违规 Pod 的拒绝结果
三类安全等级
Pod Security Standards 是一组面向 Pod 配置的安全基线。它不负责扫描镜像漏洞,也不替代 RBAC、NetworkPolicy 或运行时隔离,而是判断提交的 Pod 规范是否包含高风险设置。
| 等级 | 核心含义 | 适用场景 |
|---|---|---|
| Privileged | 基本不限制 Pod 安全字段 | 可信系统组件、确需主机级能力的工作负载 |
| Baseline | 阻止已知高风险配置,同时保留较强兼容性 | 大多数存量业务的第一阶段基线 |
| Restricted | 强制非 root、禁止提权、收缩 capabilities,并要求安全的 seccomp 等配置 | 新建业务、互联网暴露服务和高敏感环境 |
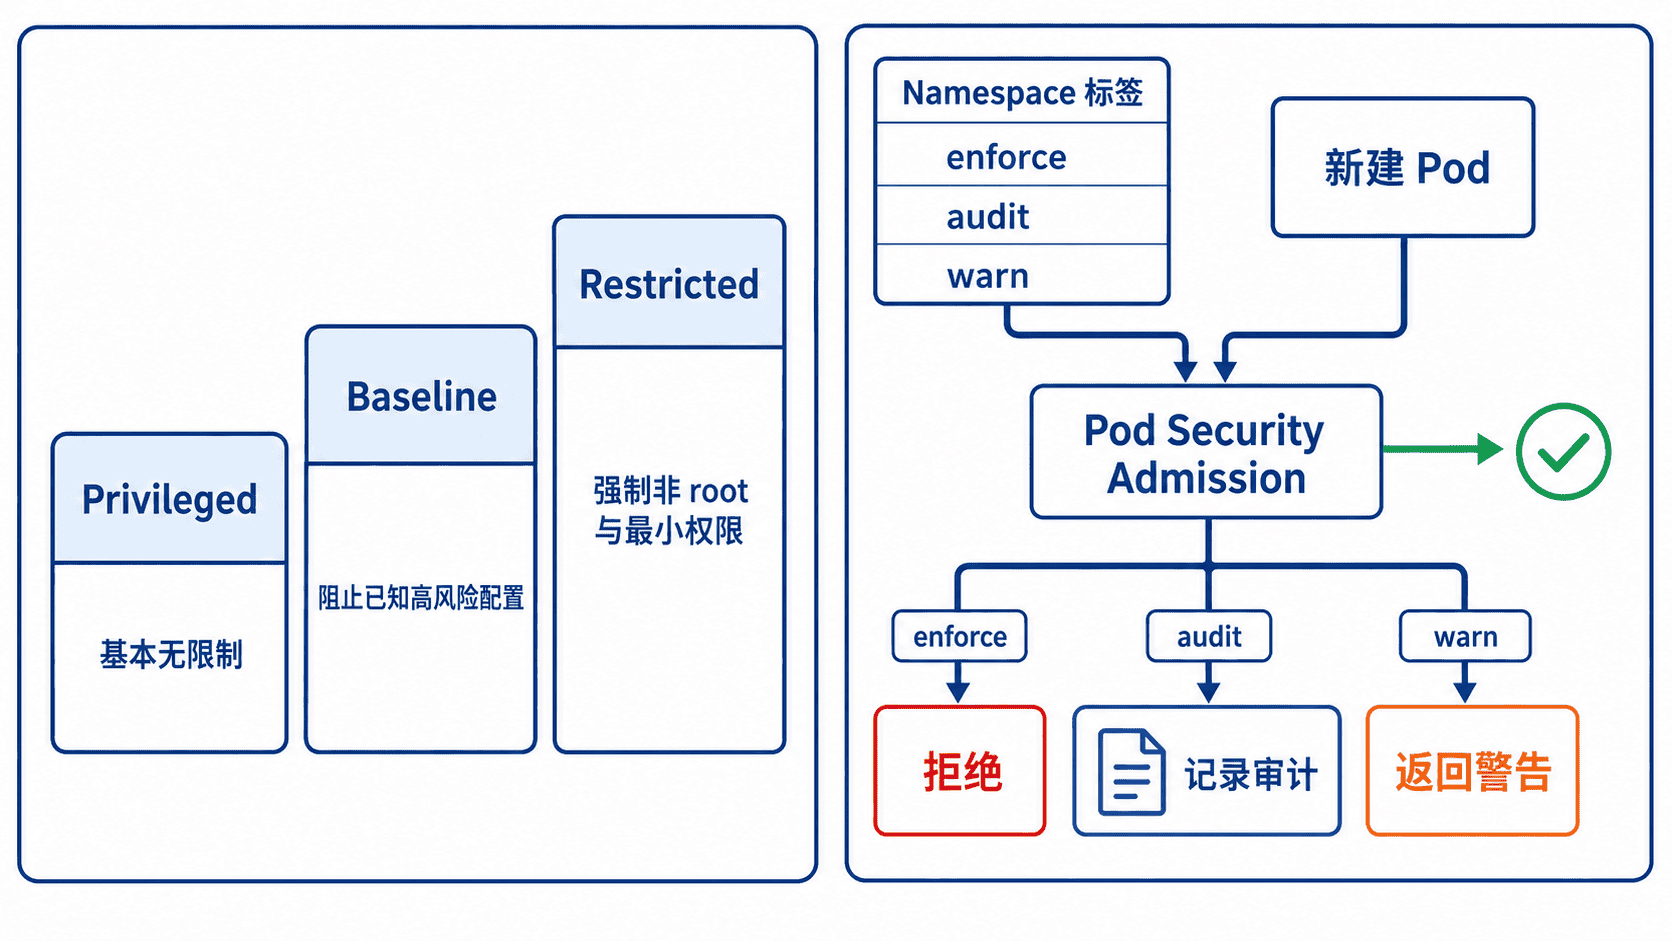
选择等级时不要只看名称。Baseline 的目标是避免明显危险项,例如特权容器和主机命名空间;Restricted 更进一步,要求工作负载主动采用非 root、禁止权限提升和最小 capabilities,因此对旧镜像的兼容性要求更高。
准入模式如何工作
内置的 Pod Security Admission 根据 Namespace 标签执行检查。enforce 会拒绝违规请求;warn 允许请求继续,但把问题返回给提交者;audit 允许请求继续,并把违规信息写入 API 审计事件。
三种模式可以同时配置。例如先用 warn 和 audit 观察现有工作负载,再启用 enforce。策略只在 Pod 创建或相关更新进入准入链路时生效,不会主动驱逐 Namespace 中已经运行的旧 Pod。
为 Namespace 启用 Restricted
下面的清单为 demo-security 同时启用 Restricted 的强制、告警和审计模式。演示使用 latest 便于观察当前集群行为;生产环境应固定到经过验证的 Kubernetes 次版本,避免升级后规则变化直接影响发布。
apiVersion: v1
kind: Namespace
metadata:
  name: demo-security
  labels:
    pod-security.kubernetes.io/enforce: restricted
    pod-security.kubernetes.io/enforce-version: latest
    pod-security.kubernetes.io/warn: restricted
    pod-security.kubernetes.io/warn-version: latest
    pod-security.kubernetes.io/audit: restricted
    pod-security.kubernetes.io/audit-version: latest
将文件保存为 demo-security-namespace.yaml 并应用:
kubectl apply -f demo-security-namespace.yaml
kubectl get namespace demo-security --show-labels
预期输出
namespace/demo-security created
demo-security   Active   <AGE>   pod-security.kubernetes.io/audit=restricted,...,pod-security.kubernetes.io/warn-version=latest
<AGE> 和标签显示顺序会因环境不同而变化,但应能看到三种模式及对应版本标签。
验证违规 Pod 被拒绝
默认的 Nginx Pod 没有声明 Restricted 所需的非 root、seccomp、capabilities 和禁止提权配置,因此可用于验证策略是否生效。
kubectl run root-demo \
  --image=nginx:1.27 \
  --restart=Never \
  --namespace=demo-security
预期输出
Error from server (Forbidden): pods "root-demo" is forbidden: violates PodSecurity "restricted:latest": <POLICY_REASONS><POLICY_REASONS> 会列出当前版本检测到的违规项,具体顺序和措辞可能不同。若 Pod 被成功创建,先检查 Namespace 标签拼写、目标 Namespace,以及集群是否启用了 Pod Security Admission。
落地顺序与边界
存量集群不宜直接把所有 Namespace 切到 Restricted。更稳妥的顺序是先对目标等级启用 warn 与 audit,修复镜像和清单,再启用 enforce。系统命名空间和确需主机能力的组件应单独评估,不能为了统一而强行套用业务策略。
PSS 只检查 Pod 规范中的安全字段。镜像来源、漏洞、Secret 暴露、网络访问和 API 权限仍需分别通过镜像签名与扫描、Secret 管理、NetworkPolicy 和 RBAC 控制。