
容器与云原生 / 系统课时
SecurityContext 安全上下文
SecurityContext 安全上下文
本课通过一个可运行的 Pod 配置,把“非 root、只读根文件系统、禁止提权、删除 Capability、启用 seccomp”落到 Kubernetes。完成后,你能验证每项限制是否真正由容器运行时和 Linux 内核执行。
学习目标
- 区分 Pod 级与容器级 SecurityContext 的职责范围。
- 配置运行用户、卷权限、只读根文件系统和 Linux Capability。
- 使用命令验证身份、写权限、Capability 与 seccomp 状态。
理解安全上下文的作用层级
securityContext 不负责扫描镜像,也不会修复应用漏洞;它用于约束容器进程启动后的身份与内核权限。Pod 级配置通常影响所有容器或挂载卷,容器级配置则覆盖单个容器的提权、Capability 和根文件系统策略。
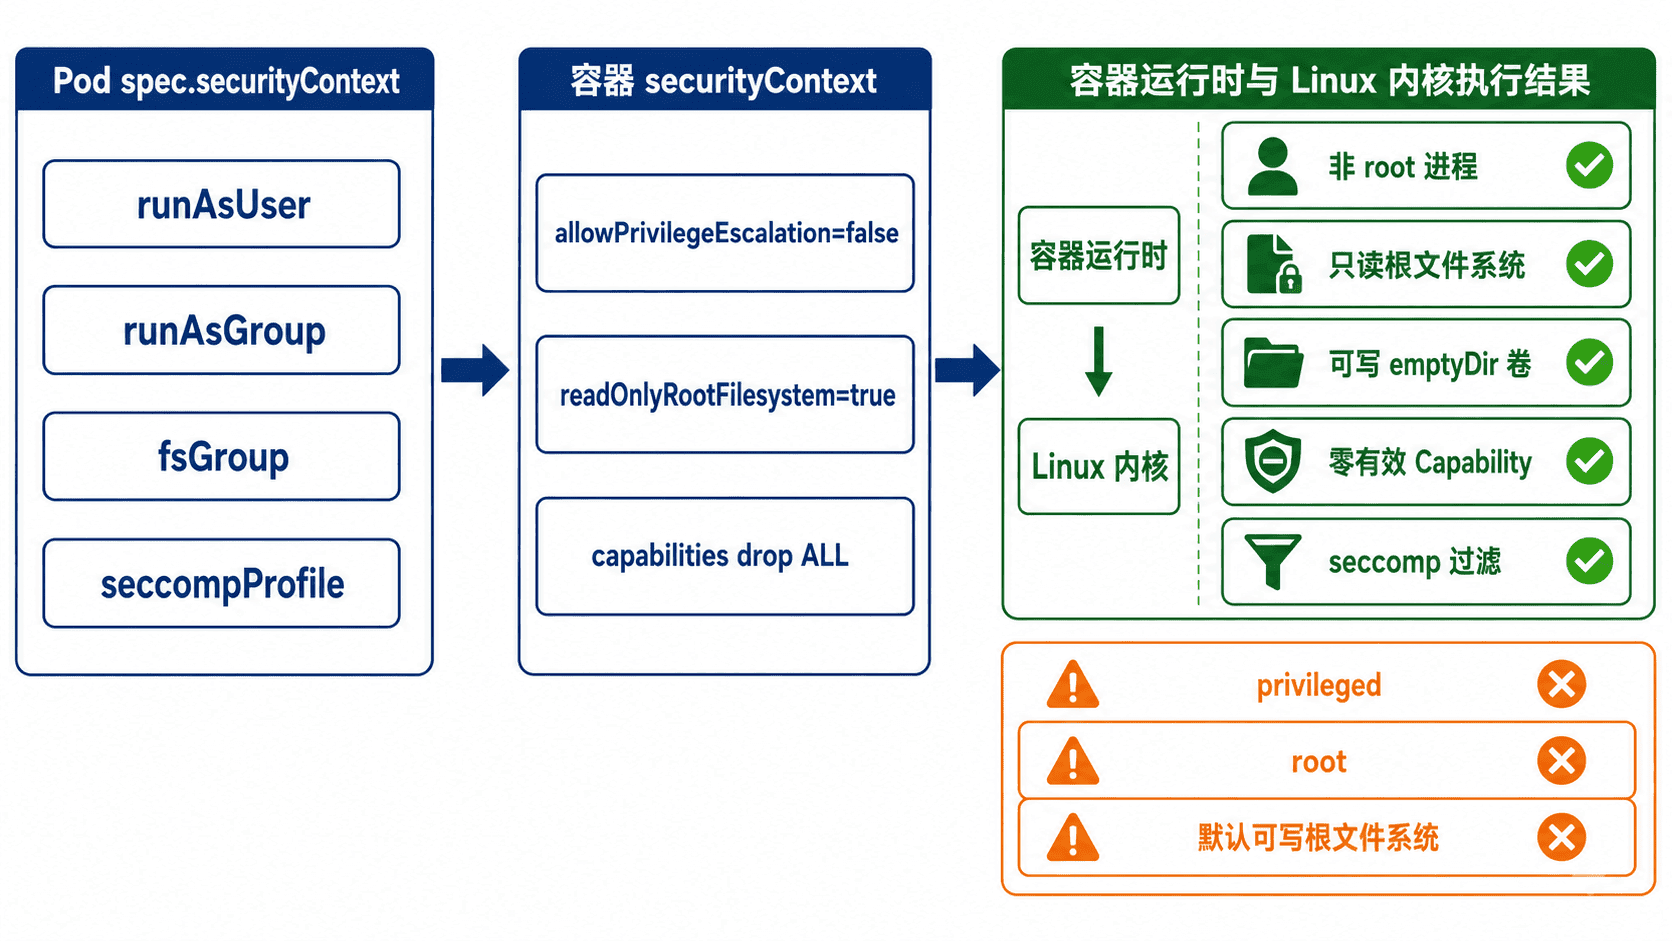
runAsNonRoot 是安全断言:镜像若只能以 root 启动,Pod 会失败而不是自动选择普通用户。runAsUser 和 runAsGroup 指定数值身份;fsGroup 主要用于让进程访问支持该机制的卷,不会把镜像根文件系统整体改成对应组。
配置最小权限 Pod
下面的清单运行一个 BusyBox 容器。根文件系统设为只读,同时把 emptyDir 挂载到 /tmp,为确实需要写入的临时数据提供独立位置。示例面向 Linux 节点。
apiVersion: v1
kind: Pod
metadata:
  name: security-demo
spec:
  securityContext:
    runAsNonRoot: true
    runAsUser: 10001
    runAsGroup: 10001
    fsGroup: 2000
    seccompProfile:
      type: RuntimeDefault
  containers:
    - name: app
      image: busybox:1.36.1
      command: ["sh", "-c", "sleep 3600"]
      securityContext:
        allowPrivilegeEscalation: false
        readOnlyRootFilesystem: true
        capabilities:
          drop:
            - ALL
      volumeMounts:
        - name: tmp
          mountPath: /tmp
  volumes:
    - name: tmp
      emptyDir: {}
allowPrivilegeEscalation: false 阻止进程通过 setuid、setgid 等方式获得比父进程更多的权限。capabilities.drop: [ALL] 删除默认 Capability;应用确实需要绑定低端口或执行特定内核操作时,应只增加经过验证的单项 Capability,而不是启用 privileged。
应用配置并验证
保存为 security-demo.yaml 后执行以下命令。验证顺序覆盖运行身份、根文件系统、可写卷、有效 Capability 和 seccomp 模式。
kubectl apply -f security-demo.yaml
kubectl wait --for=condition=Ready pod/security-demo --timeout=60s
kubectl exec security-demo -- id
kubectl exec security-demo -- sh -c 'touch /root-test'
kubectl exec security-demo -- sh -c 'touch /tmp/ok && echo writable'
kubectl exec security-demo -- grep '^CapEff:' /proc/1/status
kubectl exec security-demo -- grep '^Seccomp:' /proc/1/status
预期输出
pod/security-demo created
pod/security-demo condition met
uid=10001 gid=10001 groups=2000
touch: /root-test: Read-only file system
command terminated with exit code 1
writable
CapEff: 0000000000000000
Seccomp: 2
id 的显示格式可能因镜像工具不同而略有差异,但 UID 与 GID 应为 10001,并包含补充组 2000。Seccomp: 2 表示进程处于过滤模式;若节点操作系统或运行时不支持该能力,Pod 可能无法按预期启动,应检查节点与运行时配置。
处理常见失败
Pod 停留在 CreateContainerConfigError 或启动失败时,先执行 kubectl describe pod security-demo 查看事件。常见原因是镜像声明必须以 root 运行、应用需要写入根文件系统、监听了小于 1024 的端口,或运行时不支持指定的 seccomp 配置。
应用写入失败时,不要直接关闭只读根文件系统。先找出必须写入的目录,再为日志、缓存或临时文件分别挂载 emptyDir、PVC 或专用日志输出路径。权限不足时,优先调整卷权限、fsGroup 或应用端口,避免改用 root、privileged 或一次性恢复全部 Capability。
配置完成后可删除测试 Pod:
kubectl delete pod security-demo预期输出
pod "security-demo" deleted