
容器与云原生 / 系统课时
Kubernetes 版本升级
Kubernetes 版本升级
本课解决生产集群如何安全升级的问题:先依据版本偏差策略确定可达目标,再按控制面、节点和插件的依赖顺序滚动执行,最后用统一检查确认集群与业务都已恢复。
学习目标
- 判断当前版本能否直接升级到目标版本
- 按正确顺序升级控制面、工作节点与集群插件
- 设计升级前检查、升级后验证和故障止损方案
先确认升级边界
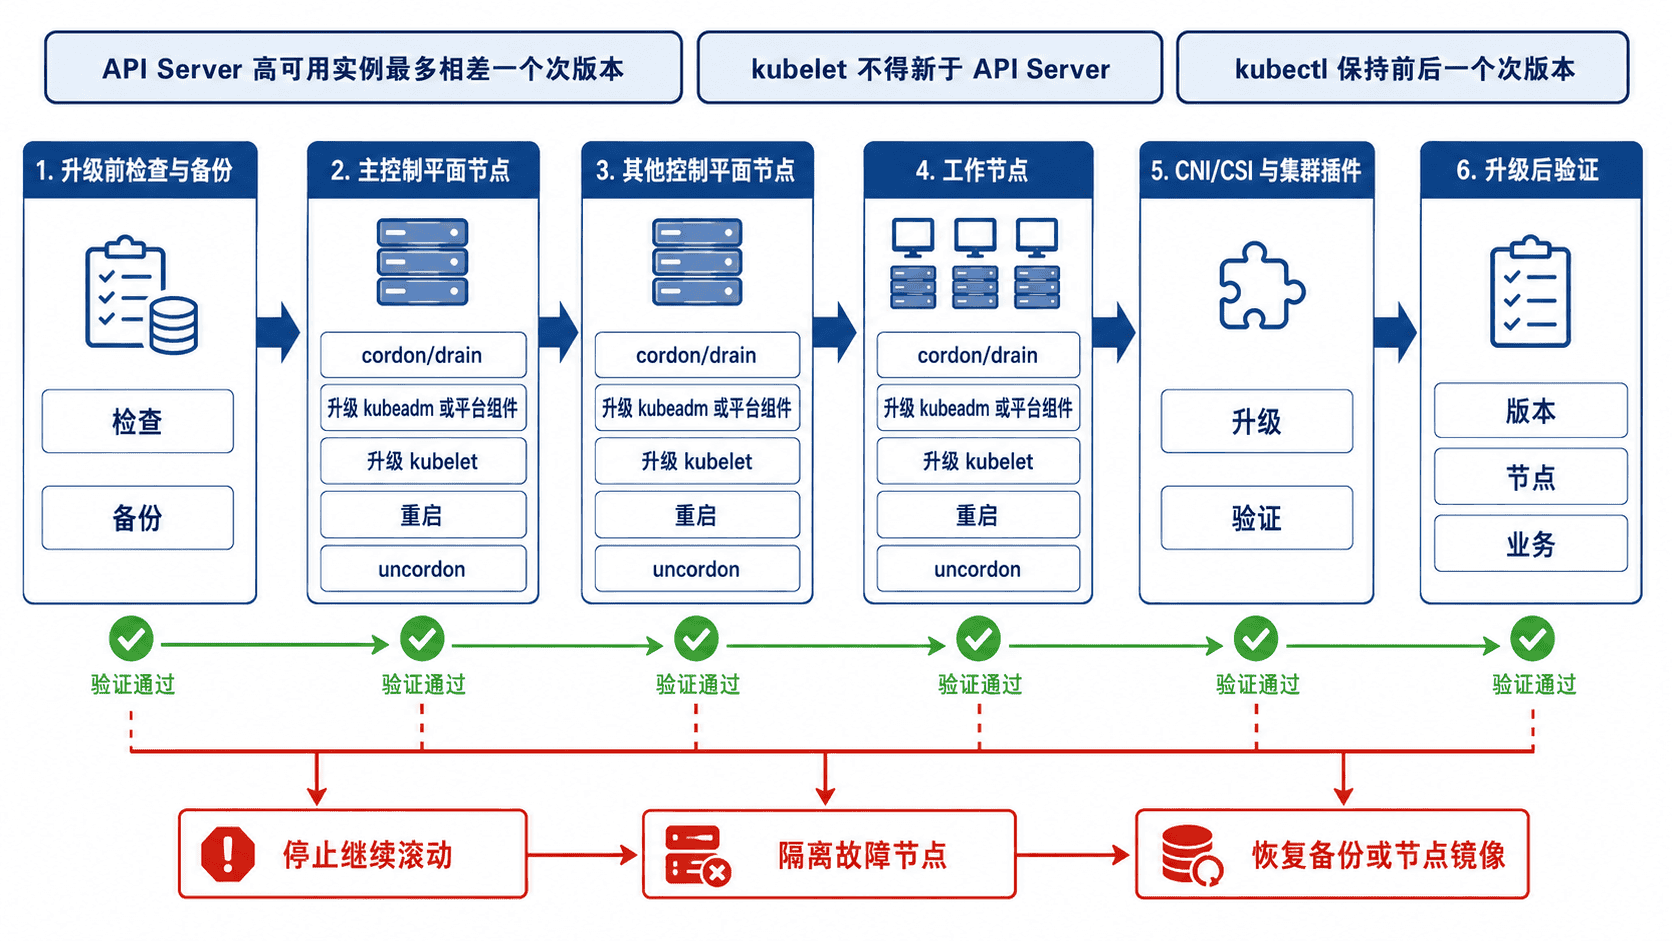
Kubernetes 升级不是同时替换全部二进制,而是允许组件在短时间内处于不同版本。高可用集群中,最新与最旧的 kube-apiserver 只能相差一个次版本;kubelet 不得新于它连接的 API Server,较新的版本通常允许 kubelet 落后三个次版本;kubectl 应保持在 API Server 前后一个次版本以内。具体限制还可能被发行版或托管平台进一步收紧。:contentReference[oaicite:0]{index=0}
升级路径必须逐个次版本推进。例如从 1.33 到 1.35,应先完成 1.33 → 1.34,验证稳定后再执行 1.34 → 1.35。同一次跨次版本升级,优先把源版本更新到最新补丁,再进入目标次版本的最新补丁,避免把已修复缺陷带入维护窗口。
准备可回退的维护窗口
先阅读目标版本发布说明,检查废弃 API、功能门、容器运行时、操作系统与内核要求。随后确认 CNI、CSI、Ingress Controller、监控组件和自定义控制器支持目标版本;这些扩展不一定由集群升级工具自动处理。
至少准备 etcd 快照、关键业务数据备份、控制平面配置副本和节点镜像,并实际验证恢复路径。升级期间还要保留足够空闲容量,使节点排空后 Pod 能迁移;同时检查 PodDisruptionBudget、反亲和性和本地存储工作负载,避免 drain 卡住或造成不可接受的中断。
按依赖顺序滚动升级
以 kubeadm 管理的 Linux 集群为例,官方顺序是先升级一个主控制平面节点,再逐个升级其他控制平面节点,最后升级工作节点;跨次版本升级节点时应先排空,且一次只处理不会破坏最小可用容量的节点数量。:contentReference[oaicite:1]{index=1}
下面是片段示例。<TARGET_VERSION>、<PRIMARY_NODE>、<NEXT_NODE> 和软件包安装步骤应替换为实际值;示例依赖 kubeadm 集群、管理员 kubeconfig 和对应操作系统的软件包仓库,命令要按注释在管理终端与目标节点分别执行。
# 首个控制平面节点:升级 kubeadm 软件包后检查并应用升级计划
sudo kubeadm upgrade plan <TARGET_VERSION>
sudo kubeadm upgrade apply <TARGET_VERSION> --yes

# 管理终端排空首个控制平面节点;节点内升级 kubelet 后重启服务
kubectl drain <PRIMARY_NODE> --ignore-daemonsets
sudo systemctl daemon-reload
sudo systemctl restart kubelet
kubectl uncordon <PRIMARY_NODE>

# 其余控制平面或工作节点:先排空,再在目标节点升级 kubeadm 并更新本地配置
kubectl drain <NEXT_NODE> --ignore-daemonsets
sudo kubeadm upgrade node
sudo systemctl daemon-reload
sudo systemctl restart kubelet
kubectl uncordon <NEXT_NODE>
预期结果
[upgrade/successful] SUCCESS! Your cluster was upgraded to "<TARGET_VERSION>".
node/<PRIMARY_NODE> cordoned
node/<PRIMARY_NODE> drained
node/<PRIMARY_NODE> uncordoned
首个控制平面使用 kubeadm upgrade apply 写入目标版本;其他控制平面和工作节点使用 kubeadm upgrade node。CNI、CSI 和其他插件要按照各自文档安排升级位置,不能仅看到节点版本变化就判定任务完成。
完成升级后的验证
升级后先确认所有节点恢复 Ready,再检查系统命名空间、API Server 就绪端点和业务滚动状态。实际时间、Pod 名称与节点名称会不同。
kubectl get nodes -o wide
kubectl get pods -A
kubectl get --raw='/readyz?verbose'
kubectl rollout status deployment/<DEPLOYMENT_NAME> -n <NAMESPACE> --timeout=5m
预期结果
所有节点状态为 Ready,版本列符合升级计划
kube-system 中关键 Pod 为 Running 或 Completed
readyz 检查项返回 ok
deployment "<DEPLOYMENT_NAME>" successfully rolled out
继续观察错误率、延迟、调度失败、重启次数和存储挂载异常。若关键验证失败,应立即停止升级后续节点,保留仍健康的旧版本容量并隔离问题节点;Kubernetes 降级通常不能简单靠替换旧二进制完成,恢复动作应依赖升级前验证过的 etcd、节点镜像和业务数据方案。