
容器与云原生 / 系统课时
CI/CD 部署流程
CI/CD 部署流程
本课解决代码提交后如何自动完成测试、镜像构建、推送、部署和验证的问题。完成后,你将得到一条最小可用流水线,并知道在哪些阶段阻断失败、隔离凭证和触发回滚。
学习目标
- 设计从代码提交到 Kubernetes 验证的交付闭环
- 编写包含测试、镜像推送和部署步骤的流水线
- 为失败阻断、权限隔离与回滚设置明确边界
交付流水线的最小闭环
一条可用流水线至少包含源码检出、依赖安装、自动测试、镜像构建、镜像推送、部署配置更新、滚动发布和结果验证。顺序不能随意交换:测试未通过时不应生成正式镜像,镜像未成功推送时也不应修改集群。
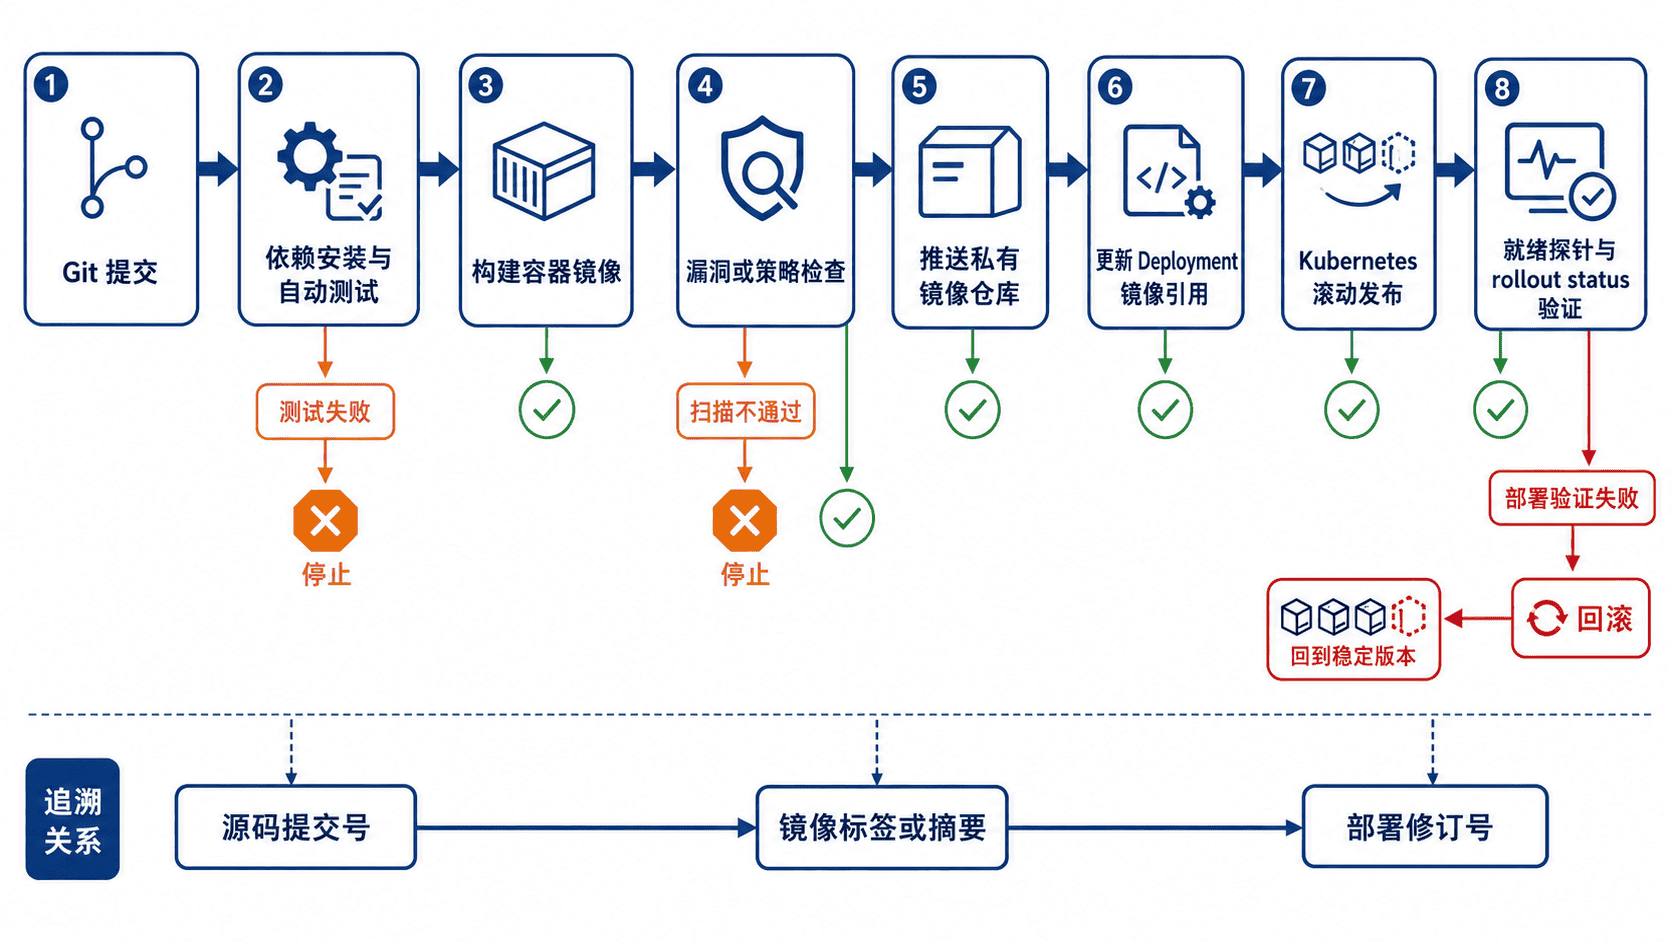
流水线应把每次发布绑定到唯一制品,例如使用 Git 提交号作为镜像标签。这样即使同一天发布多次,也能从运行中的镜像反查源码,而不是依赖会被覆盖的 latest。
实现构建、部署与权限隔离
下面示例以 Node.js 应用、私有镜像仓库和已有 demo-web Deployment 为前提。仓库需配置 REGISTRY_USER、REGISTRY_PASSWORD 与 KUBECONFIG_BASE64 三个 Secret;后者是目标集群 kubeconfig 的 Base64 内容。
name: build-test-deploy

on:
  push:
    branches:
      - main

permissions:
  contents: read

jobs:
  delivery:
    runs-on: ubuntu-latest
    env:
      REGISTRY: registry.example.com
      IMAGE_NAME: platform/demo-web
      NAMESPACE: demo-prod

    steps:
      - name: Checkout source
        uses: actions/checkout@v4

      - name: Setup Node.js
        uses: actions/setup-node@v4
        with:
          node-version: "22"
          cache: npm

      - name: Install dependencies
        run: npm ci

      # 测试失败会阻断后续镜像推送与部署
      - name: Run tests
        run: npm test

      - name: Login to registry
        uses: docker/login-action@v3
        with:
          registry: ${{ env.REGISTRY }}
          username: ${{ secrets.REGISTRY_USER }}
          password: ${{ secrets.REGISTRY_PASSWORD }}

      # 使用提交号作为不可混淆的发布标签
      - name: Build and push image
        uses: docker/build-push-action@v6
        with:
          context: .
          push: true
          tags: ${{ env.REGISTRY }}/${{ env.IMAGE_NAME }}:${{ github.sha }}

      - name: Configure kubectl
        run: |
          mkdir -p "${HOME}/.kube"
          printf '%s' "${{ secrets.KUBECONFIG_BASE64 }}" \
            | base64 --decode > "${HOME}/.kube/config"
          chmod 600 "${HOME}/.kube/config"

      # 更新镜像后等待就绪,超时会让作业失败
      - name: Deploy and verify
        env:
          IMAGE_REF: ${{ env.REGISTRY }}/${{ env.IMAGE_NAME }}:${{ github.sha }}
        run: |
          kubectl -n "${NAMESPACE}" set image \
            deployment/demo-web web="${IMAGE_REF}"
          kubectl -n "${NAMESPACE}" rollout status \
            deployment/demo-web --timeout=180s
该配置在测试失败时立即停止,只有测试通过才推送镜像。部署阶段把容器 web 更新为当前提交号对应的镜像,并等待滚动发布成功;若超时或 Pod 未就绪,作业会以失败状态结束。
仓库凭证和 kubeconfig 必须存放在 CI 的加密 Secret 中,不能写入工作流文件。构建账号只授予目标镜像项目的推送权限,部署账号只授予指定命名空间内更新 Deployment、读取 Pod 和查看 rollout 状态所需的最小 RBAC 权限。
测试、预发布和生产环境应使用独立凭证与审批规则。对生产集群,优先使用短期身份或工作负载联合认证;若必须使用长期 kubeconfig,应定期轮换,并限制流水线只能从受保护分支触发。
验证、阻断与回滚
流水线成功后,应在集群侧确认 Deployment 当前镜像、可用副本数和 Pod 状态,而不是只看 CI 页面显示绿色。以下命令中的提交号和 Pod 名称会因实际发布而变化。
# 先确认模板中的镜像引用,再检查副本与 Pod
kubectl -n demo-prod get deployment demo-web \
  -o jsonpath='{.spec.template.spec.containers[?(@.name=="web")].image}{"\n"}'

# 可用副本数应达到期望值,Pod 应处于 Running
kubectl -n demo-prod get deployment demo-web
kubectl -n demo-prod get pods -l app=demo-web
预期输出
registry.example.com/platform/demo-web:<GIT_SHA>
NAME       READY   UP-TO-DATE   AVAILABLE   AGE
demo-web   2/2     2            2           <TIME>
NAME                        READY   STATUS    RESTARTS   AGE
demo-web-<POD_ID_1>         1/1     Running   0          <TIME>
demo-web-<POD_ID_2>         1/1     Running   0          <TIME>
若镜像已更新但 AVAILABLE 未达到期望值,应继续查看 kubectl describe pod、容器日志和探针配置。验证步骤失败必须让流水线失败,不能把异常仅写入日志后继续标记成功。
失败处理应靠明确条件,而不是人工观察。依赖安装、测试、镜像推送和 rollout status 任一步返回非零退出码,后续步骤都应停止;生产环境还可增加人工审批、镜像扫描和变更窗口。
当新版本已经写入 Deployment 但验证失败时,可回滚到上一个修订版本:
# 回滚到上一个 Deployment 修订并等待重新就绪
kubectl -n demo-prod rollout undo deployment/demo-web
kubectl -n demo-prod rollout status deployment/demo-web --timeout=180s
kubectl -n demo-prod rollout history deployment/demo-web
预期输出
deployment.apps/demo-web rolled back
deployment "demo-web" successfully rolled out
deployment.apps/demo-web
REVISION      CHANGE-CAUSE
<REVISION_1>  <none>
<REVISION_2>  <none>
修订号会随发布次数变化。若要让历史记录更易审计,应在发布系统中额外保存提交号、镜像摘要、操作者或流水线运行号,而不要只依赖默认的 CHANGE-CAUSE。