
容器与云原生 / 系统课时
ConfigMap 配置管理
ConfigMap 配置管理
本课完成一个可运行的 ConfigMap 示例:把普通配置同时以环境变量和文件注入 Pod,并通过日志验证结果。你还会理解两种注入方式在更新行为上的差异,避免修改 ConfigMap 后误以为应用会立即读取新值。
学习目标
- 能用声明式 YAML 创建 ConfigMap,并区分键值配置与配置文件内容。
- 能通过
configMapKeyRef和 Volume 两种方式把配置注入容器。 - 能验证配置是否生效,并判断更新后是否需要重建 Pod。
配置注入方式
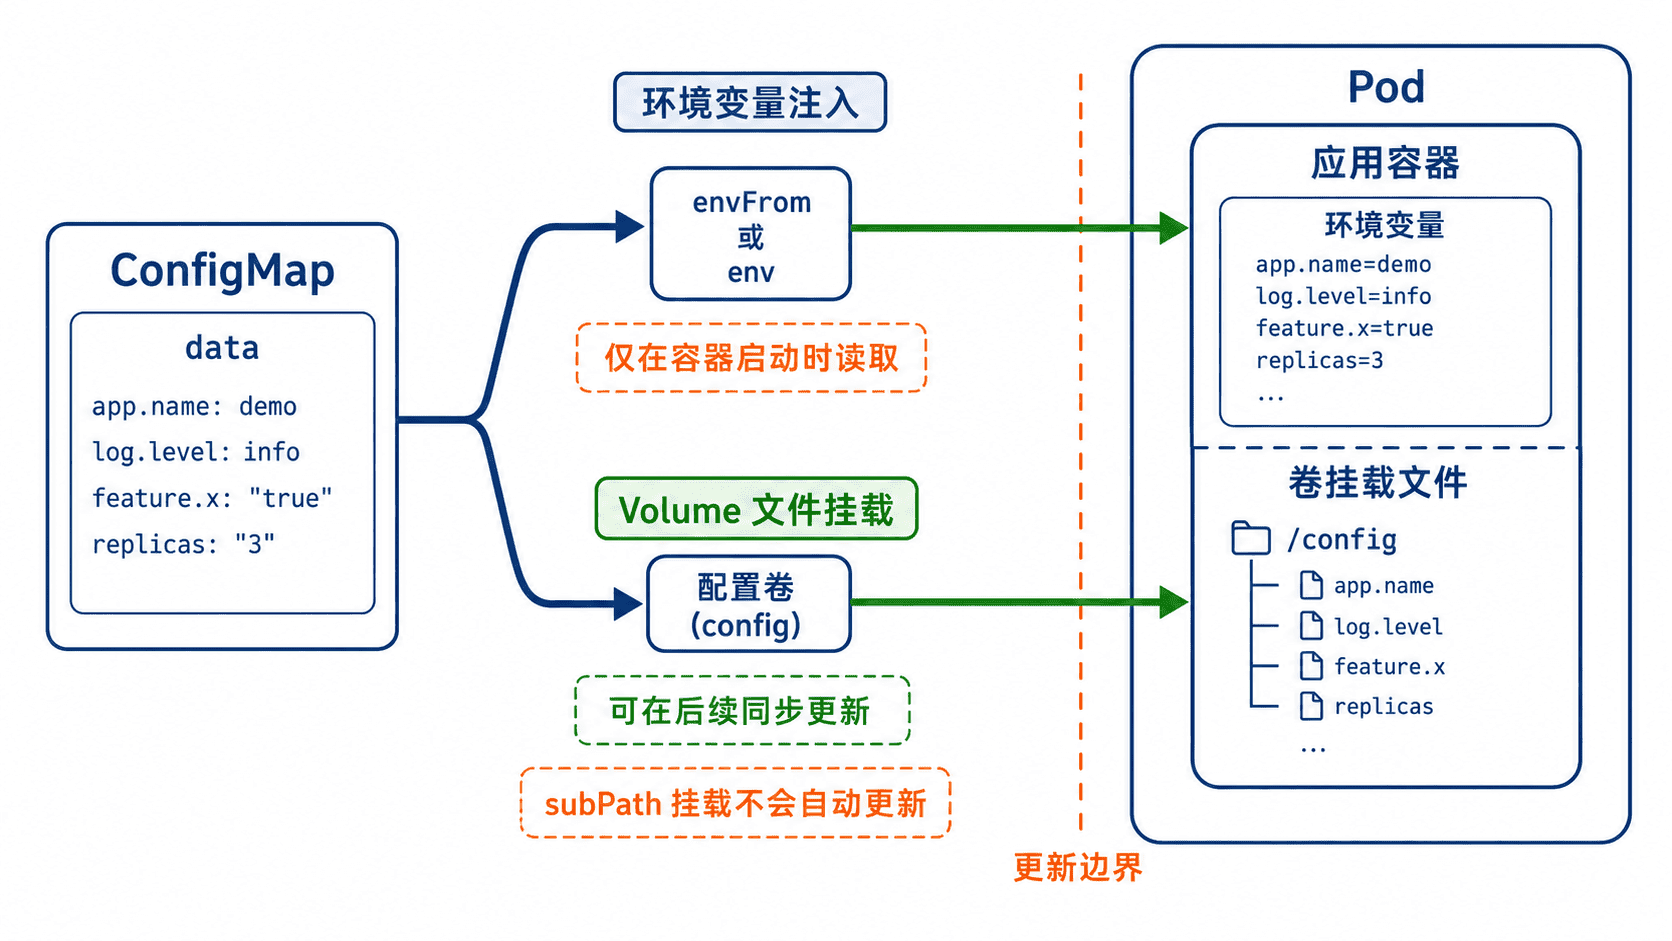
ConfigMap 用于保存非敏感配置,data 中的每个键都对应一段字符串。应用可以按键读取环境变量,也可以把整个 ConfigMap 投射为目录中的文件。
环境变量适合启动参数和少量开关,但只在容器创建时写入进程环境;ConfigMap 后续变化不会自动改写已运行进程的环境变量。Volume 挂载更适合完整配置文件,节点会在后续同步更新投射文件,但应用仍需自行监听或重新加载。
创建并验证 ConfigMap
新建 configmap-demo.yaml。该清单同时创建 ConfigMap 和测试 Pod;Pod 从两个键读取环境变量,并把完整 ConfigMap 挂载到 /etc/app-config。
apiVersion: v1
kind: ConfigMap
metadata:
  name: app-config
data:
  APP_MODE: "production"
  LOG_LEVEL: "info"
  app.properties: |
    server.port=8080
    feature.audit=true
---
apiVersion: v1
kind: Pod
metadata:
  name: configmap-demo
spec:
  restartPolicy: Never
  containers:
    - name: app
      image: busybox:1.36
      command: ["sh", "-c"]
      args:
        - |
          echo "APP_MODE=$APP_MODE"
          echo "LOG_LEVEL=$LOG_LEVEL"
          cat /etc/app-config/app.properties
          sleep 3600
      env:
        - name: APP_MODE
          valueFrom:
            configMapKeyRef:
              name: app-config
              key: APP_MODE
        - name: LOG_LEVEL
          valueFrom:
            configMapKeyRef:
              name: app-config
              key: LOG_LEVEL
      volumeMounts:
        - name: app-config-volume
          mountPath: /etc/app-config
          readOnly: true
  volumes:
    - name: app-config-volume
      configMap:
        name: app-config
配置文件本身不产生控制台输出。它的生效行为是:Pod 创建时解析两个指定键,并在挂载目录中生成 APP_MODE、LOG_LEVEL 和 app.properties 三个文件。执行首次创建:
kubectl apply -f configmap-demo.yaml预期输出:
configmap/app-config created
pod/configmap-demo created
读取容器日志验证环境变量和文件内容:
kubectl logs configmap-demo预期输出:
APP_MODE=production
LOG_LEVEL=info
server.port=8080
feature.audit=true
更新与边界
修改 ConfigMap 后再次执行 kubectl apply,Volume 投射文件会在节点后续同步周期内更新,因此不要把它当成严格实时通知。若使用 subPath 只挂载单个文件,该文件不会获得自动更新。
环境变量不会随 ConfigMap 变化。需要让新值进入进程时,应重建 Pod;在 Deployment 中通常通过滚动重启完成。若 ConfigMap 缺少必需键,使用非可选的 configMapKeyRef 会阻止容器正常启动,可先用 kubectl describe pod configmap-demo 查看事件。
ConfigMap 不适合保存密码、令牌和私钥。即使内容经过 YAML 引号或编码,它仍属于普通配置,应把敏感值交给 Secret 或外部密钥系统。