
容器与云原生 / 系统课时
ServiceAccount 服务账号
ServiceAccount 服务账号
ServiceAccount 为 Pod 提供访问 Kubernetes API 时使用的工作负载身份。本课会创建专用账号、绑定到 Pod,验证投射令牌和集群内 API 访问,并说明何时应关闭自动挂载。
学习目标
- 理解 ServiceAccount、Pod 身份与 RBAC 权限之间的边界
- 为 Pod 指定专用 ServiceAccount,并验证令牌挂载
- 使用令牌访问集群内 API,识别 401 与 403 的差异
ServiceAccount 解决什么问题
用户账号通常代表运维人员或外部系统,ServiceAccount 则属于 Kubernetes API 对象,主要代表命名空间中的工作负载。Pod 通过 spec.serviceAccountName 选择身份;未显式指定时,会使用所在命名空间的 default ServiceAccount。
身份不等于权限。ServiceAccount 只回答“调用者是谁”,允许读取哪些资源仍由 Role、ClusterRole 及其绑定关系决定。因此,为 Pod 创建独立账号能让权限边界更清晰,也便于审计和轮换。
现代集群通常把短期令牌以投射卷挂载到 Pod,目录中包含 token、ca.crt 和 namespace。kubelet 会在令牌临近过期时更新文件,应用应按文件读取,而不是把令牌复制到镜像、配置文件或长期存储。
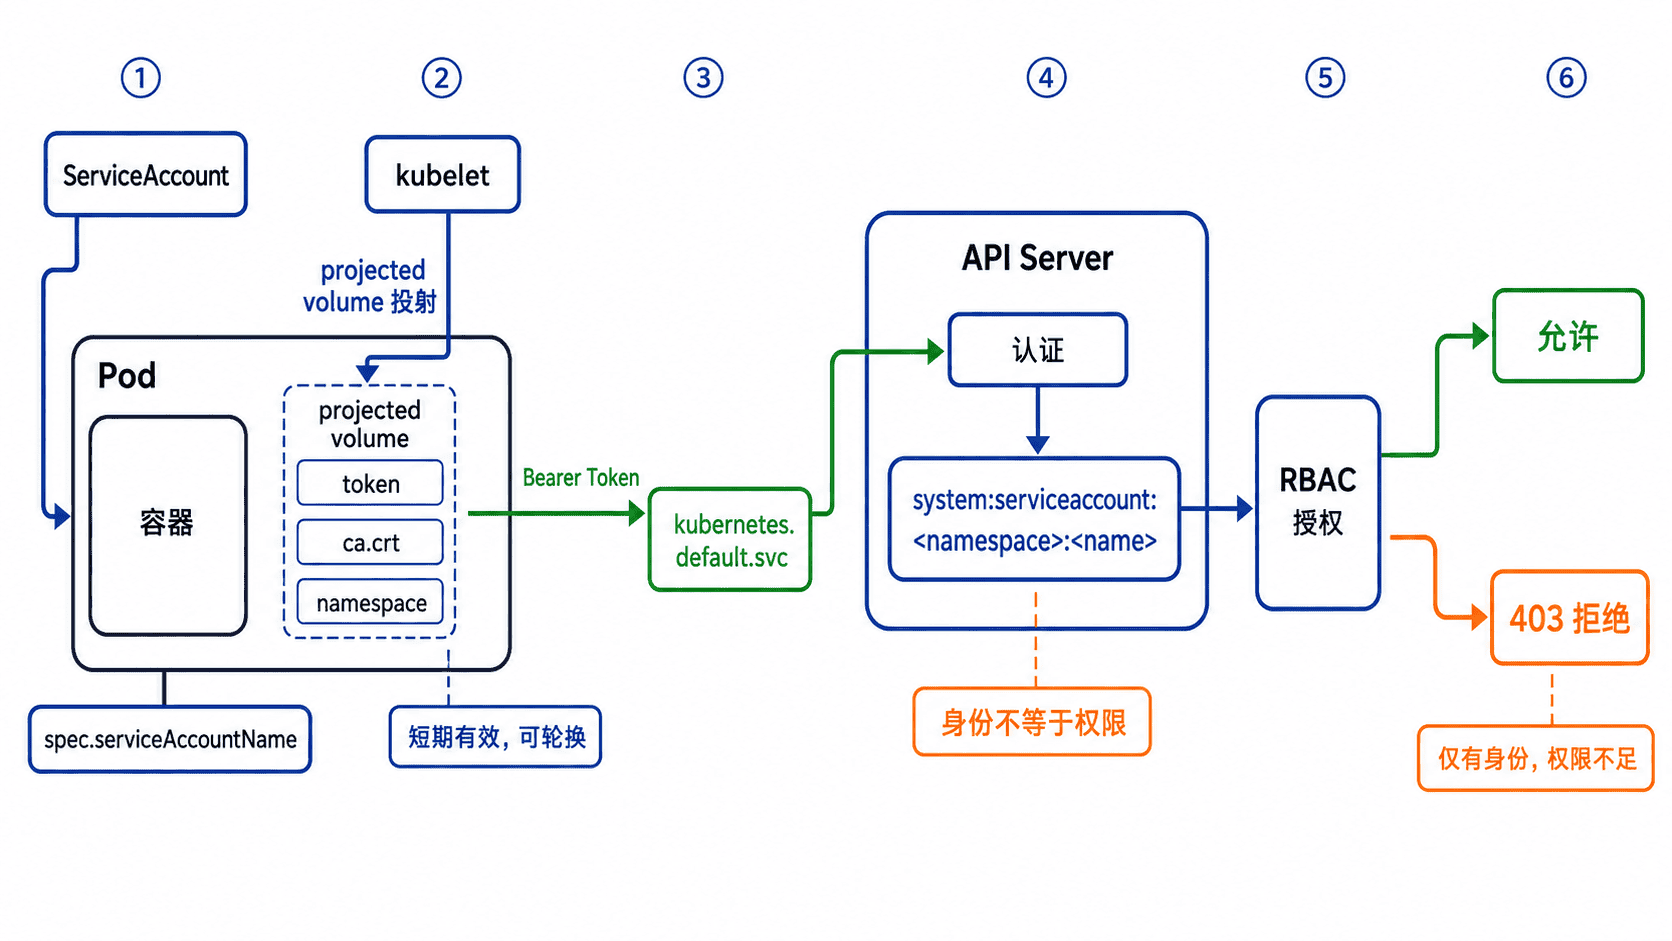
创建并绑定专用账号
下面的示例创建独立命名空间、ServiceAccount 和一个保持运行的测试 Pod。Pod 使用 app-client,并显式开启令牌自动挂载。执行前需要可用集群和已配置的 kubectl。
apiVersion: v1
kind: Namespace
metadata:
  name: sa-demo
---
apiVersion: v1
kind: ServiceAccount
metadata:
  name: app-client
  namespace: sa-demo
---
apiVersion: v1
kind: Pod
metadata:
  name: api-client
  namespace: sa-demo
spec:
  serviceAccountName: app-client
  automountServiceAccountToken: true
  containers:
    - name: client
      image: curlimages/curl:8.10.1
      command: ["sh", "-c", "sleep 3600"]
将配置保存为 serviceaccount-demo.yaml 后创建资源,并等待 Pod 就绪。
kubectl apply -f serviceaccount-demo.yaml
kubectl wait --for=condition=Ready pod/api-client -n sa-demo --timeout=120s
预期输出
namespace/sa-demo created
serviceaccount/app-client created
pod/api-client created
pod/api-client condition met首次拉取镜像的时间会因网络环境不同而变化;重复执行时,created 可能变为 unchanged 或 configured。
验证身份与投射令牌
先确认 Pod 实际使用的账号,再检查令牌文件是否存在。这里不直接打印令牌内容,避免凭据进入终端历史或日志。
kubectl get pod api-client -n sa-demo -o jsonpath='{.spec.serviceAccountName}{"\n"}'

kubectl exec -n sa-demo api-client -- sh -c 'SA=/var/run/secrets/kubernetes.io/serviceaccount; cat "$SA/namespace"; test -s "$SA/token" && echo token-present'
预期输出
app-client
sa-demo
token-present
接着让容器读取 CA 与令牌,访问集群内置 API 地址。在保留默认 API 发现授权的标准集群中,该检查可验证身份完成认证和 API 发现,但不代表它有权读取 Pod、Secret 等业务资源。
kubectl exec -n sa-demo api-client -- sh -c 'SA=/var/run/secrets/kubernetes.io/serviceaccount; curl -sS --cacert "$SA/ca.crt" -H "Authorization: Bearer $(cat "$SA/token")" https://kubernetes.default.svc/api | grep -o "\"kind\":\"APIVersions\""'预期输出
"kind":"APIVersions"若返回 401 Unauthorized,优先检查令牌、CA、API 地址和挂载路径;若返回 403 Forbidden,说明身份已认证,但 RBAC 没有授予目标操作。
安全边界与常见错误
不需要访问 Kubernetes API 的 Pod,应将 automountServiceAccountToken 设为 false,减少凭据暴露面。应用需要访问 API 时,也应为每类工作负载建立独立账号,而不是长期复用 default ServiceAccount。
排查时按身份链路逐项确认:Pod 与 ServiceAccount 必须在同一命名空间,serviceAccountName 必须拼写正确,令牌文件必须存在且非空。不要依赖自动创建的长期 Secret 令牌,也不要把投射令牌复制到集群外长期使用。
完成实验后可执行 kubectl delete namespace sa-demo 清理资源;删除命名空间会同时删除其中的 Pod 和 ServiceAccount。