
容器与云原生 / 系统课时
NodePort 与 LoadBalancer
NodePort 与 LoadBalancer
本课解决“集群外部怎样访问 Service”这一问题。你将用同一组 Pod 分别创建 NodePort 与 LoadBalancer Service,沿着客户端、节点端口、负载均衡器和后端 Pod 追踪请求,并完成可验证的访问实验。
学习目标
- 说清 NodePort 与 LoadBalancer 的访问路径和依赖条件
- 创建两类 Service,并验证端口、外部地址与后端选择结果
- 根据运行环境、流量入口和运维成本选择合适方案
两种类型解决什么问题
ClusterIP 只提供集群内部虚拟地址。NodePort 在每个节点上开放同一个端口,使外部客户端可以通过“节点地址加节点端口”进入 Service;LoadBalancer 则请求云控制器或外部负载均衡实现分配入口地址,再把流量转发到集群内的 Service 后端。
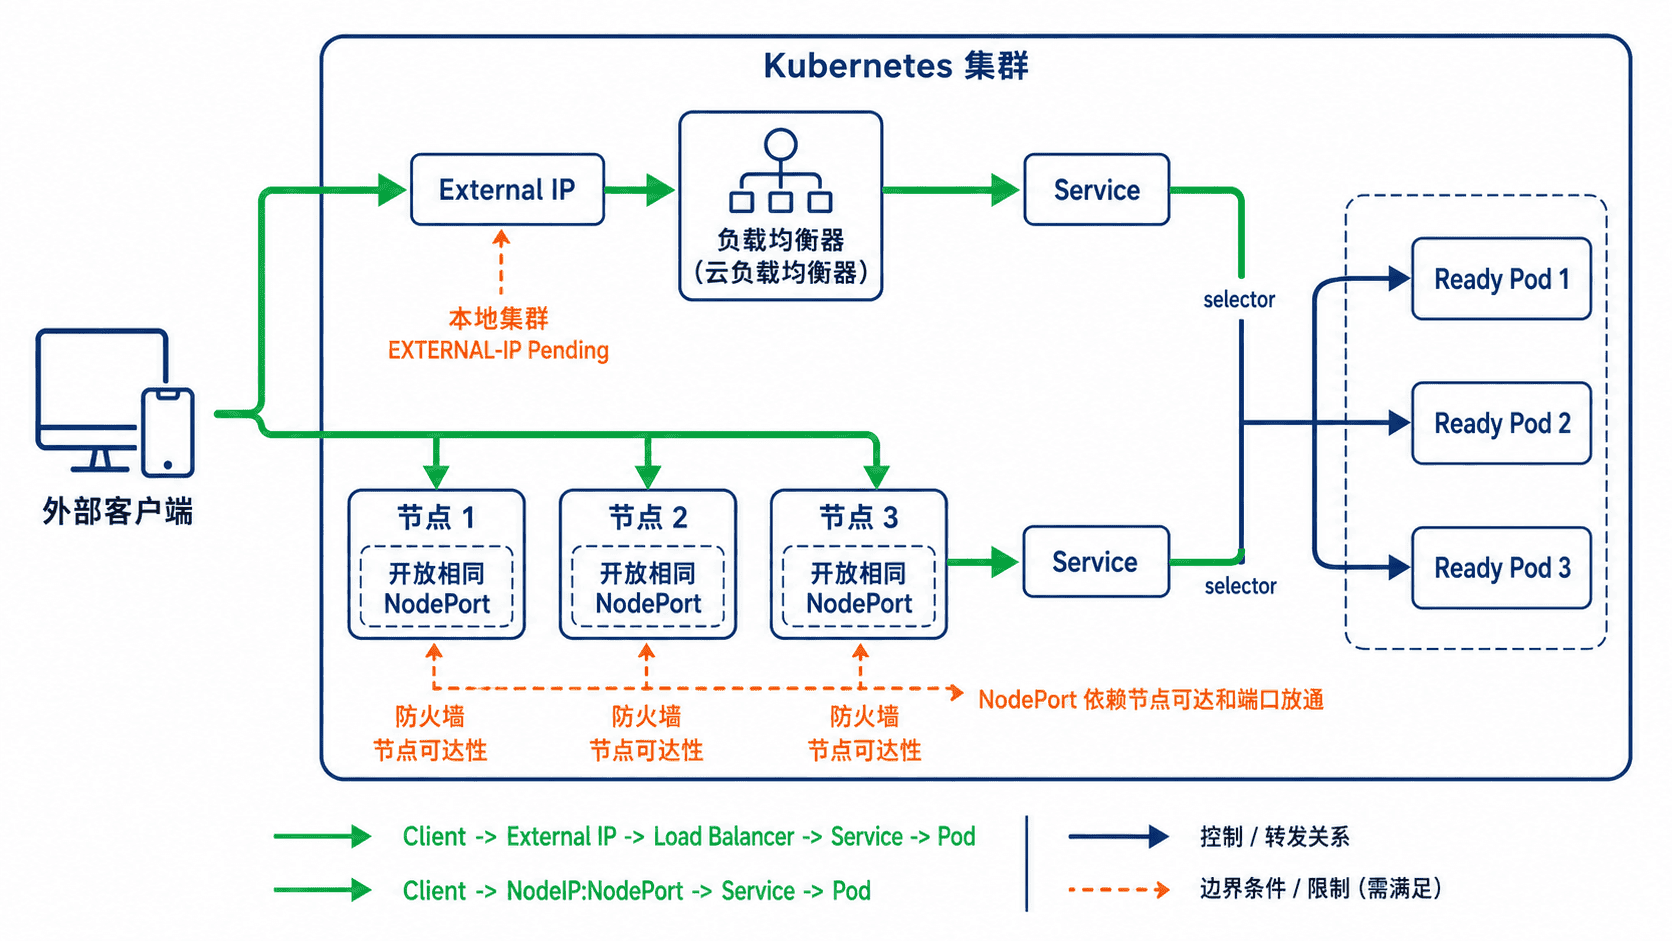
两者都依赖 Service 的 selector 找到后端 EndpointSlice。NodePort 不会自动提供统一域名、TLS 证书或七层路由;LoadBalancer 是否能获得外部地址,则取决于云平台集成或 MetalLB 等实现。
创建并观察两类 Service
下面的清单创建两个 Nginx Pod,并用两个 Service 指向同一组后端。NodePort 固定使用 30080,便于验证;生产环境也可以省略 nodePort,让集群在配置范围内自动分配。
apiVersion: v1
kind: Namespace
metadata:
  name: demo
---
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web
  namespace: demo
spec:
  replicas: 2
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: nginx
          image: nginx:1.27-alpine
          ports:
            - name: http
              containerPort: 80
---
apiVersion: v1
kind: Service
metadata:
  name: web-nodeport
  namespace: demo
spec:
  type: NodePort
  selector:
    app: web
  ports:
    - name: http
      port: 80
      targetPort: http
      nodePort: 30080
---
apiVersion: v1
kind: Service
metadata:
  name: web-loadbalancer
  namespace: demo
spec:
  type: LoadBalancer
  selector:
    app: web
  ports:
    - name: http
      port: 80
      targetPort: http
将内容保存为 service-exposure.yaml,然后执行:
kubectl apply -f service-exposure.yaml
kubectl wait --for=condition=Available deployment/web -n demo --timeout=120s
kubectl get svc -n demo预期输出如下,CLUSTER-IP、外部地址和端口映射中的动态值可能不同:
namespace/demo created
deployment.apps/web created
service/web-nodeport created
service/web-loadbalancer created
deployment.apps/web condition met
NAME               TYPE           CLUSTER-IP     EXTERNAL-IP    PORT(S)
web-loadbalancer   LoadBalancer   <CLUSTER_IP>   <EXTERNAL_IP>  80:<NODE_PORT>/TCP
web-nodeport NodePort <CLUSTER_IP> <none> 80:30080/TCP在云环境中,<EXTERNAL_IP> 通常会在控制器完成资源创建后变为 IP 或主机名。本地 kind 等环境若没有负载均衡实现,显示 <pending> 属于正常现象,不代表 Service selector 失效。
验证请求路径
先取得可达的节点地址,再访问固定 NodePort:
kubectl get nodes -o wide
curl -I http://<NODE_IP>:30080
预期输出:
HTTP/1.1 200 OK
Server: nginx/<VERSION>
如果节点运行在虚拟机、Docker 网络或受限防火墙后,宿主机未必能直接访问 <NODE_IP>:30080。此时应先检查节点地址是否可路由,以及安全组、防火墙和容器网络是否放行该端口。
LoadBalancer 获得外部地址后,可用同样方式验证:
kubectl get svc web-loadbalancer -n demo -w
curl -I http://<EXTERNAL_IP>
预期输出:
NAME               TYPE           CLUSTER-IP     EXTERNAL-IP    PORT(S)
web-loadbalancer   LoadBalancer   <CLUSTER_IP>   <EXTERNAL_IP>  80:<NODE_PORT>/TCP
HTTP/1.1 200 OK
Service 的 EXTERNAL-IP 应不再为 <pending>。实际地址可能是主机名,应按原值访问,不要强行当作数字 IP。
选择方案与关键边界
NodePort 适合实验、受控内网入口或作为外部负载均衡器的下游端口。它部署简单,但客户端必须知道可达节点地址,还要自行处理高可用入口、证书和端口暴露策略。
LoadBalancer 适合云环境中的正式入口。它通常提供稳定外部地址和平台级健康检查,但会产生额外资源与费用,并依赖具体基础设施实现。需要七层域名路由、TLS 终止或多服务统一入口时,通常应在 LoadBalancer 之后引入 Ingress 或 Gateway API,而不是为每个 HTTP Service 单独暴露一个入口。
externalTrafficPolicy 也会改变转发行为:默认 Cluster 可把流量转发到任意节点上的 Pod;Local 只转发到当前节点的本地后端,便于保留源地址,但没有本地 Ready Pod 的节点不能承接业务流量。