
容器与云原生 / 系统课时
集群安全检查清单
集群安全检查清单
集群安全检查的目标不是得到一个“全部通过”的分数,而是尽快发现可被直接利用的高风险入口。本课给出五个检查域、一个只读盘点脚本和明确的修复优先级。
学习目标
- 按 API、节点、网络、工作负载和供应链五个领域组织检查
- 使用只读命令找出过宽授权、特权容器、缺失策略和未固定镜像
- 根据可利用性与影响范围安排修复,并把人工检查转成持续控制
先建立检查顺序
先查能直接取得集群或节点控制权的问题,再查横向移动和数据暴露,最后处理基线偏差。Kubernetes 官方清单也强调,检查表只是起点,不能替代持续改进、风险建模和针对环境的取舍。
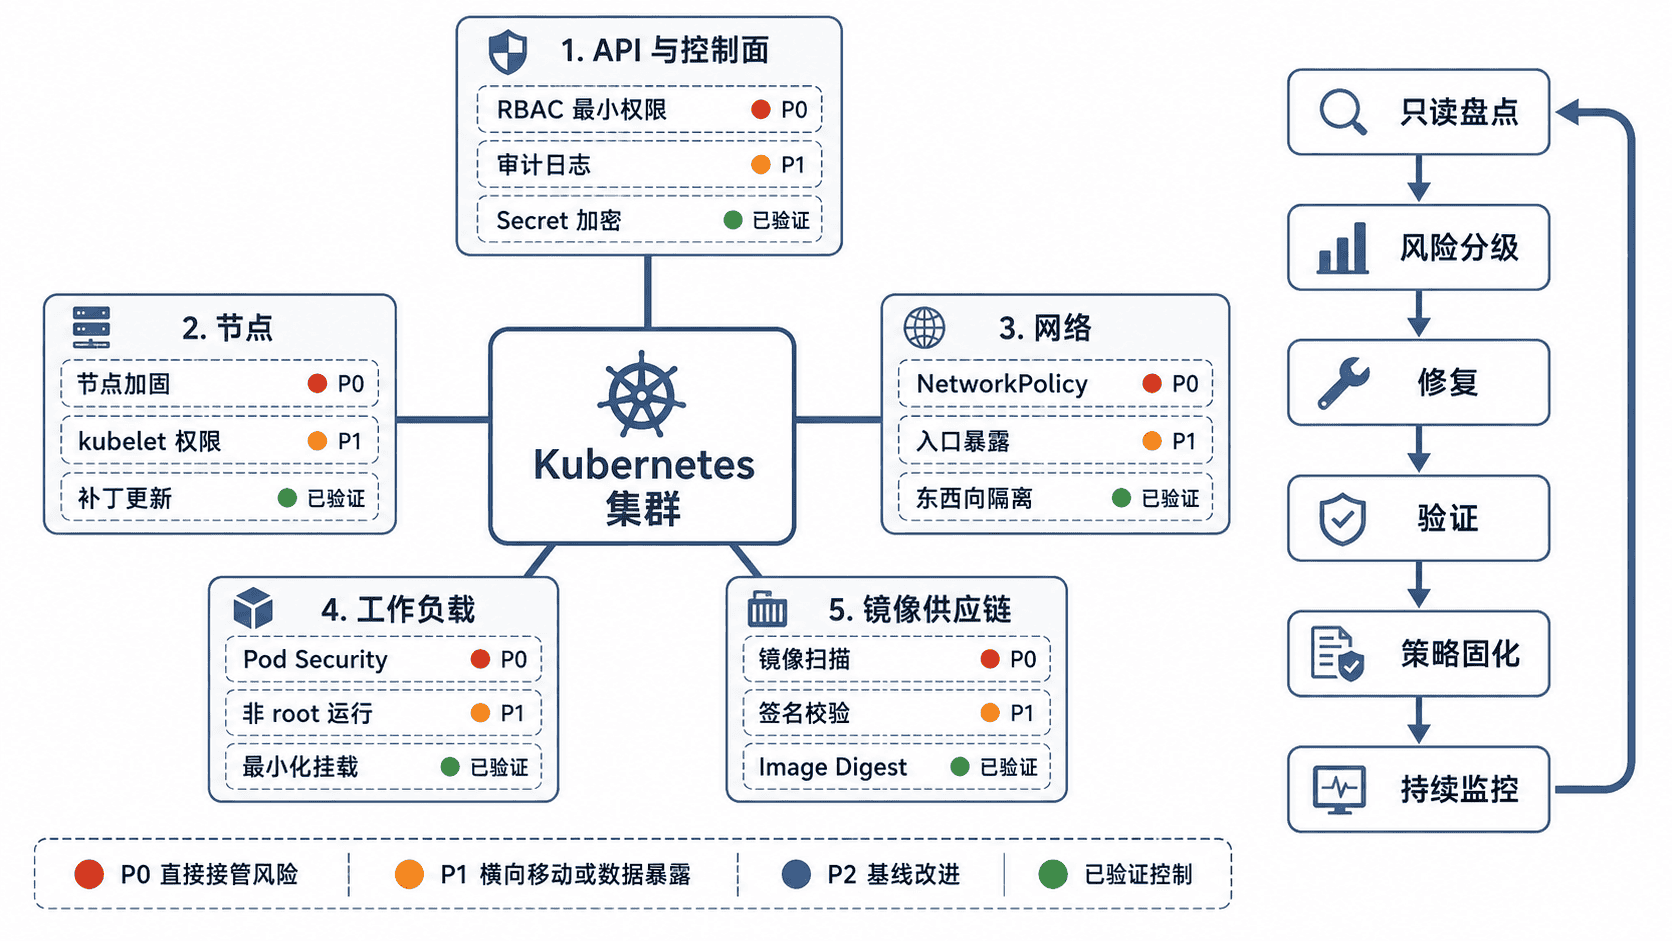
建议使用以下优先级:P0 包括匿名或超级权限、暴露的 etcd 或 kubelet、特权容器和危险 hostPath;P1 包括缺失审计与静态加密、无网络隔离、默认令牌滥用和来源不明的镜像;P2 包括版本治理、标签规范和策略覆盖率等持续改进项。集群完全由 API 驱动,因此认证、授权与审计应首先检查。
运行只读盘点脚本
前置条件是当前账号具备读取相关资源的权限,并已安装 kubectl 与 jq。脚本只读取对象,不修改集群;输出为空表示当前查询没有发现候选项,不等于对应领域已经完全安全。
#!/usr/bin/env bash
set -euo pipefail

command -v kubectl >/dev/null || {
  echo "missing kubectl" >&2
  exit 1
}
command -v jq >/dev/null || {
  echo "missing jq" >&2
  exit 1
}

pods_json="$(mktemp)"
trap 'rm -f "$pods_json"' EXIT

# 只获取一次 Pod 清单,避免后续查询读取到不同时间点的数据。
kubectl get pods -A -o json > "$pods_json"

echo "== Cluster context =="
kubectl config current-context
kubectl get nodes \
  -o custom-columns='NAME:.metadata.name,KUBELET:.status.nodeInfo.kubeletVersion,RUNTIME:.status.nodeInfo.containerRuntimeVersion'

echo "== cluster-admin bindings =="
kubectl get clusterrolebindings -o json | jq -r '
  .items[]
  | select(.roleRef.name == "cluster-admin")
  | [
      .metadata.name,
      ((.subjects // []) | map(.kind + ":" + .name) | join(","))
    ]
  | @tsv
'

# 将显式特权和未声明关键限制的容器都列为人工复核候选。
echo "== privileged or weak container settings =="
jq -r '
  .items[] as $p
  | (
      ($p.spec.initContainers // [])
      + ($p.spec.containers // [])
      + ($p.spec.ephemeralContainers // [])
    )[]
  | select(
      (.securityContext.privileged == true)
      or (.securityContext.allowPrivilegeEscalation != false)
      or (.securityContext.runAsNonRoot != true)
    )
  | [
      $p.metadata.namespace,
      $p.metadata.name,
      .name,
      (.securityContext.privileged
        | if . == null then "unset" else tostring end),
      (.securityContext.allowPrivilegeEscalation
        | if . == null then "unset" else tostring end),
      (.securityContext.runAsNonRoot
        | if . == null then "unset" else tostring end)
    ]
  | @tsv
' "$pods_json"

echo "== images not pinned by digest =="
jq -r '
  .items[] as $p
  | (
      ($p.spec.initContainers // [])
      + ($p.spec.containers // [])
      + ($p.spec.ephemeralContainers // [])
    )[]
  | select((.image | contains("@sha256:")) | not)
  | [$p.metadata.namespace, $p.metadata.name, .name, .image]
  | @tsv
' "$pods_json"

echo "== namespaces without Pod Security enforce label =="
kubectl get namespaces -o json | jq -r '
  .items[]
  | select(
      .metadata.labels["pod-security.kubernetes.io/enforce"] == null
    )
  | .metadata.name
'

# 没有任何 NetworkPolicy 的命名空间需要进一步确认 CNI 默认行为与业务边界。
echo "== namespaces without NetworkPolicy =="
while IFS= read -r namespace; do
  if ! kubectl get networkpolicy -n "$namespace" -o name \
    2>/dev/null | grep -q .; then
    printf '%s\n' "$namespace"
  fi
done < <(
  kubectl get namespaces \
    -o jsonpath='{range .items[*]}{.metadata.name}{"\n"}{end}'
)
预期输出
== Cluster context ==
<CONTEXT>
NAME    KUBELET    RUNTIME
<NODE>  <VERSION>  <RUNTIME>

== cluster-admin bindings ==
<CLUSTERROLEBINDING>    <SUBJECTS>

== privileged or weak container settings ==
<NAMESPACE>    <POD>    <CONTAINER>    <PRIVILEGED>    <ALLOW_ESCALATION>    <RUN_AS_NON_ROOT>

== images not pinned by digest ==
<NAMESPACE>    <POD>    <CONTAINER>    <IMAGE>

== namespaces without Pod Security enforce label ==
<NAMESPACE>

== namespaces without NetworkPolicy ==
<NAMESPACE>
实际名称、版本和条目数量会不同。脚本中的“未设置”是复核信号:准入控制器可能已补齐默认值,但也可能代表工作负载依赖不安全默认行为,因此还要查看最终对象和集群级策略。
按五个领域判定与修复
API 与控制面
确认所有 API 通信使用 TLS,认证接入可撤销的身份系统,RBAC 遵循最小权限;重点审查 cluster-admin、system:masters、impersonate、bind、escalate 和 nodes/proxy。同时启用审计、保护根证书与 etcd,并验证 Secret 静态加密已真正覆盖旧数据。
节点
核对 kubelet 与容器运行时版本、补丁状态和证书轮换;限制 kubelet、SSH 与云实例管理入口,只允许受控网络访问。高权限系统组件应与不可信工作负载隔离,节点凭据、引导令牌和控制面凭据需要定期轮换。
网络
检查每个业务命名空间是否有默认拒绝和精确放行策略,分别覆盖入站与出站;单独验证 DNS、入口网关、监控、存储和控制面所需流量。还要阻断普通 Pod 访问云元数据接口,避免凭据从节点环境被窃取。
工作负载
优先禁止特权模式、主机命名空间和不必要的 hostPath,并设置非 root 运行、禁止权限提升、只读根文件系统、删除多余 Linux capabilities 与 RuntimeDefault seccomp。使用 Pod Security Admission 执行 Baseline 或 Restricted 标准;不访问 API 的 Pod 应关闭 ServiceAccount 令牌自动挂载。
供应链
镜像应来自受控仓库并固定到摘要,构建过程应保留来源与制品记录,在合并和部署前执行漏洞扫描与策略校验。仅检查运行中镜像是否带摘要还不够,还要验证签名、批准来源和准入策略是否能阻止未知或不合规制品进入集群。
完成修复后,用同一脚本复查,并把关键规则前移到 CI、准入控制和持续扫描中。人工清单负责发现盲区,自动化策略负责防止同类风险再次出现;任何例外都应记录负责人、到期时间和补偿控制。