
容器与云原生 / 系统课时
优先级与抢占
优先级与抢占
本课解决“多个工作负载争用有限资源时,哪些 Pod 应先被调度”的问题。你将创建 PriorityClass、验证 Pod 的数值优先级,并理解高优先级 Pod 触发抢占时调度器实际执行的步骤与边界。
学习目标
- 使用 PriorityClass 定义工作负载的相对优先级
- 理解抢占的触发条件、受害 Pod 选择与延迟
- 判断何时应使用
preemptionPolicy: Never
PriorityClass 决定相对顺序
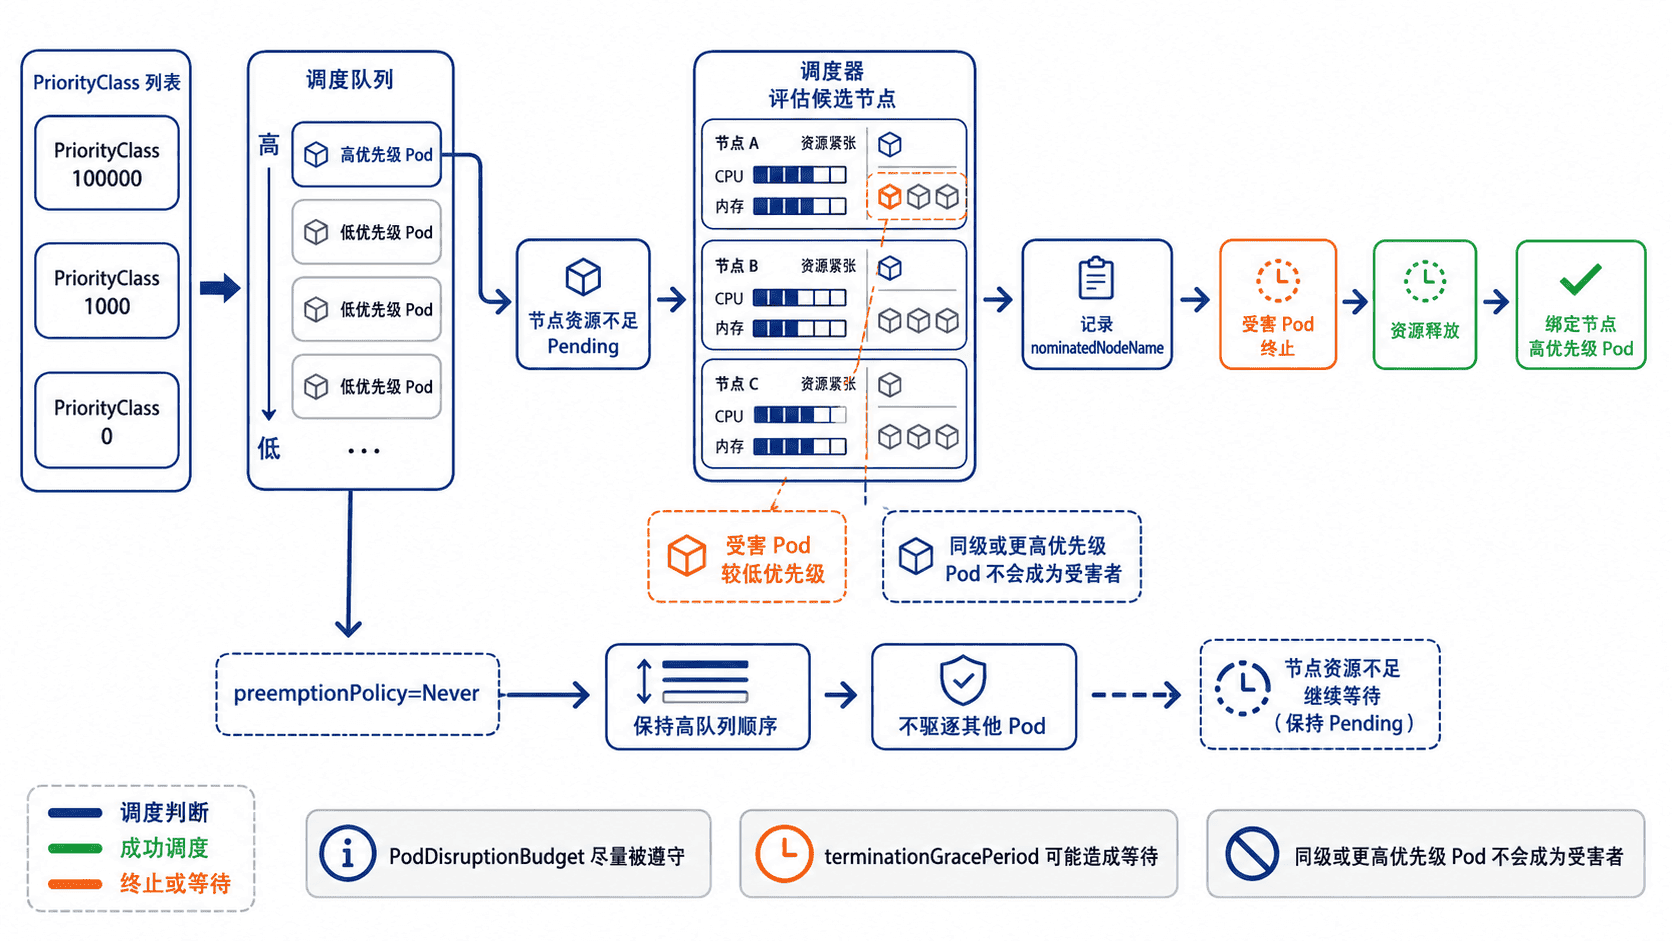
PriorityClass 是集群级资源,value 越大,Pod 优先级越高。Pod 通过 priorityClassName 引用它,准入阶段会把对应数值写入 Pod 的 spec.priority。优先级影响调度队列顺序;只有高优先级 Pod 因资源不足而无法调度时,才可能进一步触发抢占。
globalDefault: true 可以让未填写 priorityClassName 的 Pod 使用某个默认等级,但集群中只能有一个全局默认 PriorityClass。生产环境通常显式填写优先级,避免普通工作负载被意外提升。
创建并验证优先级
下面的清单创建两个优先级等级和两个轻量 Pod。示例只验证优先级赋值,不依赖集群发生资源争用,因此可以在普通测试集群中执行。
apiVersion: v1
kind: Namespace
metadata:
  name: priority-demo
---
apiVersion: scheduling.k8s.io/v1
kind: PriorityClass
metadata:
  name: lesson-low
value: 1000
globalDefault: false
preemptionPolicy: Never
description: Low priority without preemption
---
apiVersion: scheduling.k8s.io/v1
kind: PriorityClass
metadata:
  name: lesson-critical
value: 100000
globalDefault: false
preemptionPolicy: PreemptLowerPriority
description: Critical workload that may preempt lower-priority Pods
---
apiVersion: v1
kind: Pod
metadata:
  name: priority-low
  namespace: priority-demo
spec:
  priorityClassName: lesson-low
  containers:
    - name: app
      image: busybox:1.36
      command:
        - sh
        - -c
        - sleep 3600
      resources:
        requests:
          cpu: 10m
          memory: 16Mi
---
apiVersion: v1
kind: Pod
metadata:
  name: priority-high
  namespace: priority-demo
spec:
  priorityClassName: lesson-critical
  containers:
    - name: app
      image: busybox:1.36
      command:
        - sh
        - -c
        - sleep 3600
      resources:
        requests:
          cpu: 10m
          memory: 16Mi
应用清单并读取 Pod 的实际优先级。spec.priority 是调度器比较的数值,priorityClassName 是便于管理的名称。
kubectl apply -f priority-demo.yaml
kubectl wait -n priority-demo --for=condition=Ready pod --all --timeout=120s
kubectl get pod -n priority-demo --sort-by=.metadata.name -o custom-columns=NAME:.metadata.name,PRIORITY:.spec.priority,CLASS:.spec.priorityClassName
预期输出:
namespace/priority-demo created
priorityclass.scheduling.k8s.io/lesson-low created
priorityclass.scheduling.k8s.io/lesson-critical created
pod/priority-low created
pod/priority-high created
pod/priority-low condition met
pod/priority-high condition met
NAME            PRIORITY   CLASS
priority-high   100000     lesson-critical
priority-low    1000       lesson-low
实际资源创建顺序可能不同,但两个 Pod 的 PRIORITY 与 CLASS 应保持对应关系。
抢占如何发生
当高优先级 Pod 处于 Pending,且失败原因是节点可分配资源不足时,调度器会尝试寻找一个节点:移除该节点上的部分低优先级 Pod 后,高优先级 Pod 能够满足资源、亲和性、污点容忍和其他过滤条件。
调度器不会抢占同级或更高优先级 Pod。选出候选节点后,它会尽量减少受影响 Pod,并尽量避免违反 PodDisruptionBudget;如果没有完全满足 PDB 的候选方案,仍可能选择违反数量较少的方案。受害 Pod 进入终止流程后,资源不会瞬间释放,因此高优先级 Pod 仍可能短暂保持 Pending。
status.nominatedNodeName 表示调度器暂时为待调度 Pod 选中的目标节点,但它不是最终绑定承诺。节点状态变化、受害 Pod 终止过慢或出现更合适的 Pod,都可能让调度器重新计算。
Never 与抢占边界
preemptionPolicy: Never 不会降低 Pod 的排队优先级。该 Pod 仍会比低优先级 Pod 更早尝试调度,只是不能通过驱逐其他 Pod 来腾出资源,适合批处理、重要但不可干扰在线业务的任务。
优先级也不能绕过其他调度条件。即使数值最高,Pod 缺少必要的污点容忍、PVC 无法绑定、节点亲和性无匹配或资源请求超过单节点容量时,抢占后仍然无法运行。设计时应把优先级控制在少量清晰等级,并只把最高等级留给确实需要恢复能力的系统或核心服务。
实验结束后删除示例资源和集群级 PriorityClass。
kubectl delete namespace priority-demo
kubectl delete priorityclass lesson-low lesson-critical
预期输出:
namespace "priority-demo" deleted
priorityclass.scheduling.k8s.io "lesson-low" deleted
priorityclass.scheduling.k8s.io "lesson-critical" deleted