
大模型应用开发 / 系统课时
记录安全审计
记录安全审计
安全审计的目标不是“多打日志”,而是让一次高风险请求可以被事后还原:谁发起、模型准备做什么、调用了哪个工具、是否经过人工确认、哪里被安全策略拦截。设计得当的审计记录既能支持追责与排障,也不会把密钥和敏感正文再次复制进日志系统。
学习目标
- 为输入、模型决策、工具调用、人工确认和安全拦截设计统一审计事件
- 使用关联 ID 串起一次请求的完整安全轨迹
- 对敏感字段做脱敏,并验证审计日志足以重建关键决策
先定义能回答问题的事件模型
审计日志至少要能回答五件事:主体是谁、请求属于哪次会话、模型提出了什么动作、动作是否被授权、最终执行结果是什么。相比把整段 Prompt 和模型输出原样落盘,更稳妥的做法是记录必要摘要、结构化参数、策略结果和内容指纹。
建议每条事件包含 timestamp、trace_id、actor_id、event_type、action、target、decision、reason 等稳定字段。高风险工具还应记录审批人、审批结果和执行前后的资源标识,但密钥、访问令牌、完整身份证件或银行卡等敏感值应直接删除或不可逆处理。
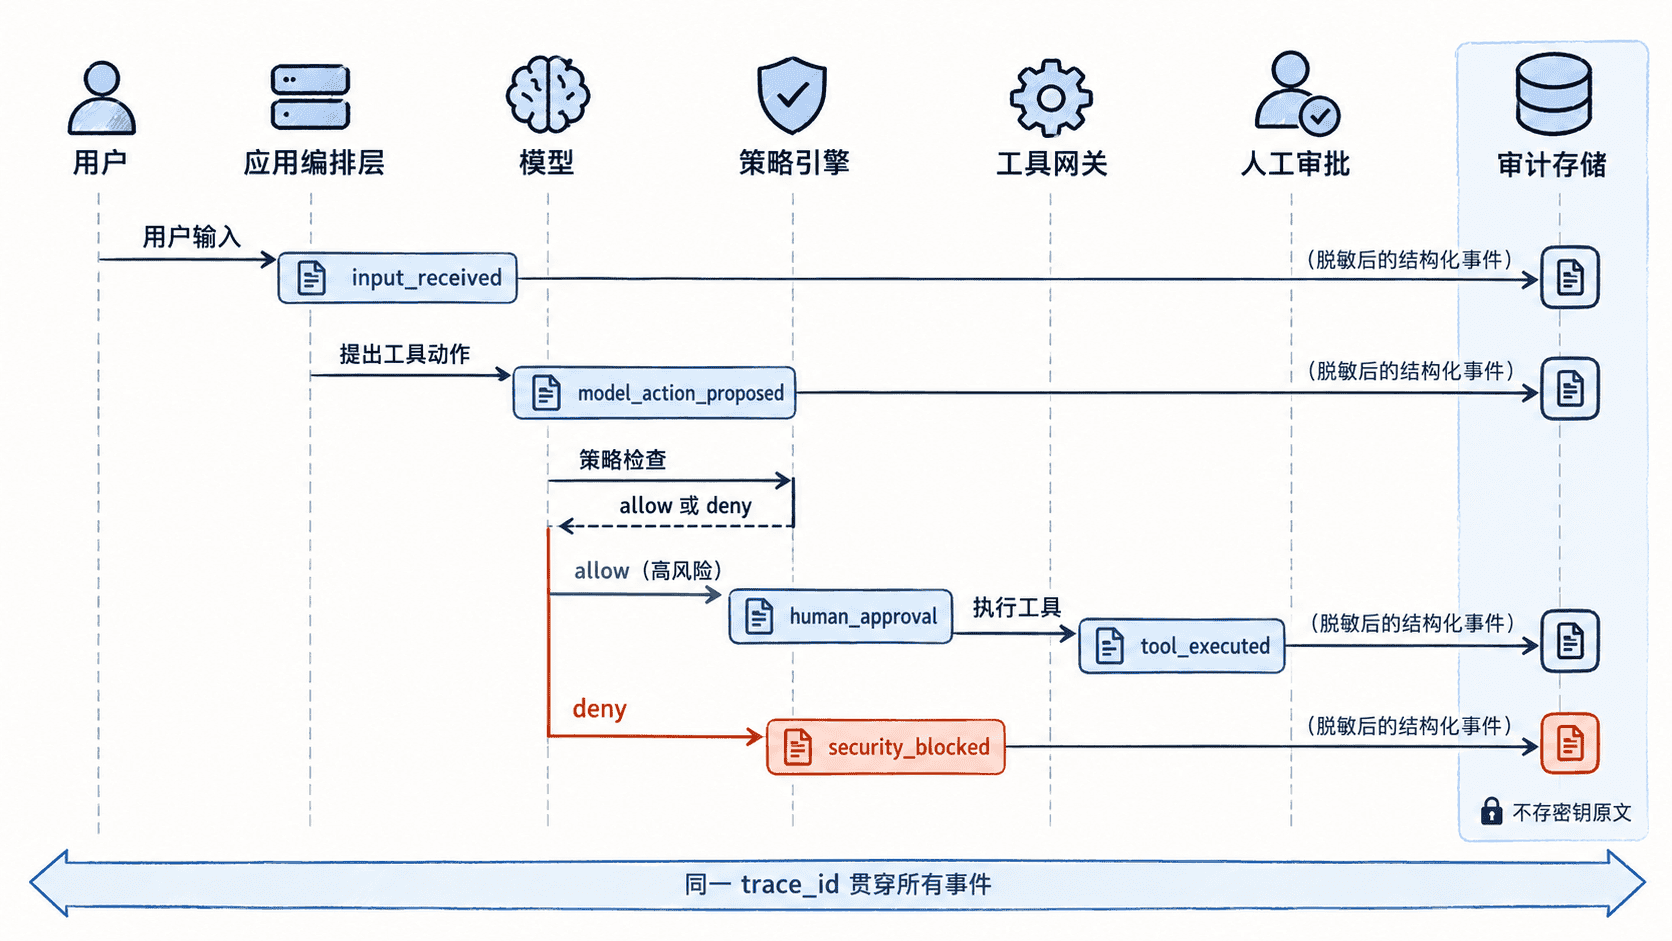
统一事件模型的价值在于,安全团队不需要理解每个 Agent 的内部实现,也能用同一套查询规则发现“谁在什么时间尝试了什么高风险操作”。
用结构化日志串起关键决策
下面的 Python 示例实现一个最小审计记录器。它使用 trace_id 关联同一次请求,并在写日志前对常见敏感字段做遮蔽。示例依次记录用户输入、模型动作提议、策略拒绝三个事件。
import json
from datetime import datetime, timezone

SENSITIVE_KEYS = {"api_key", "access_token", "password"}

def redact(value):
    if isinstance(value, dict):
        return {
            key: "***REDACTED***" if key in SENSITIVE_KEYS else redact(item)
            for key, item in value.items()
        }
    if isinstance(value, list):
        return [redact(item) for item in value]
    return value

def audit_event(trace_id, actor_id, event_type, **details):
    event = {
        "timestamp": datetime.now(timezone.utc).isoformat(),
        "trace_id": trace_id,
        "actor_id": actor_id,
        "event_type": event_type,
        "details": redact(details),
    }
    print(json.dumps(event, ensure_ascii=False, sort_keys=True))

if __name__ == "__main__":
    trace_id = "trace-001"
    audit_event(
        trace_id,
        "user-42",
        "input_received",
        intent="导出客户报表",
        access_token="secret-token",
    )
    audit_event(
        trace_id,
        "agent",
        "model_action_proposed",
        tool="export_report",
        target="customer-report",
    )
    audit_event(
        trace_id,
        "policy-engine",
        "security_blocked",
        action="export_report",
        decision="deny",
        reason="role viewer cannot export",
    )
预期输出
{"actor_id": "user-42", "details": {"access_token": "***REDACTED***", "intent": "导出客户报表"}, "event_type": "input_received", "timestamp": "<TIME>", "trace_id": "trace-001"}
{"actor_id": "agent", "details": {"target": "customer-report", "tool": "export_report"}, "event_type": "model_action_proposed", "timestamp": "<TIME>", "trace_id": "trace-001"}
{"actor_id": "policy-engine", "details": {"action": "export_report", "decision": "deny", "reason": "role viewer cannot export"}, "event_type": "security_blocked", "timestamp": "<TIME>", "trace_id": "trace-001"}
<TIME> 代表运行时生成的 UTC 时间,实际值每次都会不同。生产环境通常把事件写入不可随意修改的集中日志系统,而不是标准输出。
区分“可观测日志”和“审计证据”
普通运行日志可以为了排障保留详细堆栈,但安全审计更强调事件完整性、可检索性和留存策略。关键事件不应被采样丢弃,也不应允许业务进程随意覆盖。对于真正敏感的操作,可以增加日志签名、只追加存储或独立审计账号,降低事后篡改风险。
同样不要把“记录完整 Prompt”当成默认方案。很多请求包含个人信息、内部文档或密钥片段,直接全量留存会把审计系统变成新的高价值数据仓库。更合适的是记录必要摘要、哈希、资源 ID、策略版本和决策原因,并只在法规或调查确有需要时扩大留存范围。
用一次请求回放检查审计质量
验收时,随机挑一条高风险请求,仅依靠审计记录回答:发起人是谁、模型建议了什么动作、使用了哪版策略、是否要求人工确认、工具是否真的执行、最终为什么允许或拒绝。如果其中任一问题无法回答,说明事件字段或记录时机仍有缺口。
还要验证两类失败路径:安全策略拒绝后是否仍记录 security_blocked,以及工具执行异常时是否记录失败结果而不是只留下“已发起调用”。完整审计不是把每个字都存下来,而是保留足够的、经过脱敏的证据,使关键安全决策可以被可靠重建。