
大模型应用开发 / 系统课时
校验工具参数
校验工具参数
模型生成的工具参数只能视为“不可信输入”。即使工具定义已经声明字段类型,应用仍要在真正调用外部系统前检查必填项、类型、范围和权限。本节用一个报表导出工具演示完整校验链路,并说明为什么权限信息不能由模型自己提供。
学习目标
- 为工具请求建立必填项、类型、枚举和数值范围校验
- 使用服务端可信身份判断调用者是否有权访问目标资源
- 在参数非法、缺失或越权时阻止工具真正执行
把校验放在工具执行之前
工具参数通常来自模型生成的 JSON,但“符合 JSON 格式”并不等于“可以执行”。应用至少要依次确认结构有效、字段类型正确、业务范围合法,并使用服务端持有的身份和授权信息做权限判断。任何一步失败,都应该在进入真实工具之前结束。
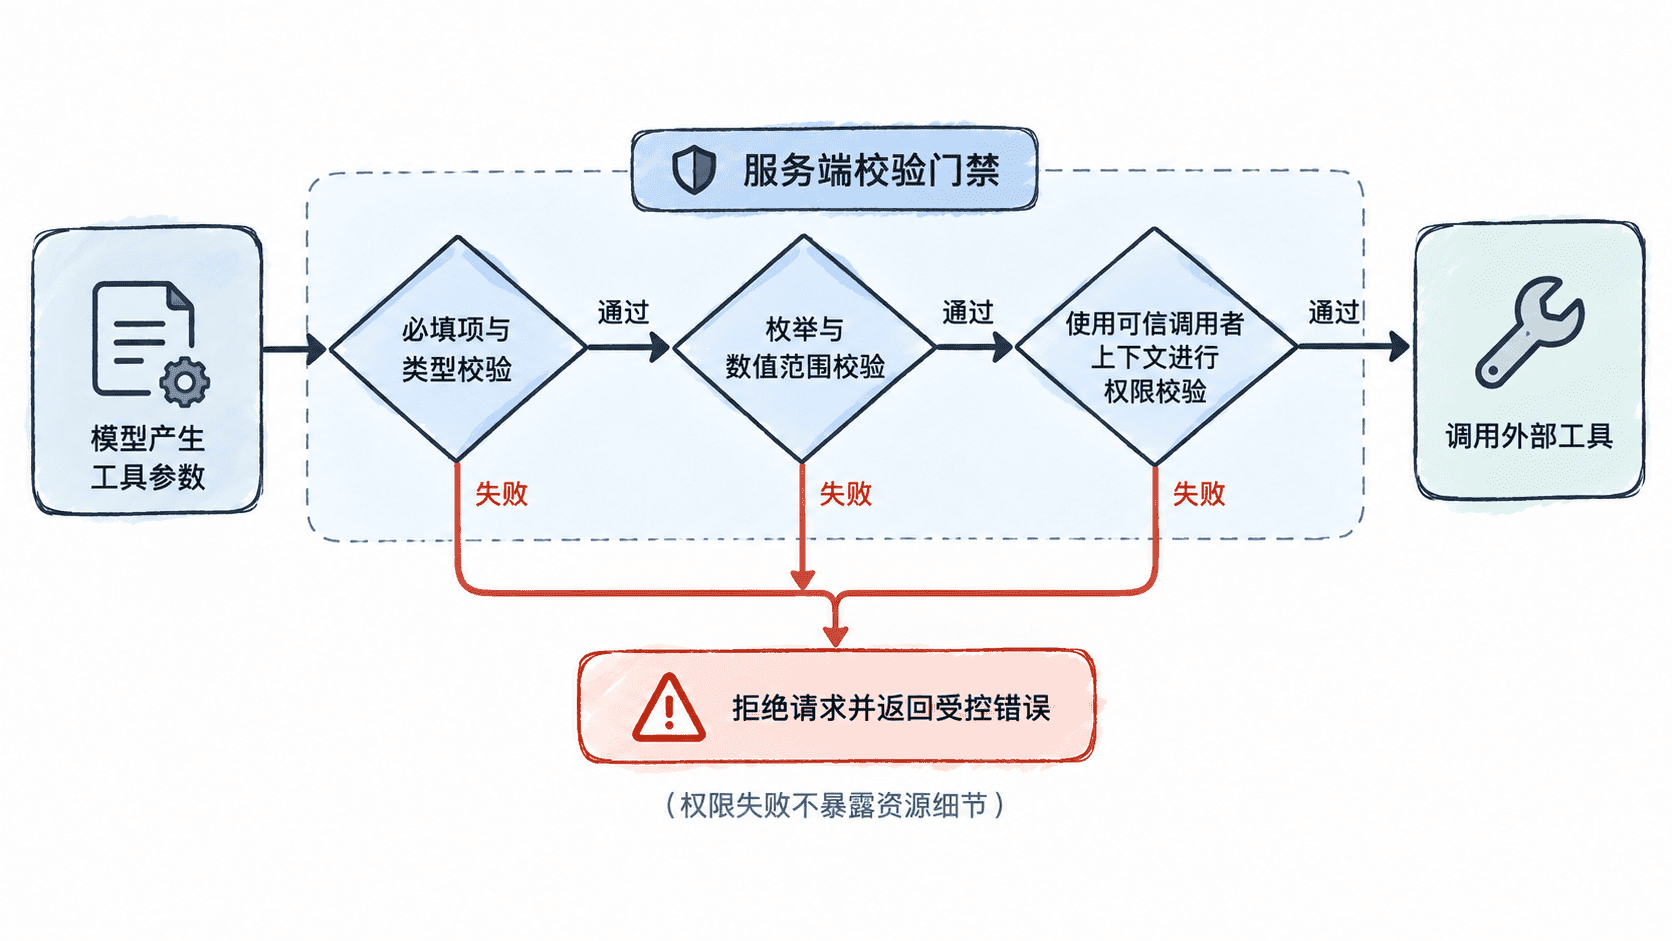
权限校验有一个容易忽略的边界:userId、角色、租户和可访问项目列表必须来自会话、令牌或服务端数据库等可信上下文,不能把模型传入的 role: "admin" 当成授权依据。模型只能提出“想调用什么”,不能决定“自己拥有什么权限”。
用代码实现四层门禁
下面的完整 Node.js 示例校验一个 exportReport 请求。它要求 project 为非空字符串,format 只能是 csv 或 json,maxRows 必须是 1 到 5000 的整数,并且调用者只能访问服务端上下文中允许的项目。
function validateExportArgs(args, caller) {
  if (!args || typeof args !== "object") {
    throw new Error("参数必须是对象");
  }
  if (typeof args.project !== "string" || args.project.trim() === "") {
    throw new Error("缺少合法的 project");
  }
  if (!["csv", "json"].includes(args.format)) {
    throw new Error("format 只能是 csv 或 json");
  }
  if (!Number.isInteger(args.maxRows) || args.maxRows < 1 || args.maxRows > 5000) {
    throw new Error("maxRows 必须是 1 到 5000 的整数");
  }

  // 权限来自服务端可信上下文,不接受模型自报角色或权限。
  if (!caller.allowedProjects.includes(args.project)) {
    throw new Error("无权访问该项目");
  }
}

function exportReport(args) {
  return {
    project: args.project,
    format: args.format,
    rows: Math.min(args.maxRows, 120),
    status: "ready"
  };
}

function invokeExport(args, caller) {
  validateExportArgs(args, caller);
  return exportReport(args);
}

const caller = { allowedProjects: ["demo-project"] };

for (const request of [
  { project: "demo-project", format: "csv", maxRows: 200 },
  { project: "demo-project", format: "xml", maxRows: 200 },
  { project: "private-project", format: "json", maxRows: 100 }
]) {
  try {
    console.log("OK", JSON.stringify(invokeExport(request, caller)));
  } catch (error) {
    console.log("REJECT", error.message);
  }
}
预期输出
OK {"project":"demo-project","format":"csv","rows":120,"status":"ready"}
REJECT format 只能是 csv 或 json
REJECT 无权访问该项目
示例使用本地函数模拟工具,因此结果固定;真实系统的报表行数、任务状态或返回字段可能不同。关键点是只有第一条合法且有权限的请求到达 exportReport。
类型正确还不够
类型校验只能挡住一部分错误。字符串可能为空,整数可能过大,枚举值可能超出工具能力,日期范围也可能导致一次查询扫描过多数据。因此参数层还需要业务约束,例如最大分页大小、允许的文件类型、可接受的时间跨度,以及互斥字段不能同时出现。
对于高风险写操作,还应增加状态前置条件。例如删除资源前要求明确资源标识、当前版本和确认标志;金额、配额、批量数量等参数应设置硬上限。失败信息最好返回稳定的错误类型,方便模型修正参数后重试,但不要把内部权限表、资源是否存在等敏感细节暴露给未授权调用者。
把拒绝当成正常控制流
工具层不应把“参数被拒绝”视为异常事故,而应把它设计成正常控制流。应用可以将校验结果归一为 invalid_arguments、permission_denied、conflict 等有限错误类型,再决定是否允许模型修正一次、提示用户补充信息,或直接终止操作。
一条可靠的工具调用链应满足:模型负责提出意图和候选参数,应用负责验证与授权,工具只接收已经通过门禁的请求。这样即使模型生成了缺失、非法或越权参数,也不会把错误扩散到真实外部系统。