
大模型应用开发 / 系统课时
控制数据访问
控制数据访问
大模型应用不能只在入口做一次登录校验。真正安全的做法,是把用户身份、角色与数据范围持续带入检索、记忆和工具调用,让每一次“读取什么、写入什么、调用什么”都经过同一套授权判断,避免模型绕过业务边界访问不属于当前用户的数据。
学习目标
- 将用户身份、角色和数据范围建模为可传递的访问上下文
- 在检索、记忆与工具调用前执行服务端授权,而不是依赖提示词自律
- 通过拒绝案例验证越权访问会被稳定拦截
把授权上下文带进整条调用链
一次请求至少包含主体、角色、租户或项目范围,以及本次允许执行的动作。认证只回答“你是谁”,授权还要回答“你能对哪些资源做什么”。因此应用层应先构造可信的 AccessContext,后续组件只消费这个上下文,不接受模型自行生成的用户 ID、租户 ID 或权限声明。
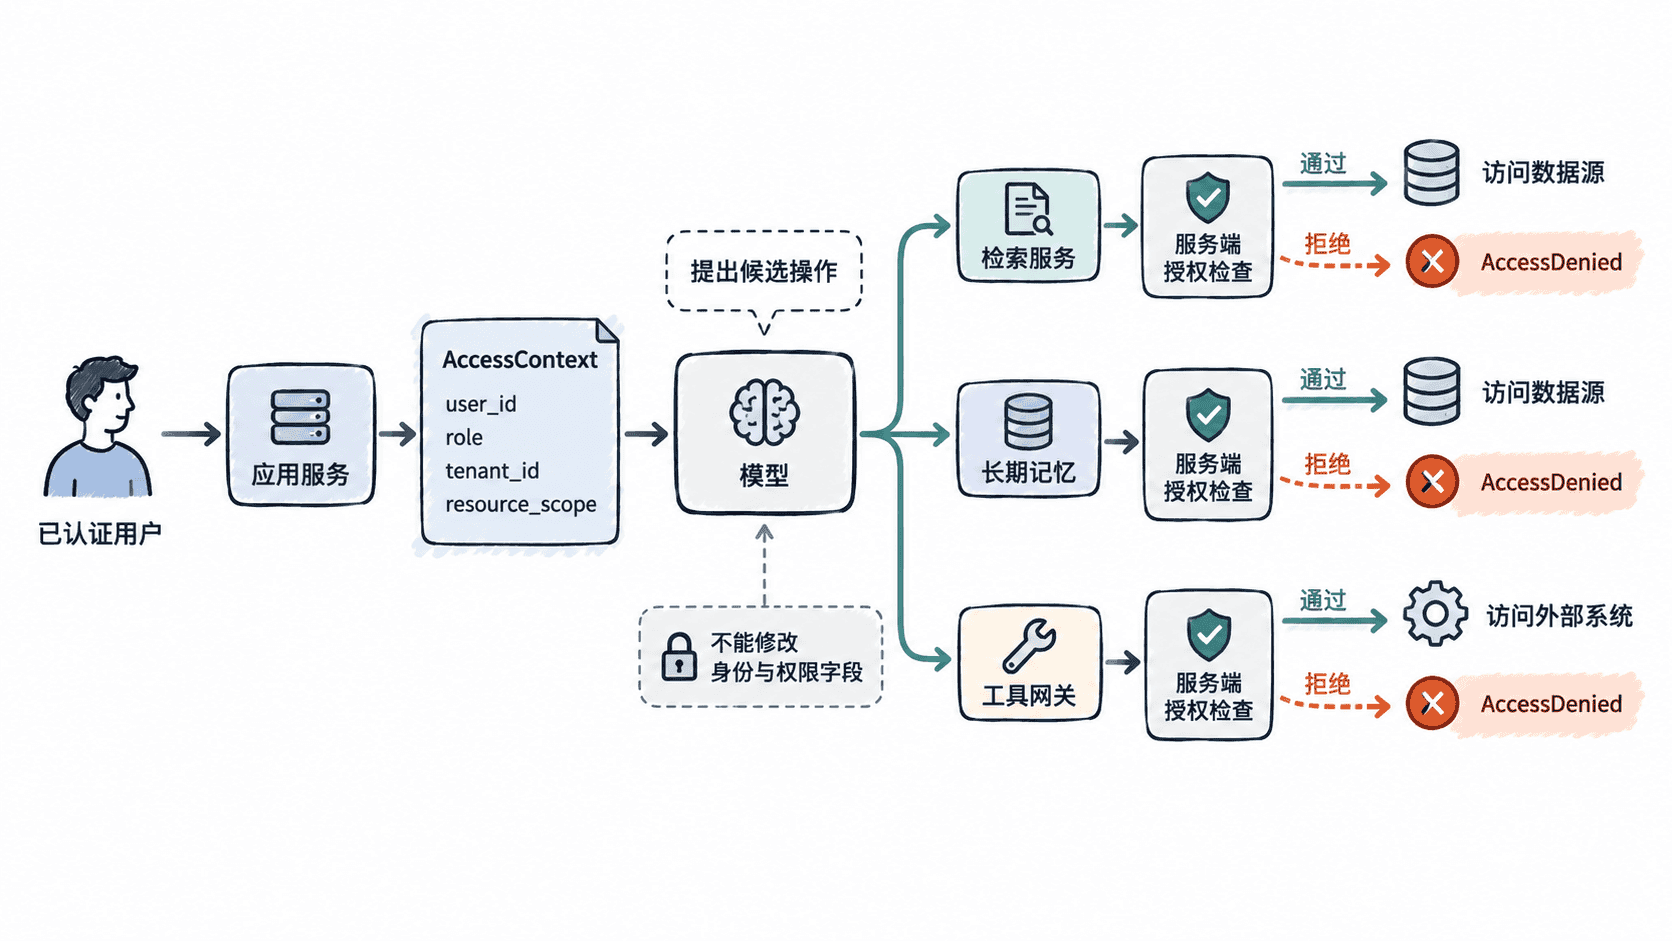
提示词、系统消息和模型输出都属于不可信输入。即使模型说“用户是管理员”,授权服务也只能相信会话或网关注入的真实身份上下文。
在数据入口处执行最小权限过滤
下面的 Python 示例把同一份访问上下文应用到检索、记忆和工具调用。核心原则是:先由服务端计算允许范围,再执行访问;不要先取回全量数据再让模型自己筛选。
from dataclasses import dataclass
from typing import FrozenSet

class AccessDenied(Exception):
    pass

@dataclass(frozen=True)
class AccessContext:
    user_id: str
    role: str
    tenant_id: str
    project_ids: FrozenSet[str]

DOCUMENTS = [
    {"tenant_id": "t1", "project_id": "p1", "text": "项目 p1 的发布计划"},
    {"tenant_id": "t1", "project_id": "p2", "text": "项目 p2 的预算"},
    {"tenant_id": "t2", "project_id": "p9", "text": "其他租户的机密资料"},
]

def retrieve(ctx: AccessContext, project_id: str) -> list[str]:
    # 先验证资源是否落在服务端认可的授权范围内。
    if project_id not in ctx.project_ids:
        raise AccessDenied(f"project {project_id} is outside allowed scope")
    return [
        row["text"]
        for row in DOCUMENTS
        if row["tenant_id"] == ctx.tenant_id
        and row["project_id"] == project_id
    ]

def memory_namespace(ctx: AccessContext) -> str:
    # 记忆按租户和用户隔离,避免跨用户命名空间读写。
    return f"{ctx.tenant_id}:{ctx.user_id}"

def call_tool(ctx: AccessContext, tool_name: str) -> str:
    allowed = {"viewer": {"search_docs"}, "admin": {"search_docs", "export_report"}}
    if tool_name not in allowed.get(ctx.role, set()):
        raise AccessDenied(f"role {ctx.role} cannot call {tool_name}")
    return f"tool {tool_name} accepted"

if __name__ == "__main__":
    ctx = AccessContext("u100", "viewer", "t1", frozenset({"p1"}))
    print(retrieve(ctx, "p1"))
    print(memory_namespace(ctx))
    print(call_tool(ctx, "search_docs"))
    try:
        retrieve(ctx, "p2")
    except AccessDenied as exc:
        print(type(exc).__name__, exc)
预期输出
['项目 p1 的发布计划']
t1:u100
tool search_docs accepted
AccessDenied project p2 is outside allowed scope
这个示例虽然简单,但已经覆盖三个关键边界:检索按租户和项目过滤,记忆按租户与用户隔离,工具按角色白名单放行。生产系统通常还会把“资源所有者、数据标签、地域、环境、操作类型”等条件加入策略判断。
不要把权限判断交给模型
模型可以负责理解意图,例如判断用户是在“查项目文档”还是“导出报表”,但最终权限决策必须由确定性的服务端代码完成。尤其不要让模型从自然语言中提取 tenant_id 后直接拼接到查询,也不要允许工具参数覆盖服务器注入的身份字段。
长期记忆也要使用独立命名空间。共享一个全局向量库并仅靠提示词区分用户,会让错误召回、调试接口或后续功能改造变成跨用户泄漏入口。
验证授权是否真的不可绕过
安全验收不能只测试正常路径。至少要验证同租户越权项目、跨租户访问、低权限角色调用高权限工具,以及模型伪造身份字段这几类情况。测试时应确认请求被拒绝的位置发生在数据读取或外部动作之前。
可以把访问控制理解为一道贯穿全链路的服务端门禁:模型负责提出“想做什么”,授权层根据真实身份决定“允许做到哪里”,数据源和工具只接受已经通过门禁的请求。这样即使提示词被注入,模型也拿不到超出当前主体权限的数据和能力。