
计算机视觉 / 系统课时
保护检测服务
保护检测服务
检测接口一旦开放给网页、App 或第三方系统,就必须把文件校验、资源限制和异常响应放在模型推理之前。本课将实现一个受控上传入口,并给出超时、恶意图片和异常输入的统一处理方法。
学习目标
- 能按“类型、大小、内容、尺寸”四层顺序校验上传图片
- 能为推理调用设置超时并返回明确的 HTTP 状态码
- 能用可复现用例验证正常请求与异常请求的处理结果
建立分层防线
安全检查应按成本从低到高执行:先拒绝明显不合规的请求,再读取有限字节,随后解码并检查像素规模,最后才进入模型推理。这样既减少 GPU 被无效请求占用,也能避免超大文件、伪造扩展名和解压炸弹拖垮服务。
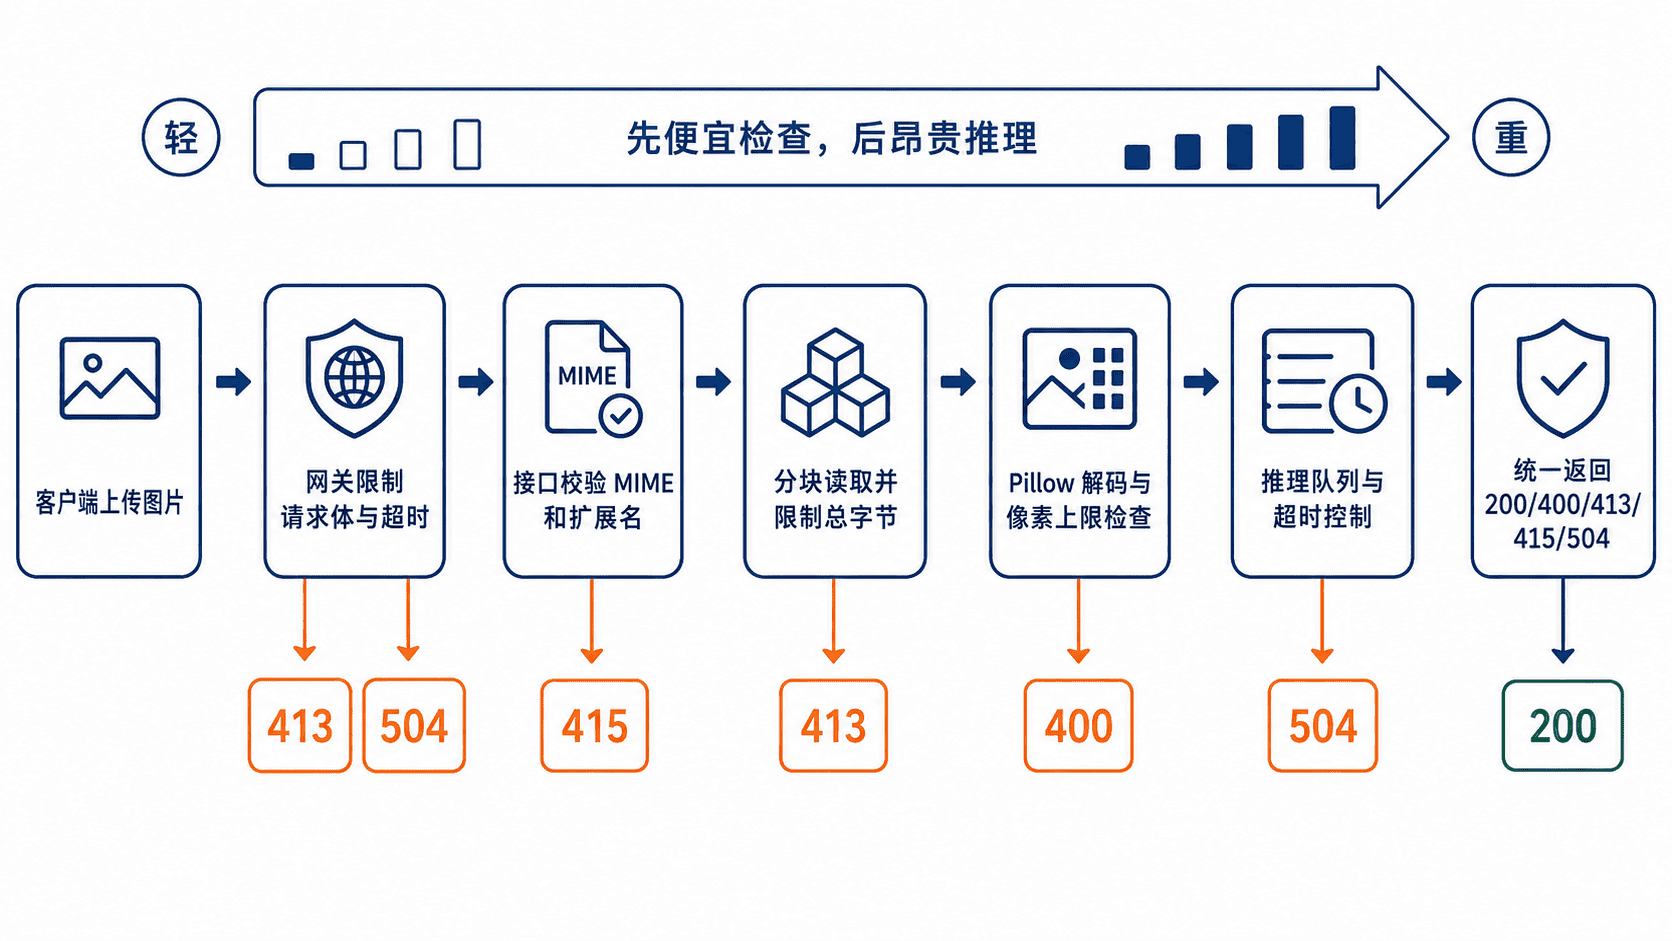
网关限制只能挡住请求体和连接时间,不能判断文件是否真的是图片;应用层也不能只相信文件名或 Content-Type。两层限制必须同时存在,并让应用层成为最终校验者。
实现受控上传接口
下面示例使用 FastAPI 和 Pillow。它同时校验声明类型、扩展名、实际图片内容、上传字节数和解码像素数,并用独立线程执行同步推理函数,避免阻塞事件循环。
import asyncio
import warnings
from io import BytesIO
from pathlib import Path

from fastapi import FastAPI, File, HTTPException, UploadFile
from PIL import Image, UnidentifiedImageError

app = FastAPI()

ALLOWED_TYPES = {"image/jpeg", "image/png"}
ALLOWED_EXTENSIONS = {".jpg", ".jpeg", ".png"}
MAX_UPLOAD_BYTES = 5 * 1024 * 1024
MAX_IMAGE_PIXELS = 20_000_000
READ_CHUNK_BYTES = 256 * 1024
INFERENCE_TIMEOUT_SECONDS = 3

async def read_limited(upload: UploadFile) -> bytes:
    chunks: list[bytes] = []
    total = 0

    while chunk := await upload.read(READ_CHUNK_BYTES):
        total += len(chunk)
        if total > MAX_UPLOAD_BYTES:
            raise HTTPException(status_code=413, detail="file too large")
        chunks.append(chunk)

    return b"".join(chunks)

def decode_image(data: bytes) -> Image.Image:
    try:
        with warnings.catch_warnings():
            # 把像素炸弹警告提升为异常,避免超大图片继续解码。
            warnings.simplefilter("error", Image.DecompressionBombWarning)
            Image.MAX_IMAGE_PIXELS = MAX_IMAGE_PIXELS

            with Image.open(BytesIO(data)) as image:
                image.verify()

            with Image.open(BytesIO(data)) as image:
                return image.convert("RGB").copy()
    except (
        UnidentifiedImageError,
        OSError,
        Image.DecompressionBombWarning,
        Image.DecompressionBombError,
    ) as exc:
        raise HTTPException(status_code=400, detail="invalid image") from exc

def run_detection(image: Image.Image) -> dict:
    # 此处替换为已加载的 YOLOv5 模型调用。
    width, height = image.size
    return {"width": width, "height": height, "detections": []}

@app.post("/detect")
async def detect(file: UploadFile = File(...)) -> dict:
    extension = Path(file.filename or "").suffix.lower()

    try:
        if file.content_type not in ALLOWED_TYPES or extension not in ALLOWED_EXTENSIONS:
            raise HTTPException(status_code=415, detail="unsupported image type")

        data = await read_limited(file)
        image = decode_image(data)

        try:
            return await asyncio.wait_for(
                asyncio.to_thread(run_detection, image),
                timeout=INFERENCE_TIMEOUT_SECONDS,
            )
        except TimeoutError as exc:
            raise HTTPException(status_code=504, detail="inference timeout") from exc
    finally:
        await file.close()
先安装运行依赖:
python -m pip install fastapi uvicorn pillow python-multipart预期结果:
Successfully installed <PACKAGES><PACKAGES> 表示本机实际安装或更新的依赖列表,版本与输出顺序可能不同。
将代码保存为 app.py,再启动服务:
uvicorn app:app --host 0.0.0.0 --port 8000预期输出:
INFO: Uvicorn running on http://0.0.0.0:8000使用一张有效图片验证接口:
curl -s -F "file=@sample.jpg;type=image/jpeg" http://127.0.0.1:8000/detect预期结果:
{"width":<WIDTH>,"height":<HEIGHT>,"detections":[]}<WIDTH> 和 <HEIGHT> 取决于测试图片的实际尺寸;接入真实 YOLOv5 模型后,detections 将返回检测结果。
限制网关与推理资源
应用层限制之外,还应在反向代理设置略高于业务上限的请求体限制,为 multipart 边界保留少量空间。下面是 Nginx 片段示例,需放入检测接口所在的 location 中。
location /detect {
    client_max_body_size 6m;
    client_body_timeout 10s;
    proxy_connect_timeout 3s;
    proxy_read_timeout 10s;
    proxy_send_timeout 10s;

    proxy_pass http://127.0.0.1:8000;
}
该配置会在大请求进入应用前拒绝它,并限制连接与上游等待时间。部署后可分别上传超过 6 MB 的文件和制造慢请求,确认 Nginx 与应用日志都没有出现长时间占用。
推理超时只能停止等待,未必能立即中断底层 GPU 计算。生产环境还应限制每个实例的并发推理数,并通过有界队列拒绝过载请求,避免请求持续堆积导致全部超时。
处理恶意与异常输入
服务端不要使用客户端文件名作为本地保存路径,也不要因为扩展名正确就直接交给 OpenCV 或模型。示例中的二次打开先完成结构验证,再转换为 RGB,可同时丢弃不需要的调色板和部分元数据差异。
若业务必须保存原图,应生成服务端文件名并写入隔离目录或对象存储。需要长期留存、再次分发或提供下载的文件,可增加恶意软件扫描;扫描未通过前不得进入公开访问路径。
所有异常都应转换为稳定的状态码和简短消息,详细堆栈只写入服务端日志。响应中不要返回文件系统路径、模型权重路径、依赖版本或原始异常文本。
验收保护效果
| 测试输入 | 预期状态码 | 关键判定 |
|---|---|---|
| 合法 JPEG 或 PNG | 200 | 返回尺寸与检测结果 |
| 伪造扩展名或损坏图片 | 400 | 实际内容无法解码 |
| 文件超过应用上限 | 413 | 分块读取时立即终止 |
| 非允许 MIME 或扩展名 | 415 | 不进入图片解码 |
| 推理超过限定时间 | 504 | 请求及时结束并记录超时 |
验收时还要观察 CPU、内存、GPU 显存和请求队列。单个异常请求被正确拒绝并不代表服务安全,持续并发异常请求下仍能稳定处理正常流量,才说明限制真正生效。
本课总结
- 上传保护必须在网关和应用两层同时实施,且实际内容校验不能被文件名替代
- 文件大小、像素规模、并发数和推理时间需要分别设置上限
- 统一状态码、隔离存储和压力验证共同构成可验收的检测服务防线
下一课预告
下一课将进入综合检测项目,先把检测对象、使用场景、精度与速度指标整理成可执行、可验收的项目目标。