
机器学习与深度学习 / 系统课时
函数调用与工具使用
函数调用与工具使用
函数调用让模型不只生成文字,还能输出结构化的工具名称和参数,由应用程序执行查询、计算或业务操作。关键点是:模型负责提出调用意图,真正的权限校验、参数验证和函数执行必须由受控代码完成。
学习目标
- 解释模型、编排程序和外部工具之间的职责
- 能实现工具注册、参数校验与结果回传
- 识别越权调用、错误参数和重复执行等风险
一次工具调用经过哪些步骤
应用先向模型提供允许使用的工具描述,包括工具名、用途和参数结构。模型根据用户请求决定直接回答,还是返回一个结构化调用请求。
编排程序收到请求后,检查工具是否在允许列表中、参数是否符合类型和范围、当前用户是否有权限。校验通过后才执行函数,并把工具结果交回模型生成最终说明。
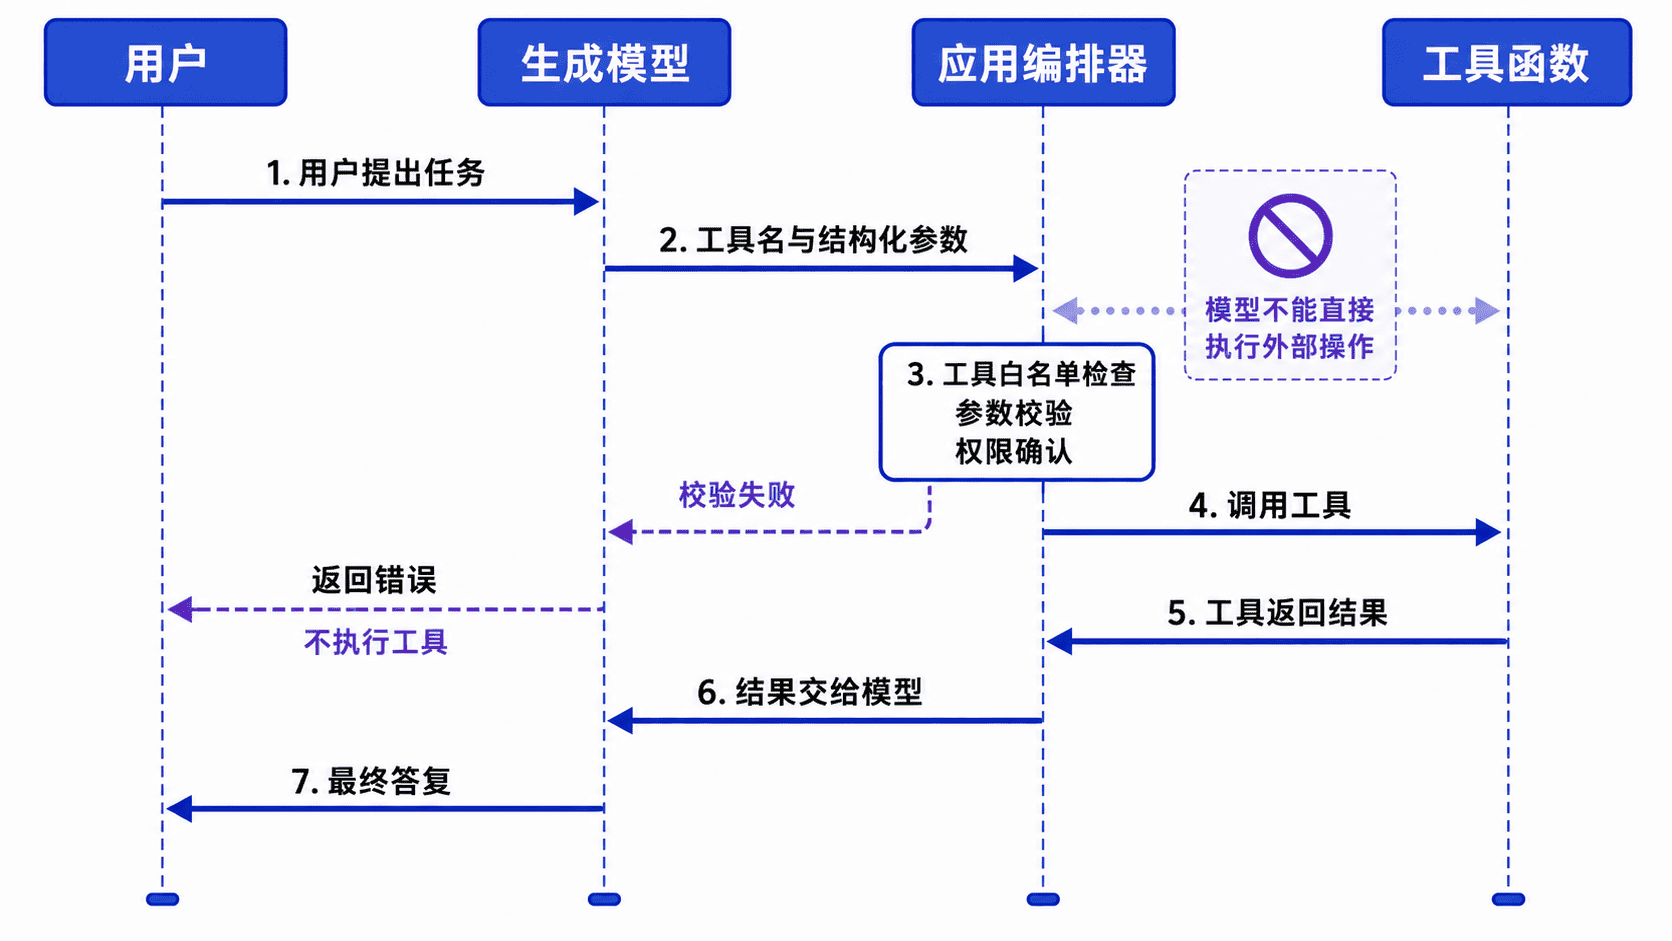
工具结果可能是数据库记录、天气信息、计算值或操作状态。模型应把结果解释给用户,但不能把工具返回的任意文本当作新的系统指令。
最小可运行示例
应用持有当前会话的权限。模型的调用请求只有调用 ID、工具名和参数,不能授予自己权限。下面按白名单执行只读查询,用合成天气记录展示应用返回的结果和对应 ID。
import json

def dispatch(message, permissions):
    if not isinstance(message, dict) or set(message) != {"id", "tool_name", "arguments"}:
        raise ValueError("调用结构错误")
    call_id, name, args = message["id"], message["tool_name"], message["arguments"]
    if not isinstance(call_id, str) or not call_id or len(call_id) > 64:
        raise ValueError("调用 ID 无效")
    if name != "get_weather":
        raise ValueError("未知工具")
    if "weather:read" not in permissions:
        raise PermissionError("缺少读取天气权限")
    if not isinstance(args, dict) or set(args) != {"city"}:
        raise ValueError("参数必须只含 city")
    city = args["city"]
    if not isinstance(city, str) or city.strip() != "吉隆坡":
        raise ValueError("本地演示仅包含吉隆坡")
    return {"call_id": call_id, "data": {
        "city": "吉隆坡", "condition": "多云", "temperature_c": 31,
        "source": "本地合成示例",
    }}

call = {"id": "demo-1", "tool_name": "get_weather", "arguments": {"city": "吉隆坡"}}
print(json.dumps(dispatch(call, {"weather:read"}), ensure_ascii=False))
输出包含 demo-1、吉隆坡和标明来源的合成天气。即使模型接口提供 JSON Schema,服务端仍要验证字段、类型、长度、业务取值和当前主体的权限。把实际工具响应与对应的调用 ID 关联,避免并行请求串结果。
生产环境的安全边界
工具应采用最小权限原则。按操作、资源、租户和当前主体授权。付款或删除等操作按产品策略核对已授权的对象和参数,必要时把该动作单独呈给用户确认。授权在工具服务层再次检查。
编排层还需要设置超时、重试上限和幂等键。网络失败后盲目重试付款接口,可能造成重复扣款;有副作用的调用超时后,先使用操作记录查询状态。允许重试时复用同一个业务幂等键,服务端持久保存执行结果。模型调用 ID 用于关联响应,只有稳定复用且由服务端去重的业务键才能控制副作用。
工具返回内容也要视为不可信输入。网页、文件或数据库字段可能包含诱导模型忽略规则的文本,应用应隔离工具数据与系统指令,并限制模型能够再次发起的调用范围。
何时不该调用工具
模型能够直接完成的解释、改写和总结,不必调用外部工具。只有任务依赖实时数据、私有数据、精确计算或外部操作时,工具调用才有价值。
参数缺失时补充信息,权限不足时返回可解释的拒绝。下一课在应用层约束多轮工具循环及失败处理。