
计算机网络 / 系统课时
完成跨网服务排障实战
完成跨网服务排障实战
本课用一个“客户端能解析域名却无法稳定访问 HTTPS 服务”的复合故障,按地址、路由、DNS、端口、证书和应用配置逐层收集证据,最终把每个现象定位到唯一责任层。
学习目标
- 按固定顺序排查跨网访问,避免在多个层级之间来回猜测
- 使用系统命令验证地址、路由、DNS、TCP、TLS 与 HTTP
- 根据证据区分网络故障、证书故障和应用配置故障
场景与验收标准
目标服务为 https://api.lab.example:8443/health。客户端位于 192.168.10.0/24,服务端位于 10.30.8.0/24,中间经过路由器和防火墙。故障现象可能依次表现为超时、连接被拒绝、证书名称不匹配或 HTTP 404。
最终验收条件是:域名解析到正确地址,客户端存在到目标网段的有效路由,TCP 8443 可建立连接,证书链和主机名校验通过,/health 返回 HTTP 200。
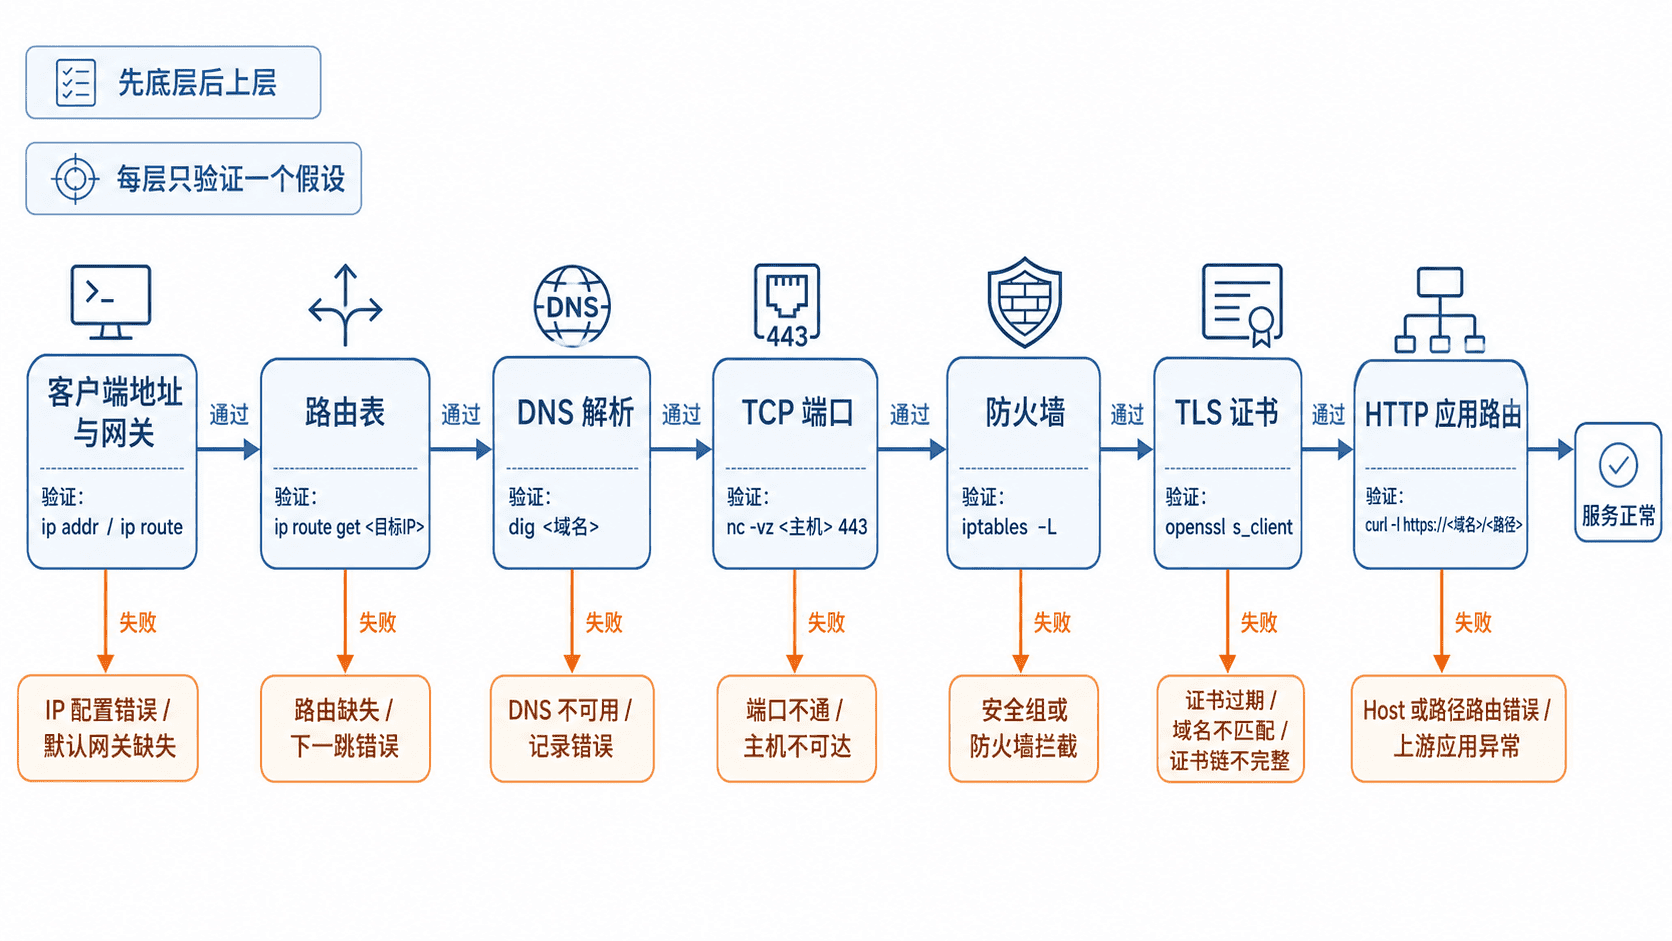
第一步:确认地址与出站路由
先确认客户端是否拿到预期地址、掩码和默认网关,再查询访问目标地址时内核实际选择的出口。不要只看默认路由,因为策略路由、VPN 或更具体的静态路由可能改变路径。
ip -brief address
ip route get 10.30.8.20
预期输出
eth0             UP             192.168.10.25/24
10.30.8.20 via 192.168.10.1 dev eth0 src 192.168.10.25
实际接口名和地址可能不同。若源地址不正确,先修复 DHCP、静态地址或网卡绑定;若出现 Network is unreachable,补齐路由后再继续,不能直接把问题归因于防火墙。
第二步:验证 DNS 与目标一致性
DNS 检查不只是“能否解析”,还要确认解析结果是否就是当前服务节点。跨网迁移后最常见的问题是旧记录仍指向已下线地址,或不同 DNS 服务器返回不同结果。
getent ahostsv4 api.lab.example预期输出
10.30.8.20      STREAM api.lab.example
10.30.8.20      DGRAM
10.30.8.20      RAW
若结果不是 10.30.8.20,应修正权威记录或客户端 DNS 配置,并等待缓存按 TTL 失效。临时修改 /etc/hosts 只能用于验证,不能代替正式 DNS 修复。
第三步:区分端口阻断与服务未监听
路由和解析正确后,再建立 TCP 连接。超时通常表示报文被丢弃或回程路径异常;立即返回 Connection refused 则说明目标主机可达,但该端口没有监听,或防火墙主动拒绝。
nc -vz -w 3 api.lab.example 8443预期输出
Connection to api.lab.example 8443 port [tcp/*] succeeded!服务端应同时检查监听地址。若进程只绑定 127.0.0.1:8443,本机访问正常但跨网访问一定失败,应改为监听业务网卡地址或 0.0.0.0:8443,并结合防火墙限制来源。
第四步:校验证书与主机名
TCP 成功不代表 HTTPS 正常。使用 SNI 发起 TLS 握手,并让 OpenSSL 按主机名校验证书,重点查看证书链、有效期和 SAN。
openssl s_client -connect api.lab.example:8443 -servername api.lab.example -verify_hostname api.lab.example </dev/null 2>/dev/null | tail -n 2预期输出
Verification: OK
Verify return code: 0 (ok)
若返回主机名不匹配,必须重新签发包含 api.lab.example 的证书,不能通过关闭校验长期绕过。若证书过期或链不完整,应更新证书并补齐中间证书。
第五步:确认 HTTP 路径与应用配置
TLS 通过后,用 curl 查看状态码和响应体。此时出现 404、401 或 500,说明网络链路已经可用,排查重点应转到反向代理路由、应用上下文路径、鉴权和业务依赖。
curl --fail --show-error --silent --output /dev/null --write-out '%{http_code}\n' https://api.lab.example:8443/health预期输出
200若返回 404,应核对应用真实健康检查路径和反向代理转发规则;若返回 502 或 504,应继续检查代理到上游的地址、端口和超时;若返回 500,应查看应用日志,而不是继续调整网络设备。
修复后的闭环验证
修复每一层后都重新执行该层命令,再从 DNS 到 HTTP 连续验证一次。最终应保留命令、时间、源地址、目标地址和结果,证明问题已经从“偶尔可用”变成“稳定可复现地通过”。
排障时一次只改变一个变量。若同时修改 DNS、路由和证书,即使服务恢复,也无法确认真正根因,后续同类故障仍会重复发生。