
计算机网络 / 系统课时
理解证书信任链
理解证书信任链
浏览器收到站点证书后,不会只验证一次签名就结束,而是沿着“谁签发了谁”的关系逐级向上查找,直到连接到本机信任库中的根证书。本课将拆解根证书、中间证书和站点证书的职责,并说明链构建失败的常见原因。
学习目标
- 区分根证书、中间证书和站点证书
- 说明客户端如何构建并验证证书链
- 判断缺少中间证书、根证书不受信任等典型问题
三类证书的职责
站点证书又称叶子证书,直接绑定网站域名和服务器公钥。它通常不能继续签发其他证书,只用于向客户端证明服务器身份。
中间证书由根 CA 或更上层中间 CA 签发,并被授权继续签发下级证书。CA 使用中间证书承担日常签发工作,可以减少根私钥暴露风险,也便于在发生问题时撤销某一条中间链路。
根证书位于信任链顶端,通常是自签名证书。它之所以可信,不是因为“自己给自己签名”,而是因为操作系统、浏览器或应用已经把它放入本地信任库。
客户端如何验证信任链
服务器在 TLS 握手中通常发送站点证书和必要的中间证书,但一般不发送根证书。客户端从站点证书开始读取颁发者,使用上级证书公钥验证下级签名,再重复这一过程,直到找到本地已信任的根证书。
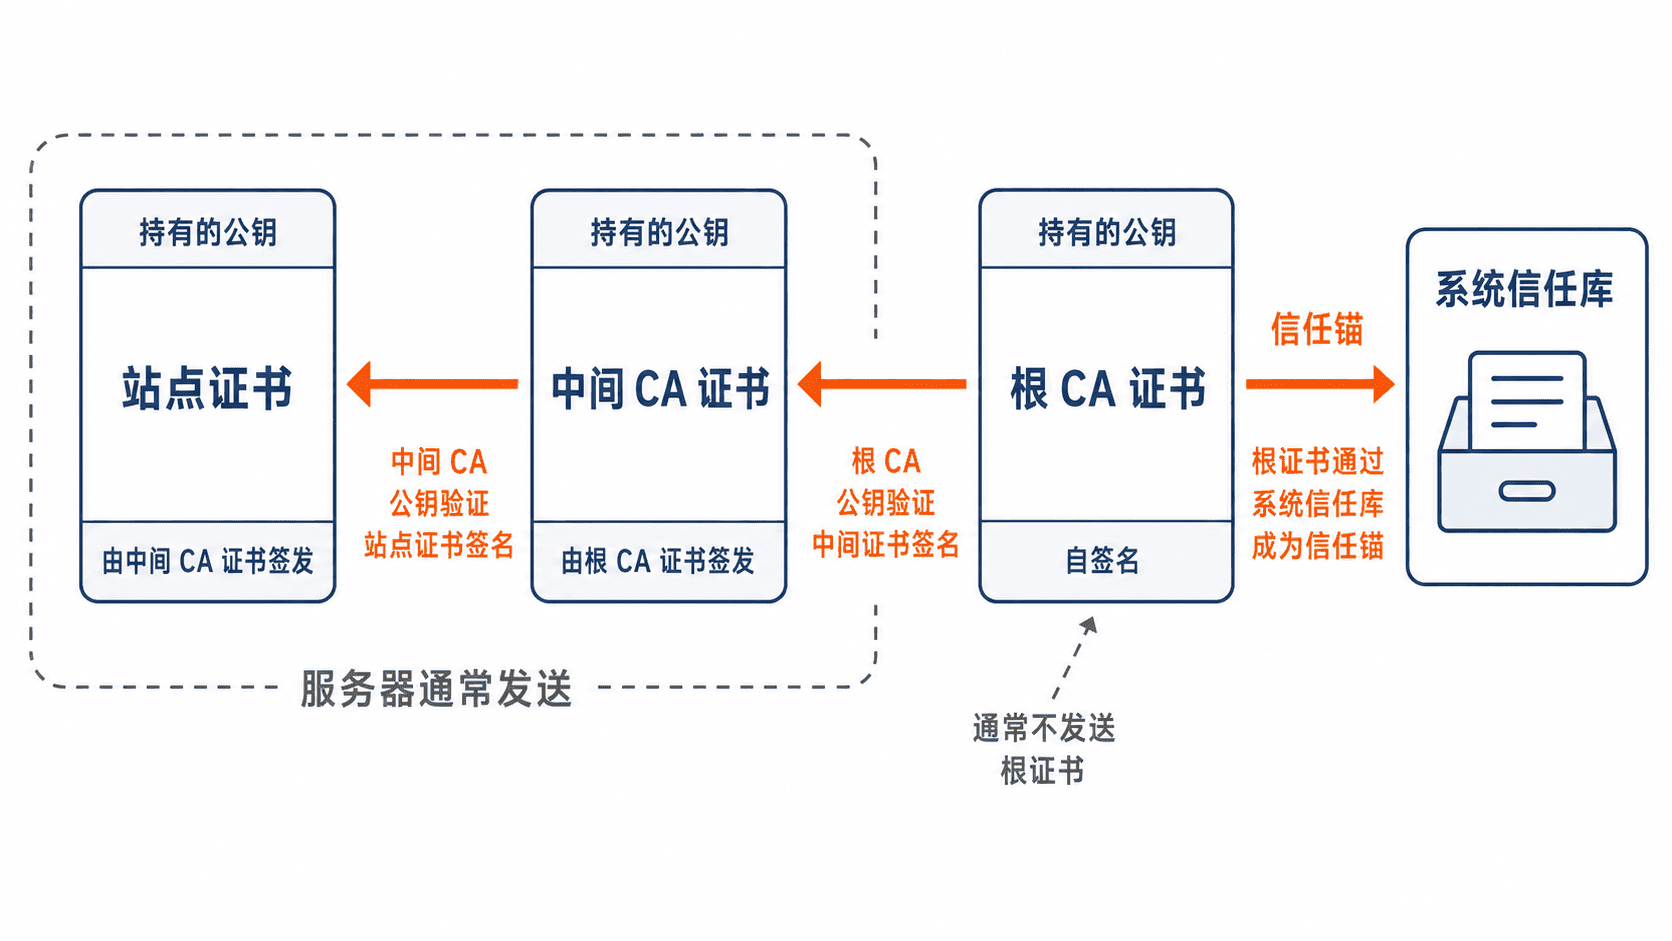
验证过程不是单纯寻找相同名称,而是同时检查多个条件:
- 下级证书的签名能否被上级公钥正确验证。
- 每张证书是否处于有效期内。
- 上级证书是否被允许作为 CA。
- 证书用途、路径长度和策略约束是否满足要求。
- 站点证书中的域名是否与当前访问目标匹配。
- 最终是否能连接到客户端信任的根证书。
其中任何一步失败,客户端都不能把这条链视为可信。
信任库是信任的起点
系统信任库保存一组预先认可的根证书。不同操作系统、浏览器、Java 运行时或容器镜像可能使用不同信任库,因此同一网站在一台设备上正常,在另一台设备上仍可能报证书错误。
企业内网常使用私有 CA。此时需要把企业根证书安全地部署到受管设备的信任库中,而不是让每个用户跳过浏览器警告。把未知根证书加入信任库意味着允许它为大量域名建立信任,必须严格控制来源和分发过程。
服务器为什么要发送完整中间链
如果服务器只发送站点证书,客户端可能找不到对应中间证书,从而出现“无法建立到受信任根的路径”等错误。有些浏览器曾缓存过该中间证书,表面上仍能访问,但新设备、命令行工具或移动应用可能失败。
正确做法是让服务器发送站点证书后,再按顺序附带建立到根证书所需的中间证书。根证书通常不需要发送,因为客户端最终只信任自己的本地信任库,而不是服务器临时提供的根证书。
常见失败场景
| 现象 | 典型原因 | 处理方向 |
|---|---|---|
| 证书未知或不受信任 | 根证书不在信任库 | 使用受信任 CA,或受控部署私有根证书 |
| 无法构建证书路径 | 服务器缺少中间证书 | 配置完整证书链文件 |
| 证书已过期 | 叶子证书或中间证书失效 | 更新证书并重新加载服务 |
| 名称不匹配 | SAN 不包含访问域名 | 为正确域名重新签发证书 |
| 部分客户端失败 | 客户端信任库过旧或链选择不同 | 更新信任库并检查兼容链 |