
计算机网络 / 系统课时
理解确认与重传
理解确认与重传
TCP 依靠序列号标记字节位置,用确认号说明下一段期望数据,并在检测到丢失后重传。本课将把累计确认、超时重传、重复 ACK 和快速重传串成一条完整链路,帮助你从抓包中判断丢包发生在哪里。
学习目标
- 正确解释序列号、数据长度与确认号的关系
- 区分超时重传和快速重传的触发条件
- 根据重复 ACK 与累计确认定位缺失的数据段
序列号与确认号如何配合
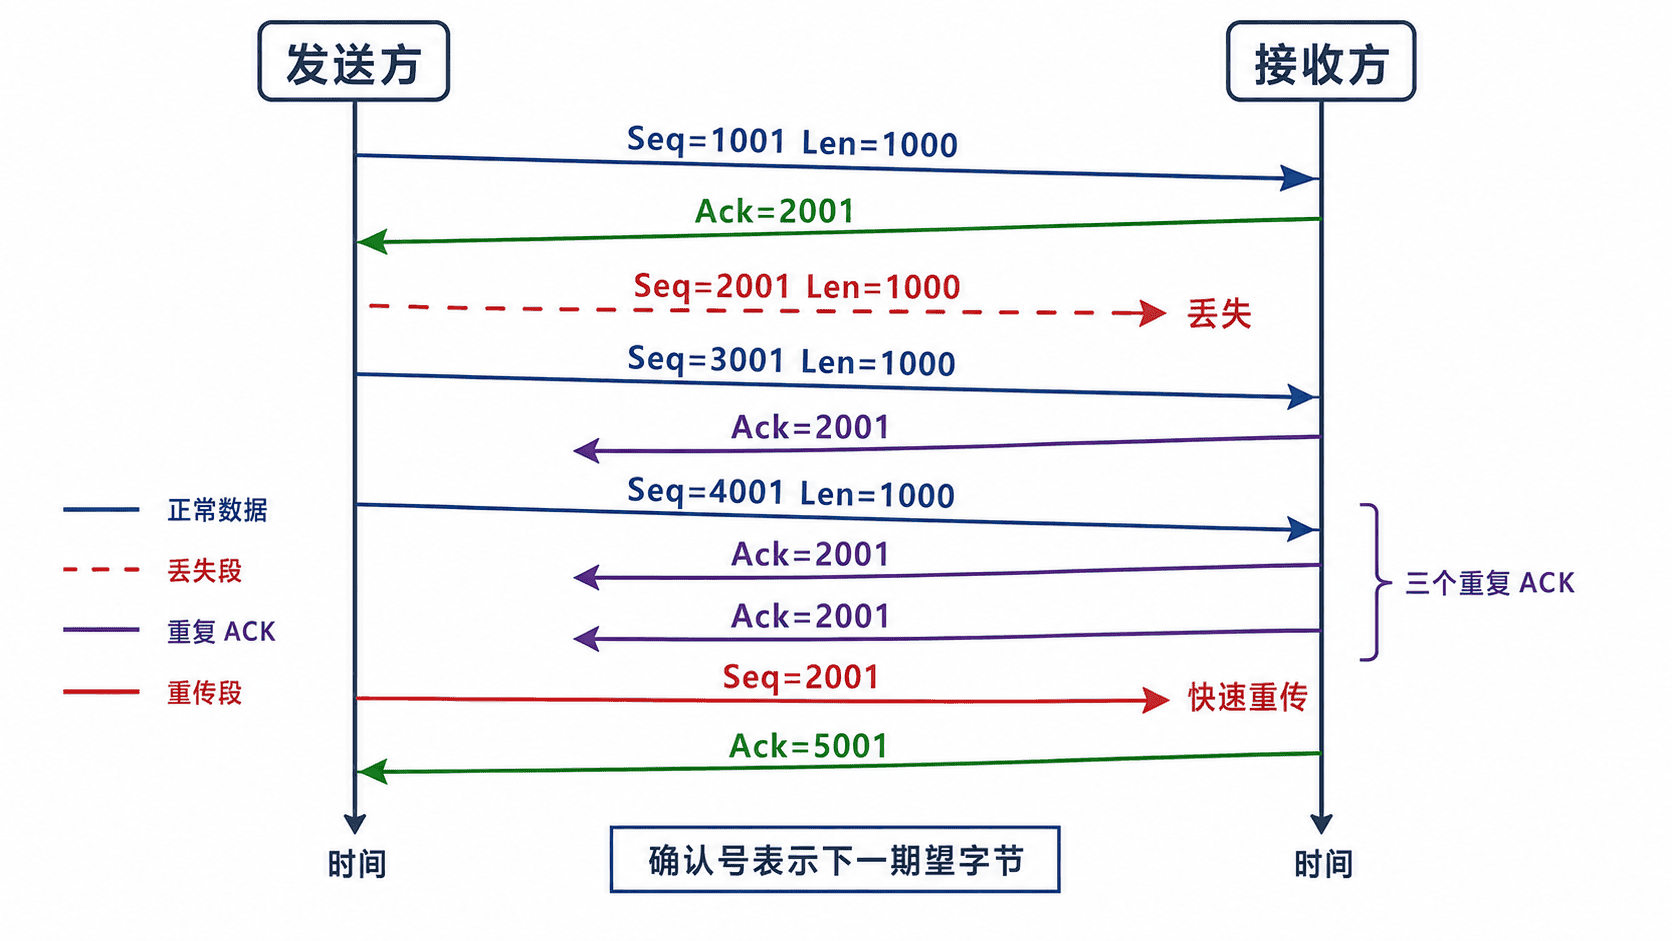
TCP 的序列号面向字节,而不是面向“第几个包”。若某报文的 Seq=1001,数据长度为 1000 字节,那么它覆盖字节 1001 到 2000。接收方完整收到后返回 Ack=2001,含义是“2001 之前的字节已经连续收到,下一字节请从 2001 开始”。
确认号采用累计确认。Ack=4001 表示 4001 之前的连续字节都已收到,不需要为每个数据段分别保留一个独立确认。ACK 也可能延迟发送或一次确认多个报文,因此不能简单地把“一个数据段”与“一个 ACK”一一对应。
丢失一个数据段时会发生什么
假设发送方依次发送三个 1000 字节的数据段,其中 Seq=2001 的数据段丢失,而 Seq=3001 的后续数据先到达。接收方虽然暂存了后续数据,但连续字节仍只到 2000,因此会继续返回 Ack=2001。
后续每到达一个越过缺口的数据段,接收方都可能再次发送相同的 ACK,这些就是重复 ACK。发送方由此推断:网络仍在传输后续报文,但从 2001 开始的数据很可能丢失,不必一直等待超时。
超时重传与快速重传
超时重传由重传计时器触发。发送方会根据往返时间动态估算重传超时值 RTO;最早未确认的数据在 RTO 到期前仍未被确认,就会被重新发送。超时通常说明反馈不足或网络拥塞较明显,因此 TCP 还会收缩发送速率,避免继续加重拥塞。
快速重传不等待 RTO。经典机制在收到 3 个重复 ACK 后,立即重传 ACK 所指向的缺失数据。它通常比超时恢复更快,但前提是缺口之后仍有足够多的数据到达,能够产生重复 ACK。连接数据量很小或窗口太小时,仍可能只能依赖超时。
现代 TCP 常结合 SACK、时间戳和更先进的丢包检测算法。SACK 能告诉发送方哪些非连续区间已经收到,使一次窗口中存在多个丢包时不必盲目逐段重传;但累计 ACK 的基本含义仍然不变。
如何从抓包判断重传原因
使用 tshark 可以筛选 Wireshark 分析引擎识别出的重传、快速重传和重复 ACK。下面以 8080 端口为例;接口名和过滤端口应按实际环境调整。
sudo tshark -i any -f "tcp port 8080" -Y "tcp.analysis.retransmission || tcp.analysis.fast_retransmission || tcp.analysis.duplicate_ack" -T fields -e frame.time_relative -e ip.src -e tcp.seq -e tcp.ack -e _ws.col.Info预期输出
0.<TIME>	10.0.0.20	<ID>	2001	[TCP Dup ACK <ID>#1] 8080 → <PORT> Ack=2001
0.<TIME>	10.0.0.20	<ID>	2001	[TCP Dup ACK <ID>#3] 8080 → <PORT> Ack=2001
0.<TIME>	10.0.0.10	2001	<ID>	[TCP Fast Retransmission] <PORT> → 8080 Seq=2001
实际时间、地址、端口、帧号和序列号会不同。若重传前出现连续重复 ACK,通常属于快速重传;若长时间没有有效 ACK,随后同一序列范围再次发送,则更接近超时重传。抓包工具的分析标签依赖捕获是否完整,缺少连接开头或存在本机卸载特性时可能出现误判。
常见误读与验证顺序
Ack=N 表示下一期望字节是 N,不表示“刚收到序列号 N 的包”。同一个 ACK 连续出现也不一定都是丢包,报文乱序、抓包点丢包或镜像端口过载也可能产生类似现象。
分析时先按四元组锁定单条连接,再检查序列号与长度是否形成缺口,随后确认重复 ACK 的方向和数量,最后结合 RTT、RTO、SACK 信息及两端抓包判断真正的丢失位置。只在单侧抓包时,应明确结论是“该抓包点观察到的现象”,不要直接断言网络中哪一跳丢包。