
计算机网络 / 系统课时
理解 Cookie 与会话
理解 Cookie 与会话
HTTP 请求本身彼此独立,服务器不会天然记住“上一次是谁访问”。Cookie 让浏览器保存并按规则回传少量数据,服务端会话则把用户状态保存在服务器端。本课将把设置、发送、作用域和安全属性连成一条完整链路。
学习目标
- 理解
Set-Cookie与Cookie的往返过程 - 掌握 Domain、Path、Expires、Max-Age 等作用域与生命周期规则
- 能说明 Cookie 标识与服务端会话数据之间的关系
Cookie 如何跨请求传递状态
服务器在响应中使用 Set-Cookie 创建或更新 Cookie。浏览器保存后,会在后续满足域名、路径、安全协议和站点策略的请求中自动加入 Cookie 首部。服务器读取其中的标识,再找到对应用户状态。
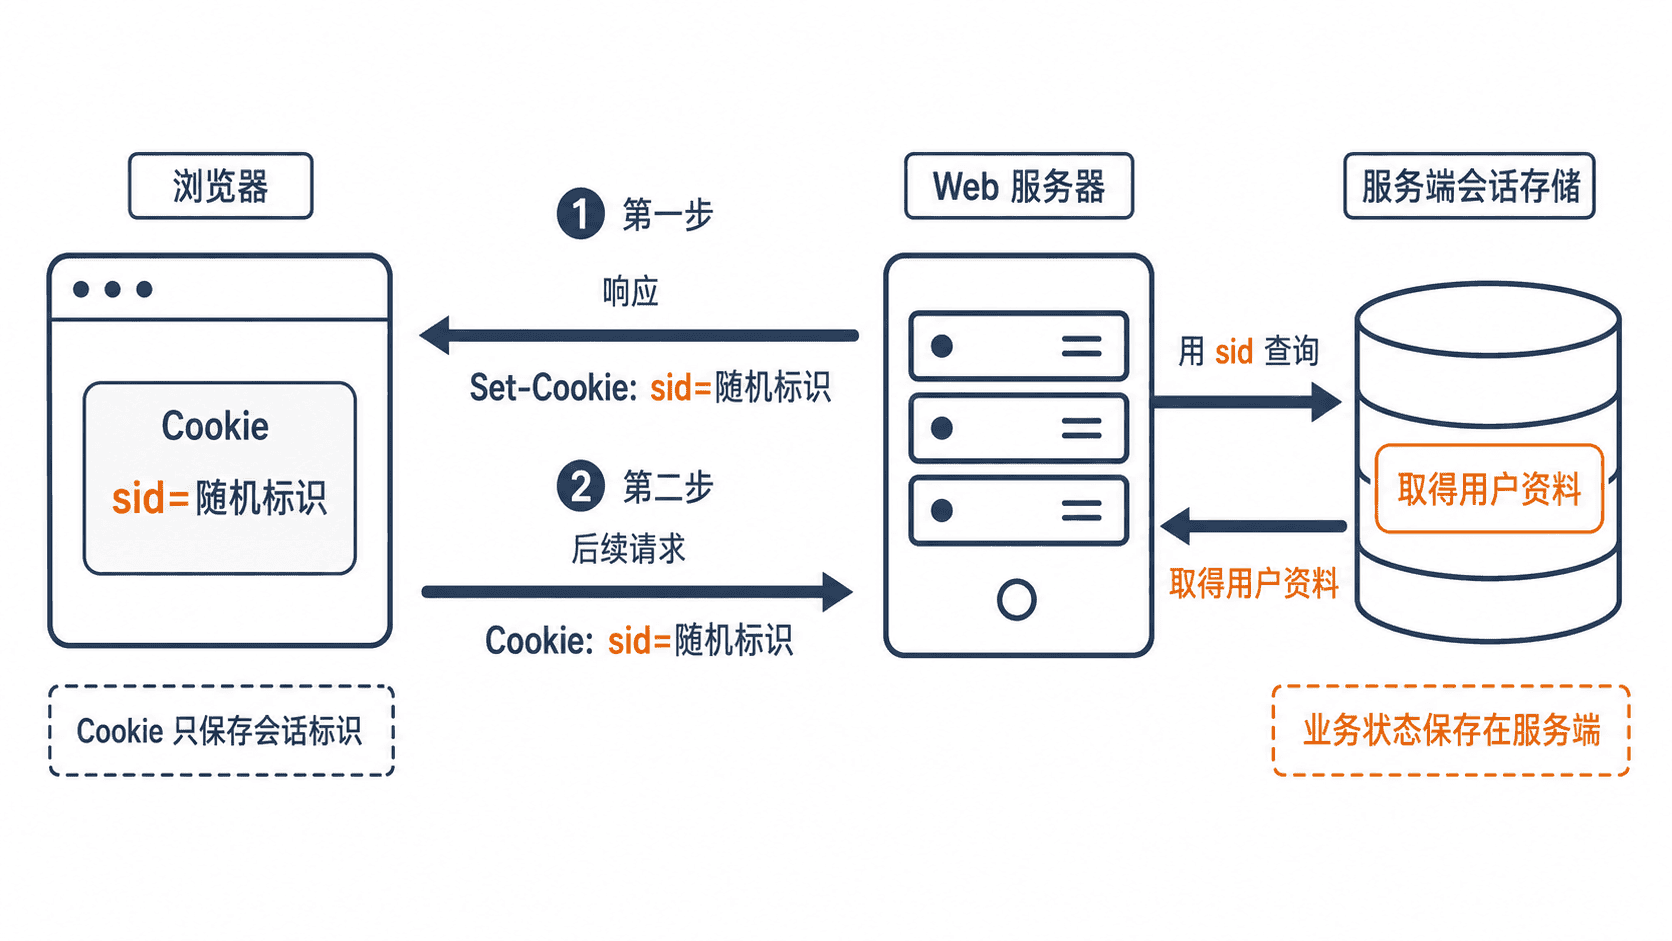
Cookie 不是“服务器内存的副本”。典型会话只把随机会话标识放入 Cookie,登录用户、权限和临时业务数据存放在服务端内存、数据库或 Redis 中。这样可以控制数据体积,也便于服务端主动失效会话。
作用域与生命周期
Domain 决定哪些主机可接收 Cookie;未显式设置时,Cookie 通常只发送给创建它的主机。Path 限制 URL 路径范围,但它不是可靠的安全隔离机制。
Max-Age 以秒指定剩余寿命,Expires 指定绝对过期时间。两者都未设置时,通常形成会话 Cookie,浏览器会在会话结束时清理,但具体恢复行为可能受浏览器设置影响。
浏览器只有在所有条件都满足时才发送 Cookie。域名或路径不匹配、带 Secure 的 Cookie 遇到明文 HTTP、跨站请求受 SameSite 限制,都会造成“已经登录却没有携带 Cookie”的现象。
安全属性
Secure 要求 Cookie 仅通过 HTTPS 发送。HttpOnly 阻止前端 JavaScript 通过常规 Cookie API 读取它,可降低会话标识被脚本窃取的风险。SameSite 控制跨站场景下是否携带 Cookie,是缓解 CSRF 的重要手段。
生产环境中的会话标识应使用密码学安全随机值,登录成功后应轮换标识,并设置合理过期时间。不要把密码、完整用户资料或长期敏感令牌直接放入普通 Cookie。
运行一个最小会话示例
下面的程序启动本地服务。访问 /login 时,服务器通过 Set-Cookie 发放会话标识;同一个客户端随后访问 /profile,Cookie 容器会自动发送该标识,服务器再从内存会话表中取回用户名。
from http.cookies import SimpleCookie
from http.cookiejar import CookieJar
from http.server import BaseHTTPRequestHandler, ThreadingHTTPServer
from threading import Thread
from urllib.request import HTTPCookieProcessor, ProxyHandler, build_opener

SESSIONS = {"sess-001": {"user": "alice"}}

class Handler(BaseHTTPRequestHandler):
    def do_GET(self):
        if self.path == "/login":
            self.send_response(200)
            self.send_header(
                "Set-Cookie",
                "sid=sess-001; Path=/; HttpOnly; SameSite=Lax",
            )
            self.end_headers()
            self.wfile.write(b"logged in")
            return

        if self.path == "/profile":
            cookie = SimpleCookie(self.headers.get("Cookie", ""))
            sid = cookie["sid"].value if "sid" in cookie else None
            print(f"server received: sid={sid}")
            session = SESSIONS.get(sid)
            if session is None:
                self.send_error(401)
                return
            self.send_response(200)
            self.end_headers()
            self.wfile.write(session["user"].encode("utf-8"))
            return

        self.send_error(404)

    def log_message(self, format, *args):
        pass

server = ThreadingHTTPServer(("127.0.0.1", 0), Handler)
Thread(target=server.serve_forever, daemon=True).start()
port = server.server_address[1]

jar = CookieJar()
client = build_opener(ProxyHandler({}), HTTPCookieProcessor(jar))
with client.open(f"http://127.0.0.1:{port}/login") as response:
    print("login:", response.status)
with client.open(f"http://127.0.0.1:{port}/profile") as response:
    print("profile:", response.read().decode("utf-8"))

server.shutdown()
预期输出
login: 200
server received: sid=sess-001
profile: alice
示例为了便于本地运行,使用固定会话标识和明文 HTTP,因此没有添加 Secure。生产系统必须生成不可预测的随机标识,并在 HTTPS 下设置 Secure;多实例部署还应使用共享会话存储或一致的会话路由策略。
常见问题定位
浏览器未保存 Cookie 时,先检查响应是否真正包含 Set-Cookie,再检查属性格式、过期时间和浏览器策略。浏览器已保存但请求未携带时,重点核对 Domain、Path、Secure、SameSite,以及跨域请求是否允许携带凭证。
服务器收到 Cookie 却仍提示未登录时,应检查会话是否过期、会话存储是否丢失、多个服务实例是否共享同一份状态,以及登录后是否错误复用了旧会话标识。