
计算机网络 / 系统课时
分析 TLS 握手
分析 TLS 握手
TLS 握手的任务不是“把数据直接加密”,而是让客户端与服务器先确认协议能力、验证身份、协商共享密钥,并校验整个协商过程未被篡改。读完本课后,你将能按报文顺序解释一次 TLS 1.3 握手,并用 OpenSSL 观察真实连接。
学习目标
- 说明 ClientHello、ServerHello、Certificate 和 Finished 的职责
- 理解密钥协商、证书验证与会话密钥派生之间的关系
- 使用 OpenSSL 抓取并核对一次 TLS 握手过程
握手要解决的四个问题
客户端连接 HTTPS 站点时,双方必须先回答四个问题:使用哪个 TLS 版本与加密算法、服务器身份是否可信、如何得到只有双方知道的密钥、此前所有握手消息是否完整且未被替换。
证书主要解决“你是谁”,密钥协商解决“后续用什么密钥通信”,Finished 消息则解决“前面的协商记录是否被改动”。三者缺一不可,不能把“收到证书”理解为握手已经结束。
TLS 1.3 的消息顺序
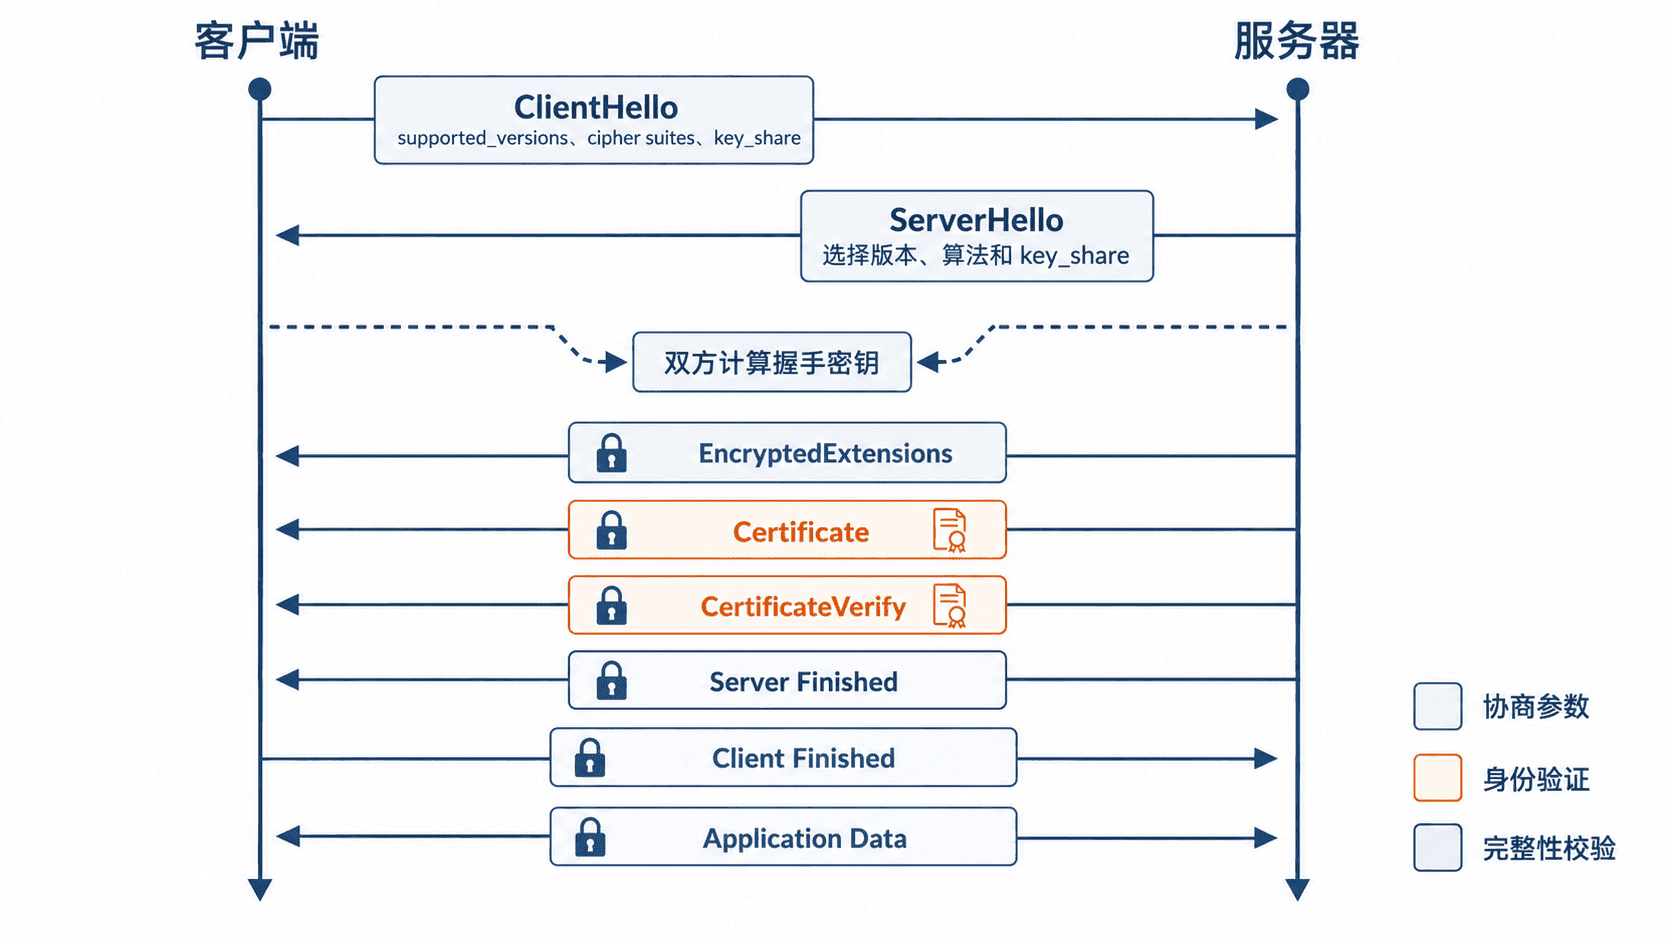
ClientHello 是客户端的能力清单,其中通常包含支持的版本、密码套件、扩展、随机数以及临时密钥份额 key_share。服务器不能随意采用客户端未声明的能力,而是从双方交集中选择参数。
ServerHello 返回最终选中的 TLS 版本、密码套件和服务器密钥份额。双方利用各自私钥与对方公钥完成临时密钥协商,并从共享秘密和握手摘要中派生握手密钥。此后大部分握手消息已被加密,旁路观察者只能看到记录长度与方向。
服务器随后发送 EncryptedExtensions 和 Certificate。Certificate 携带证书链,客户端需要检查域名、有效期、签发链、用途和吊销状态。CertificateVerify 使用证书对应的私钥对当前握手摘要签名,证明服务器确实持有私钥,而不是只复制了一张公开证书。
服务器和客户端各自发送 Finished。Finished 是基于已派生密钥和完整握手摘要计算的校验值;任何版本、算法、密钥份额或证书消息被修改,校验都无法通过。客户端验证成功并回送自己的 Finished 后,双方才能安全交换应用数据。
密钥并不是直接放在网络中
现代 TLS 不会把最终会话密钥直接发送给对方。双方通过临时椭圆曲线或有限域 Diffie-Hellman 参数独立计算相同的共享秘密,再经过 HKDF 派生出不同用途的密钥,包括握手流量密钥、应用流量密钥和 Finished 校验密钥。
这种设计将身份验证与数据加密分开:证书私钥用于签名证明身份,临时协商密钥用于生成会话密钥。即使服务器证书私钥将来泄露,攻击者通常也不能反推出过去已经结束的临时会话密钥,这就是前向保密的核心价值。
使用 OpenSSL 观察握手
下面命令强制使用 TLS 1.3,并输出状态变化与握手消息。example.com 可替换为目标域名;实际证书、密码套件、消息长度和连接编号会不同。
openssl s_client \
  -connect example.com:443 \
  -servername example.com \
  -tls1_3 \
  -state \
  -msg \
  </dev/null
预期输出节选:
CONNECTED(<CONNECTION_ID>)
>>> TLS 1.3, Handshake [length <HEX_LENGTH>], ClientHello
<<< TLS 1.3, Handshake [length <HEX_LENGTH>], ServerHello
<<< TLS 1.3, Handshake [length <HEX_LENGTH>], EncryptedExtensions
<<< TLS 1.3, Handshake [length <HEX_LENGTH>], Certificate
<<< TLS 1.3, Handshake [length <HEX_LENGTH>], CertificateVerify
<<< TLS 1.3, Handshake [length <HEX_LENGTH>], Finished
>>> TLS 1.3, Handshake [length <HEX_LENGTH>], Finished
New, TLSv1.3, Cipher is <CIPHER_SUITE>
Verify return code: 0 (ok)
若出现证书校验错误,应先检查系统时间、目标域名、SNI 参数和本机信任库。若在 ServerHello 前失败,通常优先检查版本、密码套件或网络中间设备;若在 Certificate 或 Finished 附近失败,则重点检查证书链、签名算法和报文完整性。
TLS 1.2 中的主要差异
TLS 1.2 的完整握手通常需要更多往返,且 ServerHello 后的证书和密钥交换消息大多仍是明文。它还通过 ChangeCipherSpec 切换到加密状态,再发送 Finished。具体密钥协商方式取决于所选密码套件,旧式 RSA 密钥传输不具备前向保密。
因此,分析抓包时不要只按消息名称判断版本。TLS 1.3 为兼容旧设备,记录层版本字段可能仍显示为 TLS 1.2 风格的值,真正的协商版本应查看 ClientHello 的 supported_versions 和 ServerHello 的选择结果。