
计算机网络 / 系统课时
认识加密通信基础
认识加密通信基础
安全通信不是靠一种“加密算法”完成的,而是由对称加密、非对称密码、哈希和数字签名分工协作。本课将建立这四类能力的边界,并用 TLS 1.3 的典型握手说明它们如何组合。
学习目标
- 区分对称加密、非对称密码、哈希和数字签名的职责
- 理解 TLS 为什么用非对称机制建信任、用对称密钥传数据
- 识别“哈希可解密”“签名等于私钥加密”等常见误解
四类能力解决不同问题
| 能力 | 核心输入与输出 | 主要作用 | 是否可逆 |
|---|---|---|---|
| 对称加密 | 同一把秘密密钥用于加密和解密 | 高效保护大量数据的机密性 | 持有密钥时可逆 |
| 非对称密码 | 公钥与私钥成对使用 | 密钥协商、身份认证或特定场景下的加密 | 取决于具体算法与用途 |
| 哈希 | 任意长度数据映射为固定长度摘要 | 发现内容是否改变,参与派生密钥 | 设计目标是不可逆 |
| 数字签名 | 私钥生成签名,公钥验证签名 | 证明消息来源并检测篡改 | 不是解密过程 |
对称加密速度快,适合保护持续传输的 HTTP 数据;非对称运算成本更高,通常只参与握手和身份验证。哈希本身不隐藏内容,数字签名也不负责加密正文。
它们在 TLS 中怎样协作
TLS 1.3 的常见流程是:客户端与服务端先交换临时密钥材料,服务端再用证书对应的私钥对握手上下文签名;双方基于共享秘密和哈希派生函数生成对称流量密钥,之后使用 AEAD 对应用数据同时加密并校验完整性。
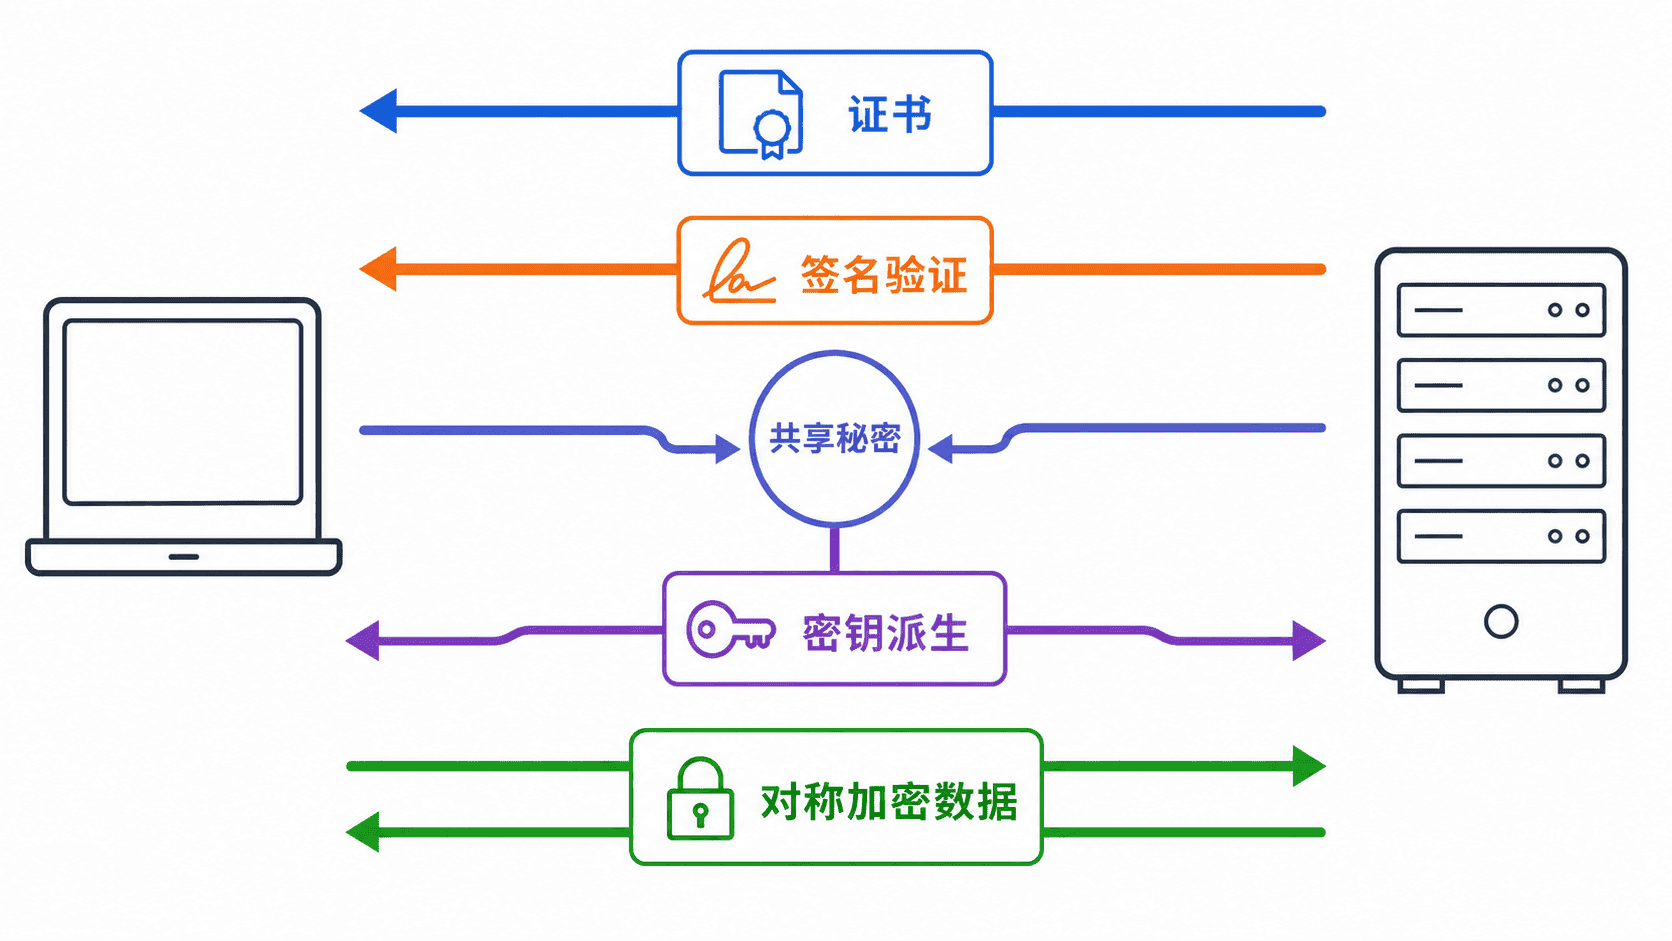
现代 TLS 通常不会用服务器公钥直接加密全部业务数据,也不会简单地把一个会话密钥“用私钥加密后发送”。临时 ECDHE 能提供前向保密:即使服务器长期私钥日后泄露,过去抓到的会话也不应因此直接被解密。
逐步理解一次典型握手
- 客户端发送
ClientHello,声明支持的 TLS 版本、密码套件并携带临时密钥份额。 - 服务端返回
ServerHello和自己的密钥份额,双方由此计算相同的共享秘密。 - 服务端发送证书链,并通过
CertificateVerify对握手记录签名,证明自己掌握证书公钥对应的私钥。 - 双方把共享秘密和握手摘要送入基于哈希的密钥派生过程,生成方向不同的流量密钥。
Finished消息验证握手记录未被篡改,后续 HTTP 数据再由对称 AEAD 算法保护。
这是完整握手的典型路径。会话恢复、预共享密钥和客户端证书会改变部分消息,但四类密码能力的职责边界仍然相同。
容易混淆的边界
哈希不是加密,因为它没有用于还原原文的解密密钥;密码校验通常比较哈希结果,而不是“解密哈希”。数字签名也不应概括为“私钥加密”,因为不同签名算法的数学结构并不等同于加密算法。
证书本身不会加密流量。它把域名等身份信息与公钥绑定,并由受信任的证书颁发机构签名。客户端验证证书链、有效期和主机名后,才有理由相信正在与目标服务端建立连接。
HTTPS 保护的是传输中的数据。数据到达服务端并被解密后,仍需依靠访问控制、日志脱敏、数据库加密和业务权限继续保护。
按自己的节奏,确认真正理解。