
计算机网络 / 系统课时
排查局域网通信故障
排查局域网通信故障
同一局域网内无法通信时,不要一开始就怀疑应用或防火墙。本课按“网卡与地址、ARP、交换机 MAC 表、VLAN”逐层定位,最终能够判断故障发生在主机、二层转发还是网络配置。
学习目标
- 按固定顺序检查网卡、地址、路由与邻居状态
- 根据 ARP 缓存和 MAC 表判断二层报文停在哪一段
- 识别 VLAN 不一致、重复地址和端口配置错误
先确认故障边界
先明确两台主机是否真的处于同一广播域。IP 地址看起来属于同一子网,并不代表交换机端口一定属于同一 VLAN;反过来,同一 VLAN 中的主机若掩码配置错误,也可能把本地目标误交给网关。
定位前记录本机接口 <IFACE>、本机地址 <LOCAL_IP>、目标地址 <TARGET_IP>、所属 VLAN 和中间交换机端口。先测试目标 IP,不要使用域名,以免把 DNS 问题混入局域网故障。
按链路顺序定位
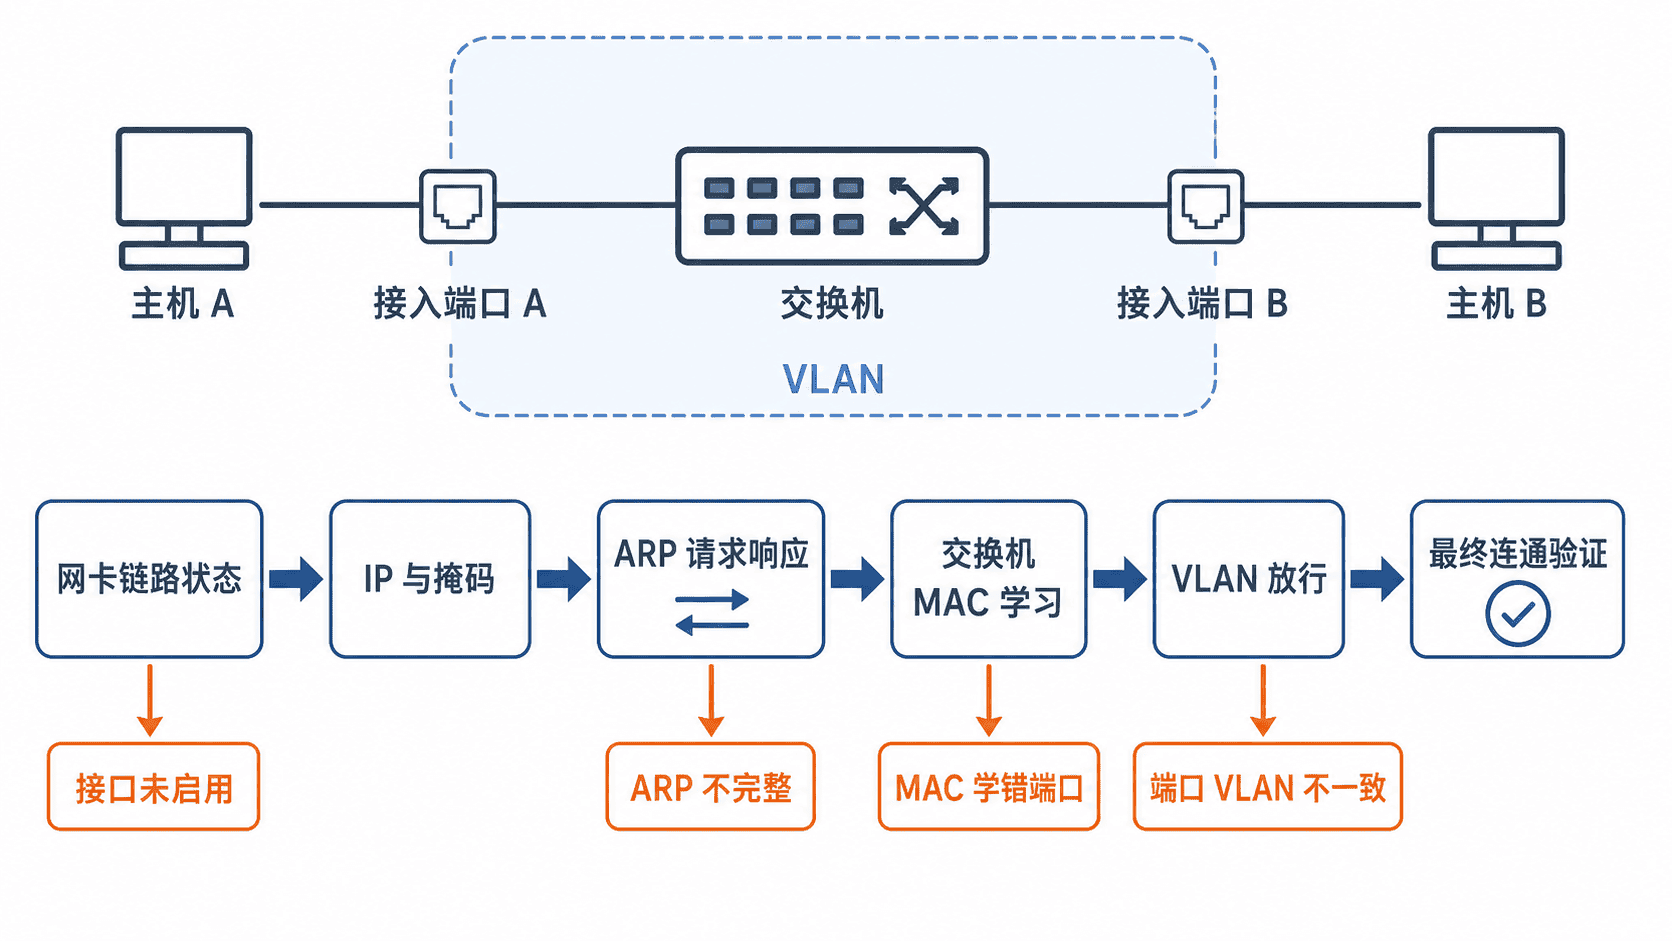
排查顺序应与数据帧实际经过的路径一致:主机先确认接口可用并判断目标是否直连,然后通过 ARP 获得目标 MAC,交换机再依据 MAC 表和 VLAN 转发帧。上游检查未通过时,后续结果通常没有意义。
检查网卡、地址与直连路由
在 Linux 主机上执行以下命令。<IFACE> 和 <TARGET_IP> 替换为实际值。
ip -br link show dev <IFACE>
ip -br addr show dev <IFACE>
ip route get <TARGET_IP>
ping -c 3 -W 1 <TARGET_IP>
预期输出
<IFACE>          UP             <MAC>
<IFACE>          UP             192.168.10.20/24
<TARGET_IP> dev <IFACE> src 192.168.10.20
3 packets transmitted, 3 received, 0% packet loss
实际接口名、地址和统计值可能不同。接口应为 UP,本机地址与掩码应正确,ip route get 应显示目标直接从该接口发出。若结果经由网关,优先检查掩码或策略路由;若接口为 DOWN,先修复网线、虚拟网卡、驱动或接口启用状态。
用 ARP 判断二层是否有回应
ARP 负责把同一广播域内的目标 IPv4 地址解析为 MAC 地址。先触发一次通信,再查看目标邻居项。
ping -c 1 -W 1 <TARGET_IP> >/dev/null 2>&1 || true
ip neigh show to <TARGET_IP> dev <IFACE>
预期输出
<TARGET_IP> lladdr <MAC> REACHABLEREACHABLE、STALE 或 DELAY 通常表示已经获得目标 MAC;INCOMPLETE 或 FAILED 表示 ARP 请求没有得到有效应答。此时重点检查目标主机是否在线、两端是否在同一 VLAN、端口是否隔离,以及是否存在错误掩码。若同一 IP 对应的 MAC 频繁变化,还要排查重复 IP。
检查 MAC 学习与 VLAN
若使用 Linux bridge 作为软件交换机,可直接查看转发表和 VLAN 成员关系。物理交换机应使用厂商提供的等价命令,核心判断方法相同。
bridge fdb show br <BRIDGE>
bridge vlan show
预期输出
<MAC> dev <PORT_A> master <BRIDGE>
port              vlan-id
<PORT_A>          10 PVID Egress Untagged
<PORT_B>          10 PVID Egress Untagged
目标 MAC 在发送流量后仍未出现,说明帧可能没有到达交换机,或被端口安全、链路聚合、VLAN 配置拦截。MAC 学在错误端口时,应检查跳线、环路、虚拟机迁移和地址漂移。两端接入口必须进入同一 VLAN;若经过 Trunk,中间链路还必须允许该 VLAN 通过,并保持标签处理一致。
修复后闭环验证
修复配置后,只清理目标邻居项,再重新触发 ARP 和 ICMP。不要在生产主机上无差别清空整个邻居表,以免造成瞬时抖动。
sudo ip neigh flush to <TARGET_IP> dev <IFACE>
ping -c 3 -W 1 <TARGET_IP>
ip neigh show to <TARGET_IP> dev <IFACE>
预期输出
3 packets transmitted, 3 received, 0% packet loss
<TARGET_IP> lladdr <MAC> REACHABLE
最后在两端分别验证,确认不是单向故障;同时复查交换机上源、目标 MAC 的学习端口和 VLAN。若 ARP 正常但 ping 失败,再检查主机防火墙、ICMP 策略或目标系统是否禁用响应,此时二层链路本身可能已经恢复。