
计算机网络 / 系统课时
认识 QUIC 协议
认识 QUIC 协议
QUIC 把可靠传输、加密握手和多路复用整合在 UDP 之上,目标是在弱网、移动网络和高并发请求场景中更快建立连接,并减少单个数据流丢包对其他数据流的影响。本课将从连接、流、迁移和安全边界理解它的工作方式。
学习目标
- 说明 QUIC 与 UDP、TLS 1.3、HTTP/3 的关系
- 理解连接建立、多路复用和流级流量控制
- 判断连接迁移与 0-RTT 的收益和风险
QUIC 解决了什么问题
传统 HTTPS 通常先建立 TCP 连接,再完成 TLS 握手;同一 TCP 连接中的所有数据还共享一条有序字节流。QUIC 将可靠性、拥塞控制、加密和多条逻辑流放进同一个传输协议中,HTTP/3 则运行在 QUIC 之上。
QUIC 使用 UDP 承载数据报,但可靠交付并不是 UDP 提供的,而是 QUIC 自己通过包编号、确认、重传和拥塞控制实现的。应用通常面对的是 QUIC 连接与流,而不是直接处理裸 UDP 数据报。
连接建立与加密集成
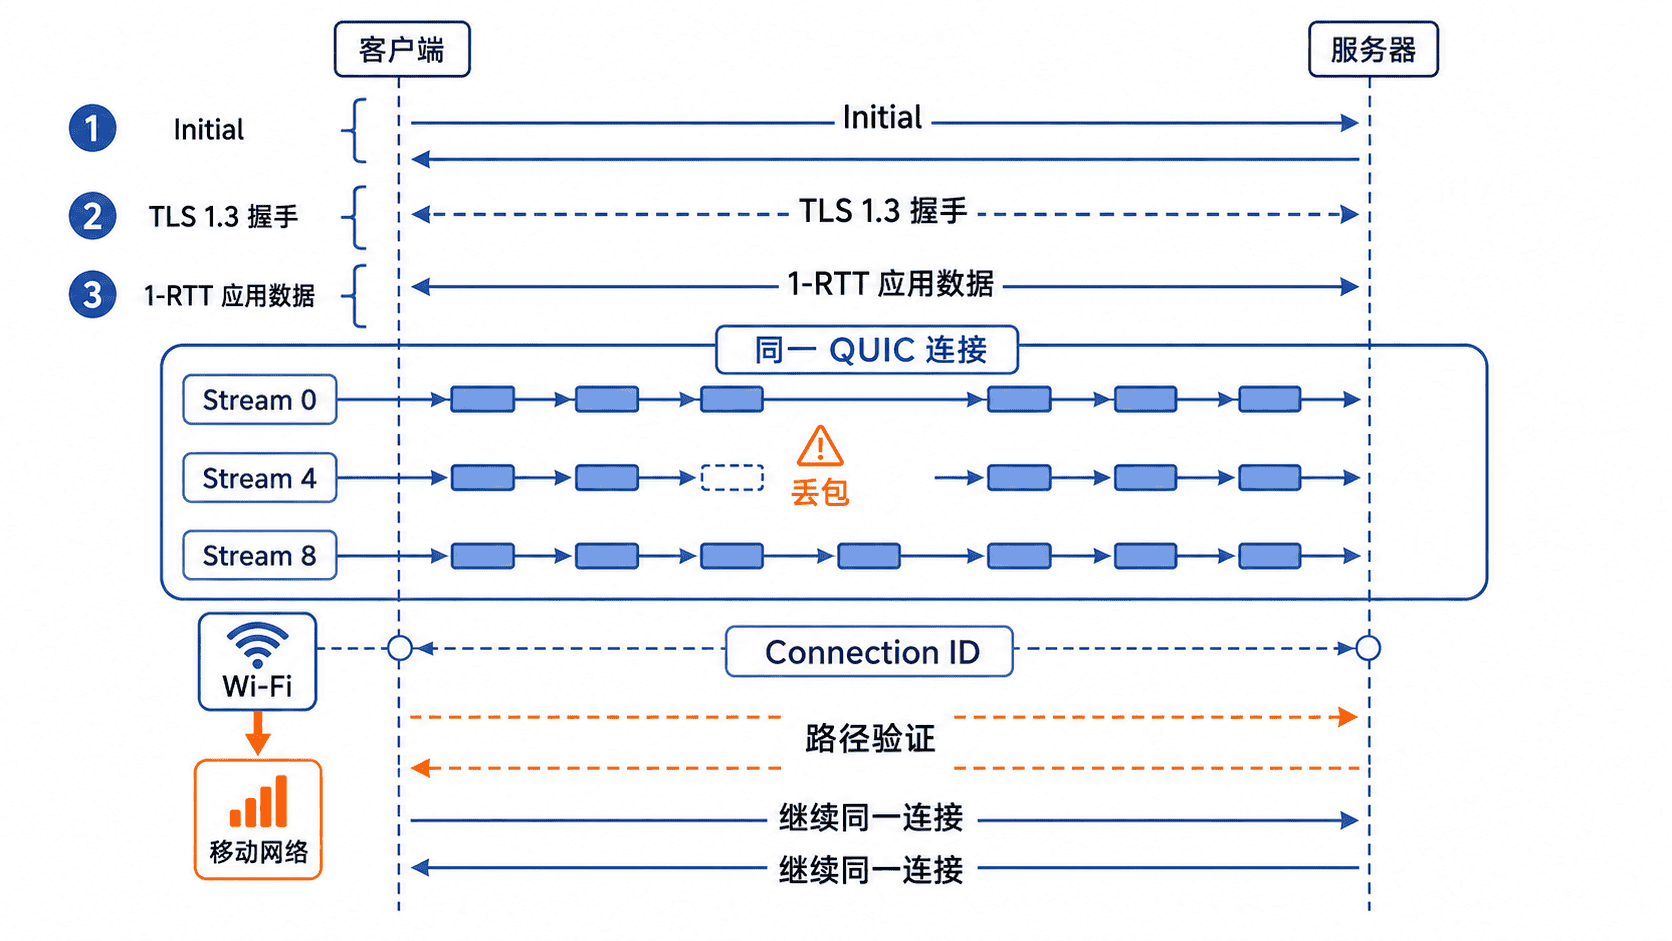
QUIC 把 TLS 1.3 握手直接集成到传输层建立过程中。首次访问通常可在一次往返后发送受保护的应用数据,恢复已有会话时还可能使用 0-RTT 提前发送数据,从而减少等待。
0-RTT 数据存在被重放的风险,因此只适合可安全重复执行的请求,例如读取缓存信息;创建订单、扣款或修改状态等非幂等操作不应直接放入 0-RTT。
多路复用与流级控制
一个 QUIC 连接可以承载多条独立流。每条流内部保持有序交付;某条流的数据丢失时,主要阻塞该流后续数据,不会像单一 TCP 字节流那样直接卡住连接中的所有应用消息。
这种独立性不是完全隔离。多条流仍可能共享连接级拥塞控制和网络路径,因此链路严重拥塞时,所有流的吞吐量都会受到影响。
QUIC 同时提供两层流量控制:连接级窗口限制整个连接可接收的数据量,流级窗口限制单条流的数据量。流量控制保护接收端缓存,拥塞控制则保护网络,两者目的不同。
连接迁移如何工作
TCP 通常用源地址、源端口、目标地址和目标端口识别连接。QUIC 主要依靠 Connection ID 标识连接,因此手机从 Wi-Fi 切换到蜂窝网络后,即使地址发生变化,也可以通过路径验证继续使用原连接。
连接迁移并不等于任何网络切换都无感。服务器可以限制迁移,企业防火墙可能阻断 UDP,新路径质量也可能更差。生产系统仍应准备超时、重试和回退到 TCP/TLS 的策略。
使用 QUIC 时的边界
QUIC 是传输协议,不负责定义业务消息格式。应用仍需设计消息类型、长度、幂等键、超时和错误码。若直接构建自定义 QUIC 服务,还要评估库成熟度、UDP 可达性、监控能力和证书配置;仅使用 HTTP/3 时,这些细节通常由 Web 服务器与客户端栈处理。