
计算机网络 / 系统课时
理解 SOCKS 代理
理解 SOCKS 代理
本课聚焦 SOCKS 代理如何在传输层转发连接,并解决两个实用问题:SOCKS4 与 SOCKS5 应该怎样选择,以及域名到底由本机还是代理服务器解析。学完后,你能识别认证、地址类型和 DNS 泄漏相关配置。
学习目标
- 说明 SOCKS4、SOCKS4a 与 SOCKS5 的能力差异
- 理解 SOCKS5 协商、认证和连接建立过程
- 正确选择本地解析或代理端解析域名
SOCKS 的边界与版本差异
HTTP 代理理解 HTTP 方法、首部和 URL,可以按应用层规则缓存、改写或路由请求。SOCKS 代理更接近通用连接转发器:客户端告诉代理目标地址和端口,代理代替客户端建立连接,之后主要转发双向字节流。
因此,SOCKS 可承载 HTTPS、SSH、数据库连接等多种基于 TCP 的协议,不要求代理理解上层内容。但应用必须原生支持 SOCKS,或通过系统转接工具接入;把 SOCKS 地址直接填进只支持 HTTP 代理的软件通常不会生效。
SOCKS4 主要支持 TCP CONNECT,目标地址以 IPv4 表示。SOCKS4a 允许客户端把域名交给代理解析,但仍不具备 SOCKS5 的完整能力。SOCKS5 支持 IPv4、IPv6 和域名三种地址类型,并在连接前进行方法协商;常见认证方式包括“无需认证”和“用户名密码”。
| 能力 | SOCKS4 | SOCKS4a | SOCKS5 |
|---|---|---|---|
| TCP CONNECT | 支持 | 支持 | 支持 |
| 域名交给代理解析 | 不支持 | 支持 | 支持 |
| IPv6 | 不支持 | 不支持 | 支持 |
| 方法协商与认证 | 很有限 | 很有限 | 支持 |
| UDP 转发 | 不支持 | 不支持 | 协议支持 |
SOCKS5 还定义了 BIND 与 UDP ASSOCIATE,但具体代理软件未必全部实现。只需兼容旧式 IPv4 TCP 转发时才考虑 SOCKS4;需要域名、IPv6、认证或更完整能力时通常优先 SOCKS5。
SOCKS5 连接与域名解析
客户端先发送支持的认证方法,代理选择其中一种;若需要用户名密码,双方完成认证后,客户端再发送 CONNECT 请求,其中包含目标地址类型、地址和端口。代理返回成功后,才进入双向数据转发阶段。
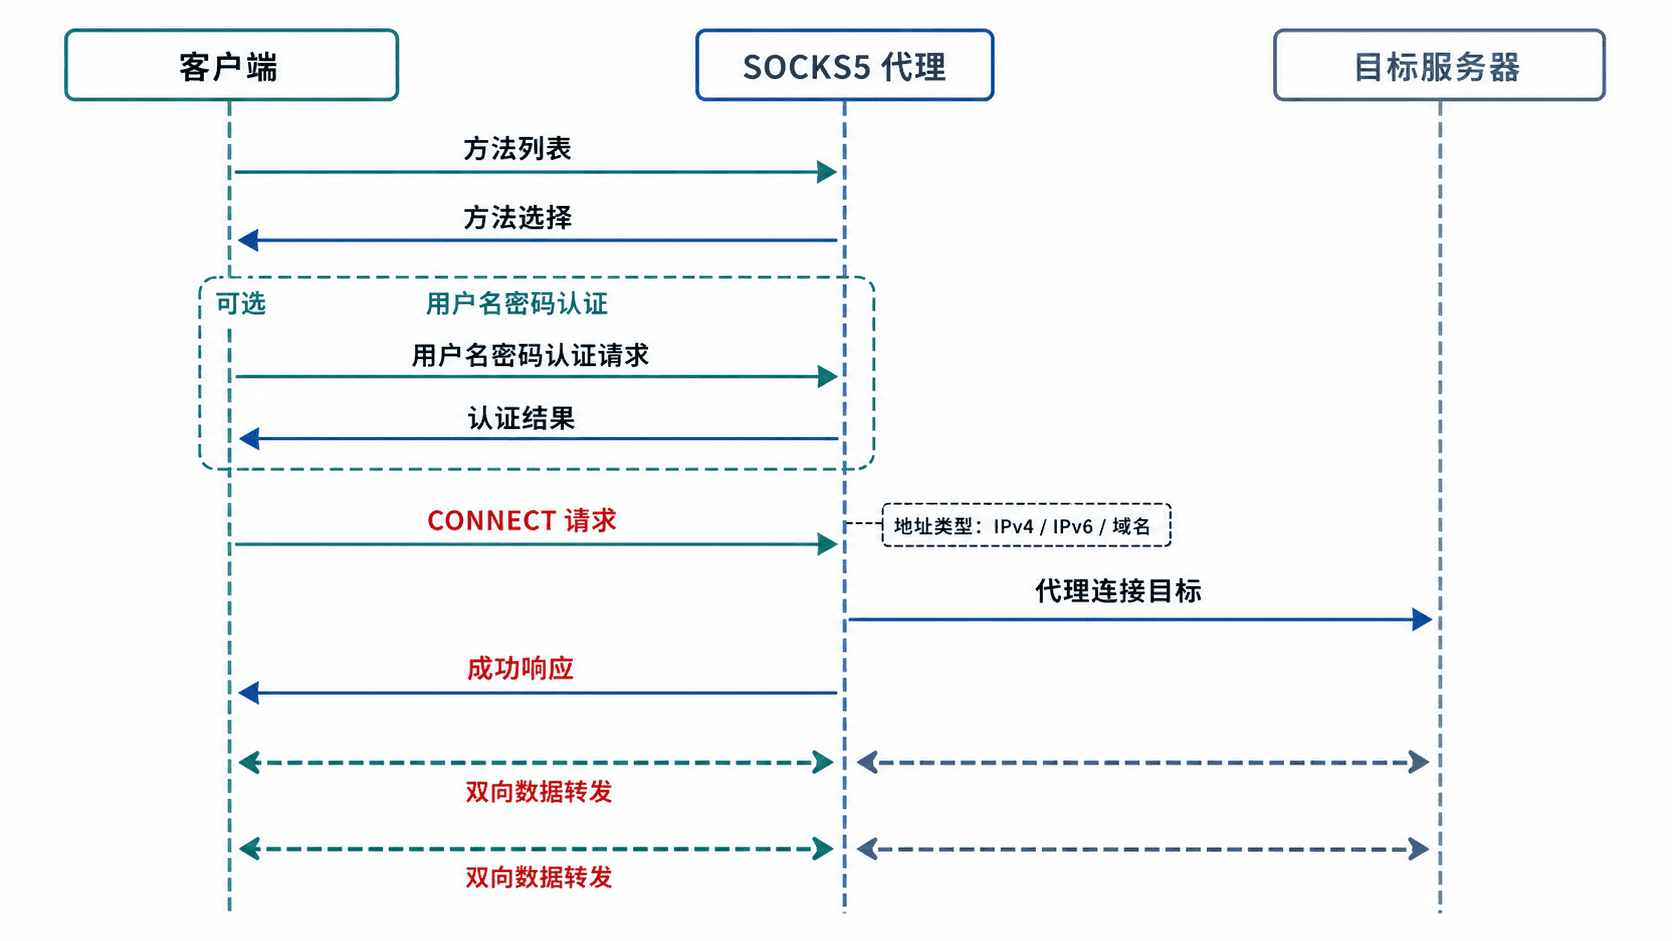
如果请求中发送的是 IP 地址,说明域名已在客户端解析;如果发送的是域名,解析工作由代理完成。后者既能访问仅代理网络可解析的名称,也能避免本地 DNS 查询暴露目标域名。
在 curl 中,socks5:// 通常表示先在本机解析域名,再把得到的 IP 交给代理;socks5h:// 中的 h 表示 hostname 由代理解析。本地解析适合必须使用本地 DNS 结果的内网分流,代理端解析则适合本机无法解析目标、需要减少本地 DNS 暴露,或目标名称只在代理所在网络可见的场景。
代理端解析只是把 DNS 可见性转移给代理运营方,并不意味着完全匿名。若应用明确要求代理端解析,应使用 SOCKS4a 或 SOCKS5 的域名地址模式,而不是先在本机把名称解析成 IP。
验证远程解析并排查
下面假设本机 SOCKS5 代理监听在 1080。命令使用 socks5h,并筛选远程解析和连接结果;实际端口与认证方式应按代理配置调整。
SOCKS_PORT="${SOCKS_PORT:-1080}"
curl -v --proxy "socks5h://127.0.0.1:${SOCKS_PORT}" \
  "https://example.com/" \
  -o /dev/null 2>&1 | grep -E "SOCKS5|remotely resolved|HTTP/"
预期输出
* SOCKS5 connect to example.com:443 (remotely resolved)
* SOCKS5 request granted.
< HTTP/<VERSION> 200
不同 curl 版本的文字可能略有差异,但结果应能确认目标域名由代理解析且连接成功。若需要用户名密码,可把代理地址写成 socks5h://<USER>:<PASSWORD>@127.0.0.1:<PORT>;凭证不应保存在 shell 历史、脚本仓库或日志中。
排查时先确认应用是否真正支持 SOCKS,再检查方法协商、认证、地址类型、目标端口和代理出口策略。出现“本机能解析但代理访问失败”时,应检查代理到目标的路由;出现“本机解析失败但代理可访问”时,应改用代理端解析,而不是反复修改本地 hosts 文件。