
计算机网络 / 系统课时
理解 Syslog 协议
理解 Syslog 协议
Syslog 用统一格式把操作系统、网络设备和应用日志发送到本地服务或集中日志平台。本课将拆解优先级、消息字段和传输方式,并通过一个本地示例验证日志如何被生成和检索。
学习目标
- 根据 facility 与 severity 判断日志来源和紧急程度
- 识别传统格式与 RFC 5424 结构化消息的关键字段
- 选择 UDP、TCP 或 TLS,并理解各自的可靠性边界
一条 Syslog 消息包含什么
Syslog 的优先级 PRI 写在消息开头的尖括号中,计算规则是“facility 编号乘以 8,再加 severity 编号”。例如 PRI 为 134,表示 facility 16,也就是 local0,severity 6,也就是 informational。
<134>1 2026-08-04T10:20:30Z edge-01 link-agent 1234 LINK01 [meta@32473 port="ge0/1"] Link restored这是一条 RFC 5424 风格消息:1 是版本,后面依次是时间戳、主机名、应用名、进程 ID、消息 ID、结构化数据和正文。传统 RFC 3164 风格通常字段更少,时间戳也可能没有年份和时区,因此集中采集时更容易出现解析歧义。
设施与严重级别
facility 表示“谁产生了日志”。常见值包括 auth、daemon、kern、mail,以及供业务或网络设备自定义使用的 local0 到 local7。它用于分流日志,不代表问题严重程度。
severity 从 0 到 7,数字越小越紧急。
| 编号 | 名称 | 含义 |
|---|---|---|
| 0 | emergency | 系统不可用 |
| 1 | alert | 必须立即处理 |
| 2 | critical | 严重故障 |
| 3 | error | 错误事件 |
| 4 | warning | 警告 |
| 5 | notice | 正常但值得关注 |
| 6 | informational | 一般信息 |
| 7 | debug | 调试信息 |
采集规则应同时考虑 facility、severity、主机和应用名。只按 severity 过滤,容易把业务系统的重要 notice 丢掉,也可能收集过多无价值的 debug。
消息如何到达日志平台
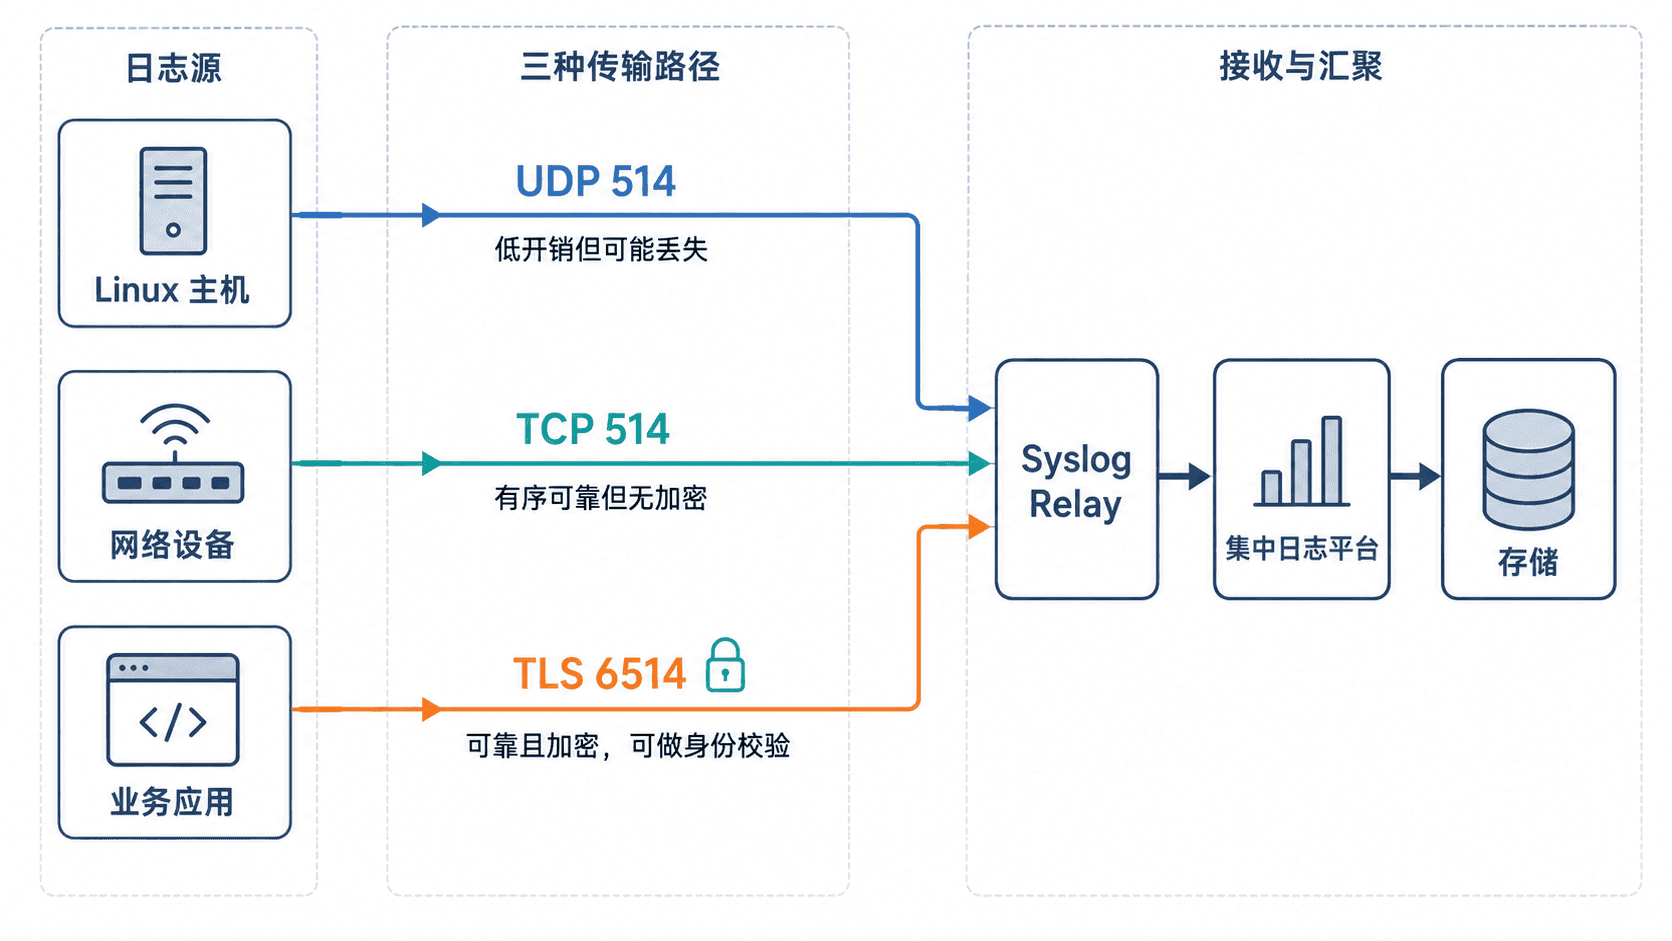
UDP 常用 514 端口,开销低、实现广,但没有连接、确认和重传,网络拥塞或接收端处理不及时都可能造成丢失。它适合可容忍少量缺失、发送量大且网络稳定的场景。
TCP 也常用 514 端口,可提供有序字节流和连接状态,但消息边界必须按协议规则处理,连接中断时还要考虑本地队列与重连。TLS 通常使用 6514 端口,在 TCP 上增加加密和证书校验,适合跨网络或含敏感运维信息的集中采集。
生成并验证一条日志
下面在使用 systemd-journald 的 Linux 系统上写入一条 local0.info 日志,再按标签读取。<TIME>、<HOST> 和 <ID> 会因环境不同而变化。
logger -p local0.info -t protocol-demo "service started"
journalctl -t protocol-demo -n 1 --no-pager -o short-iso
预期输出
<TIME> <HOST> protocol-demo[<ID>]: service startedlogger 负责构造并提交消息,-p 指定 facility 与 severity,-t 设置应用标签。若系统使用 rsyslog 或 syslog-ng 写文件,验证位置可能是 /var/log/messages、/var/log/syslog 或自定义远程日志文件。
设计与排障要点
集中日志首先要保证时间同步、主机名稳定和应用标签一致,否则同一事件会被拆成多个来源。发送端应配置磁盘队列、限速和重试策略,避免接收端短暂不可用时直接丢日志。
使用 UDP 时,抓包能证明“已经发出”,不能证明“已经入库”;使用 TCP 或 TLS 时,还应检查连接、证书、队列积压和采集器解析错误。TLS 只保护传输过程,日志正文仍不应记录口令、令牌或完整个人敏感信息。