
计算机网络 / 系统课时
分析 TCP 连接关闭
分析 TCP 连接关闭
TCP 断开并不是简单地“拔掉连接”,而是双方分别关闭发送方向,并用确认报文保证状态一致。本课将从四次挥手、半关闭、RST 与 TIME_WAIT 入手,建立一套可用于读抓包和定位断连问题的判断方法。
学习目标
- 读懂 FIN、ACK 在正常关闭中的先后关系
- 区分半关闭、正常关闭与 RST 异常中止
- 根据连接状态和抓包判断断开由哪一端发起
正常关闭为什么通常需要四个报文
TCP 是全双工协议,两个发送方向必须分别关闭。主动关闭方先发送 FIN,表示“我不会再发送新数据”,但仍可接收对端剩余数据。对端先确认这个 FIN,等自己的应用也完成发送后,再发送另一个 FIN,最后由主动关闭方确认。
FIN 会占用一个序列号。收到 FIN 的一方返回 ACK 时,确认号会在该 FIN 的序列号基础上加一。ACK 与本端 FIN 可以合并,也可以分开发送,因此抓包中可能看到三段,也可能看到更典型的四段,但语义仍是两个方向分别关闭。
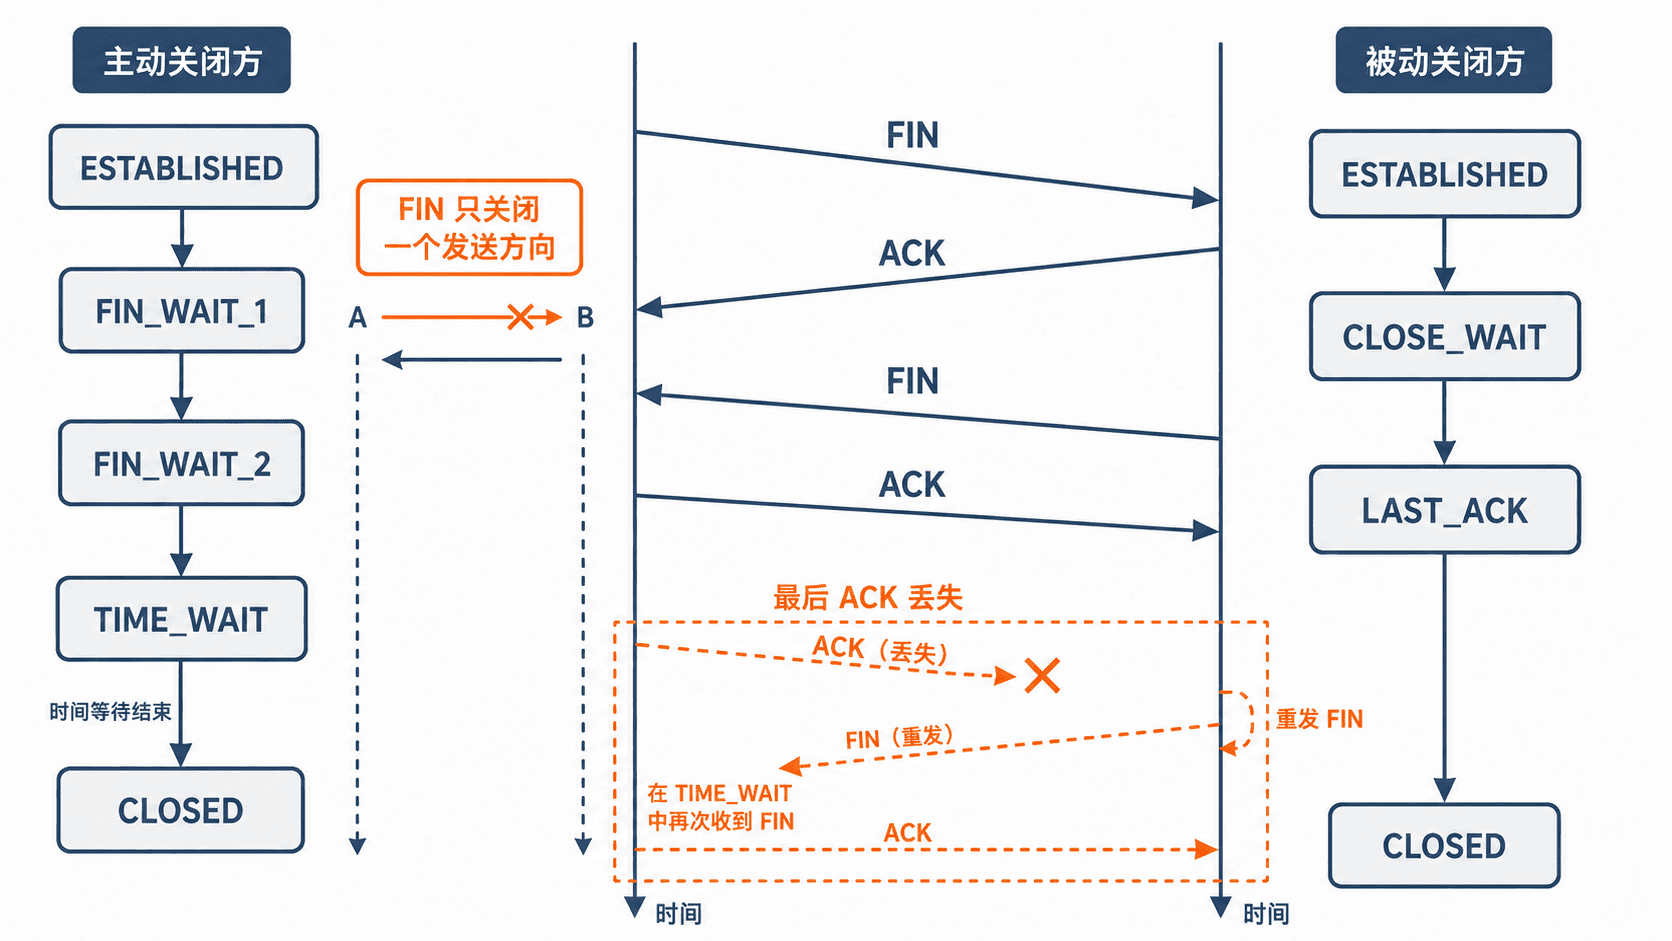
主动关闭方的典型状态路径是 ESTABLISHED → FIN_WAIT_1 → FIN_WAIT_2 → TIME_WAIT → CLOSED。被动关闭方通常经过 ESTABLISHED → CLOSE_WAIT → LAST_ACK → CLOSED。如果一端长期停在 CLOSE_WAIT,通常不是网络没有完成挥手,而是本端应用收到 FIN 后迟迟没有关闭套接字。
半关闭与应用层行为
半关闭表示只关闭一个方向。应用调用类似 shutdown(SHUT_WR) 的操作后,内核发送 FIN,本端不能再写入,但仍能继续读取对端返回的数据。常见场景是客户端发送完请求后明确表示“请求体结束”,服务器仍继续返回结果。
半关闭容易与“连接已经断了”混淆。判断关键是:FIN 只声明发送方向结束,不代表接收方向立即失效。只有双方都发送 FIN 并完成确认,连接才进入完整关闭流程。
RST 为什么不是正常挥手
RST 表示立即复位连接,不保证剩余数据送达,也不等待双方分别关闭。常见原因包括目标端口没有监听、应用以异常方式关闭仍有未读数据的套接字、收到不属于现有连接的报文,或程序显式配置为强制复位。
抓包中看到 RST 时,应先确认谁发送了它,再结合前一条报文判断触发条件。若客户端连接一个未监听端口,通常由目标主机直接返回 RST;若服务端处理期间主动复位,则需要继续检查服务日志、超时策略和套接字关闭方式。
TIME_WAIT 的作用与误区
发送最后 ACK 的一方进入 TIME_WAIT,通常也就是主动关闭方。该状态主要解决两个问题:如果最后 ACK 丢失,可以再次确认对端重传的 FIN;同时让旧连接中的延迟报文在网络中自然过期,避免污染相同四元组建立的新连接。
TIME_WAIT 不是“连接泄漏”。大量短连接会产生大量 TIME_WAIT,但首先应检查是否能复用连接、是否由不合适的一端频繁主动关闭,以及连接池或 HTTP keep-alive 是否生效,而不是直接修改内核参数绕过保护。
用抓包确认关闭类型
下面的命令只显示带 FIN 或 RST 标志的 TCP 报文。any 会监听全部接口,执行通常需要管理员权限;生产环境应同时限制主机和端口,避免抓取无关流量。
sudo tcpdump -nn -i any 'tcp port 8080 and tcp[tcpflags] & (tcp-fin|tcp-rst) != 0'预期输出
<TIME> IP 10.0.0.10.<PORT> > 10.0.0.20.8080: Flags [F.], seq <ID>, ack <ID>, win <ID>, length 0
<TIME> IP 10.0.0.20.8080 > 10.0.0.10.<PORT>: Flags [F.], seq <ID>, ack <ID>, win <ID>, length 0
如果输出中出现 Flags [R.] 或 Flags [R],说明连接被复位。实际时间、临时端口、序列号和窗口值会因环境不同而变化。只过滤 FIN/RST 看不到中间纯 ACK,需要完整分析时应去掉标志位过滤条件,并结合四元组连续观察。
判断断连责任时,不要只看最后一个报文。先找第一个 FIN 或 RST,再确认发送方向、此前是否有超时或未确认数据,最后对照应用日志。