
计算机网络 / 系统课时
认识 ARP 欺骗风险
认识 ARP 欺骗风险
ARP 欺骗利用局域网内 ARP 缺少身份校验的特点,伪造 IP 与 MAC 地址映射,使受害主机把流量交给攻击者。本课将从攻击链路、可见现象、检查方法和防护边界四个方面建立可操作的风险判断方法。
学习目标
- 解释伪造 ARP 映射如何形成中间人链路。
- 根据邻居表、网络现象和设备日志识别异常。
- 选择适合终端、交换机和业务系统的缓解措施。
ARP 欺骗如何形成
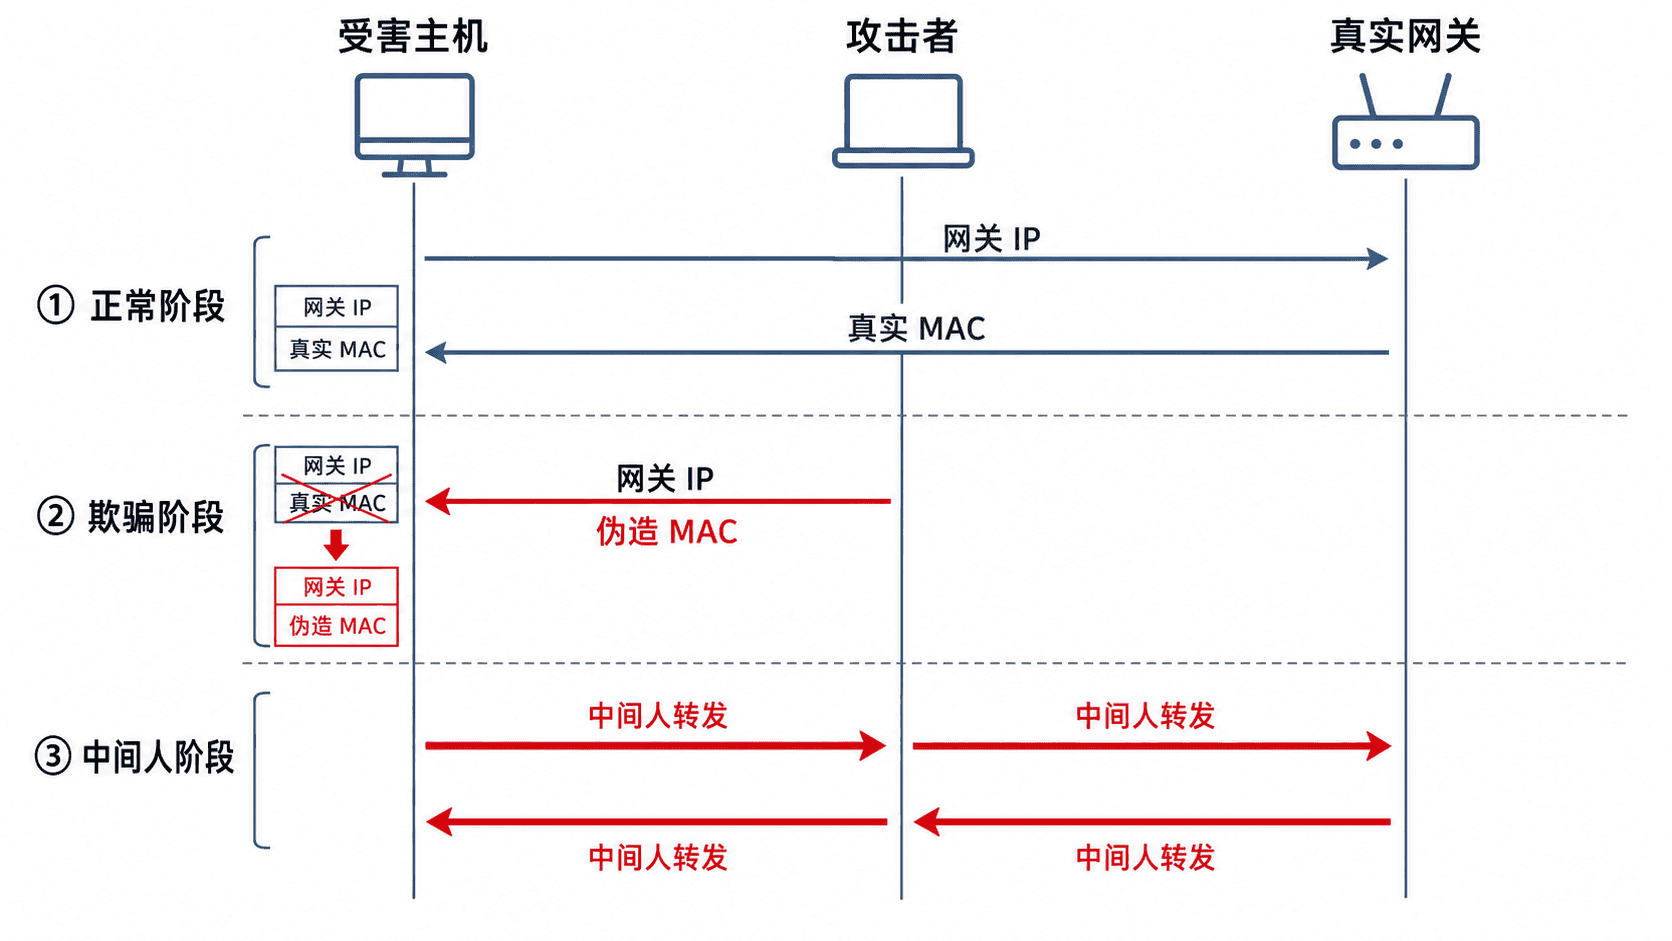
主机访问同一局域网中的网关时,会先通过 ARP 获得网关 IP 对应的 MAC 地址。ARP 应答通常不验证发送者身份,因此攻击者可以持续发送伪造应答,把“网关 IP”绑定到自己的 MAC 地址。
受害主机更新缓存后,原本发往网关的帧会先到攻击者。攻击者若继续转发流量,就形成中间人攻击;若停止转发,则表现为断网或间歇性丢包。
常见可见现象
ARP 欺骗不一定立即造成断网。攻击者正常转发流量时,用户可能只看到延迟上升、连接偶发重置、HTTPS 证书告警,或同一网关 IP 的 MAC 地址反复变化。
仅凭一个现象不能下结论。网关高可用切换、无线漫游、虚拟化迁移也可能引起 MAC 变化,因此应同时检查终端邻居表、交换机端口学习记录和安全告警。
检查本机邻居映射
在 Linux 终端中,可以先找出默认网关,再查看该网关当前对应的 MAC 地址:
gateway_ip=$(ip route | awk '/default/ {print $3; exit}')
echo "gateway=$gateway_ip"
ip neigh show "$gateway_ip"
预期输出:
gateway=<GATEWAY_IP>
<GATEWAY_IP> dev <INTERFACE> lladdr <MAC_ADDRESS> <STATE><GATEWAY_IP>、<INTERFACE>、<MAC_ADDRESS> 和 <STATE> 会随网络环境变化。应间隔观察多次,并与网络管理员登记的网关 MAC 对比;若同一网关 IP 在短时间内出现未经计划的多个 MAC,才具有较强异常价值。
分层缓解措施
终端侧应优先使用 HTTPS、SSH、VPN 等加密协议,避免攻击者即使位于链路中间也能直接读取或篡改明文数据。对少量固定设备,可为关键网关设置静态 ARP,但不适合地址频繁变化的大规模网络。
交换机侧可结合 DHCP Snooping 与动态 ARP 检测,只允许合法租约对应的 ARP 报文通过。还应限制接入口可学习的 MAC 数量,并对网关 IP 的映射变化建立告警。
网络设计侧应划分 VLAN、隔离访客网络和关键业务终端,缩小同一广播域中的攻击范围。静态绑定、端口安全和动态检测都依赖正确的资产与端口信息,配置错误也可能误阻断正常通信。
判断边界
清空 ARP 缓存只能暂时移除错误映射,攻击者继续发送伪造应答时,异常会再次出现。发现可疑映射后,应保留时间、接口、IP、MAC 和交换机端口等证据,再由网络侧定位来源,不能只在终端反复执行清缓存命令。