
计算机网络 / 系统课时
理解数字证书
理解数字证书
访问 HTTPS 网站时,浏览器不能只凭服务器自称的域名就相信它。数字证书把站点身份、公钥、有效期和颁发者绑定在一个可验证的数据结构中,让客户端能够确认“正在通信的对象是谁”以及“收到的公钥是否被篡改”。
学习目标
- 识别数字证书中的主体、颁发者、公钥和有效期
- 理解扩展字段如何约束证书用途与域名范围
- 说明证书签名能够证明什么、不能证明什么
数字证书解决的问题
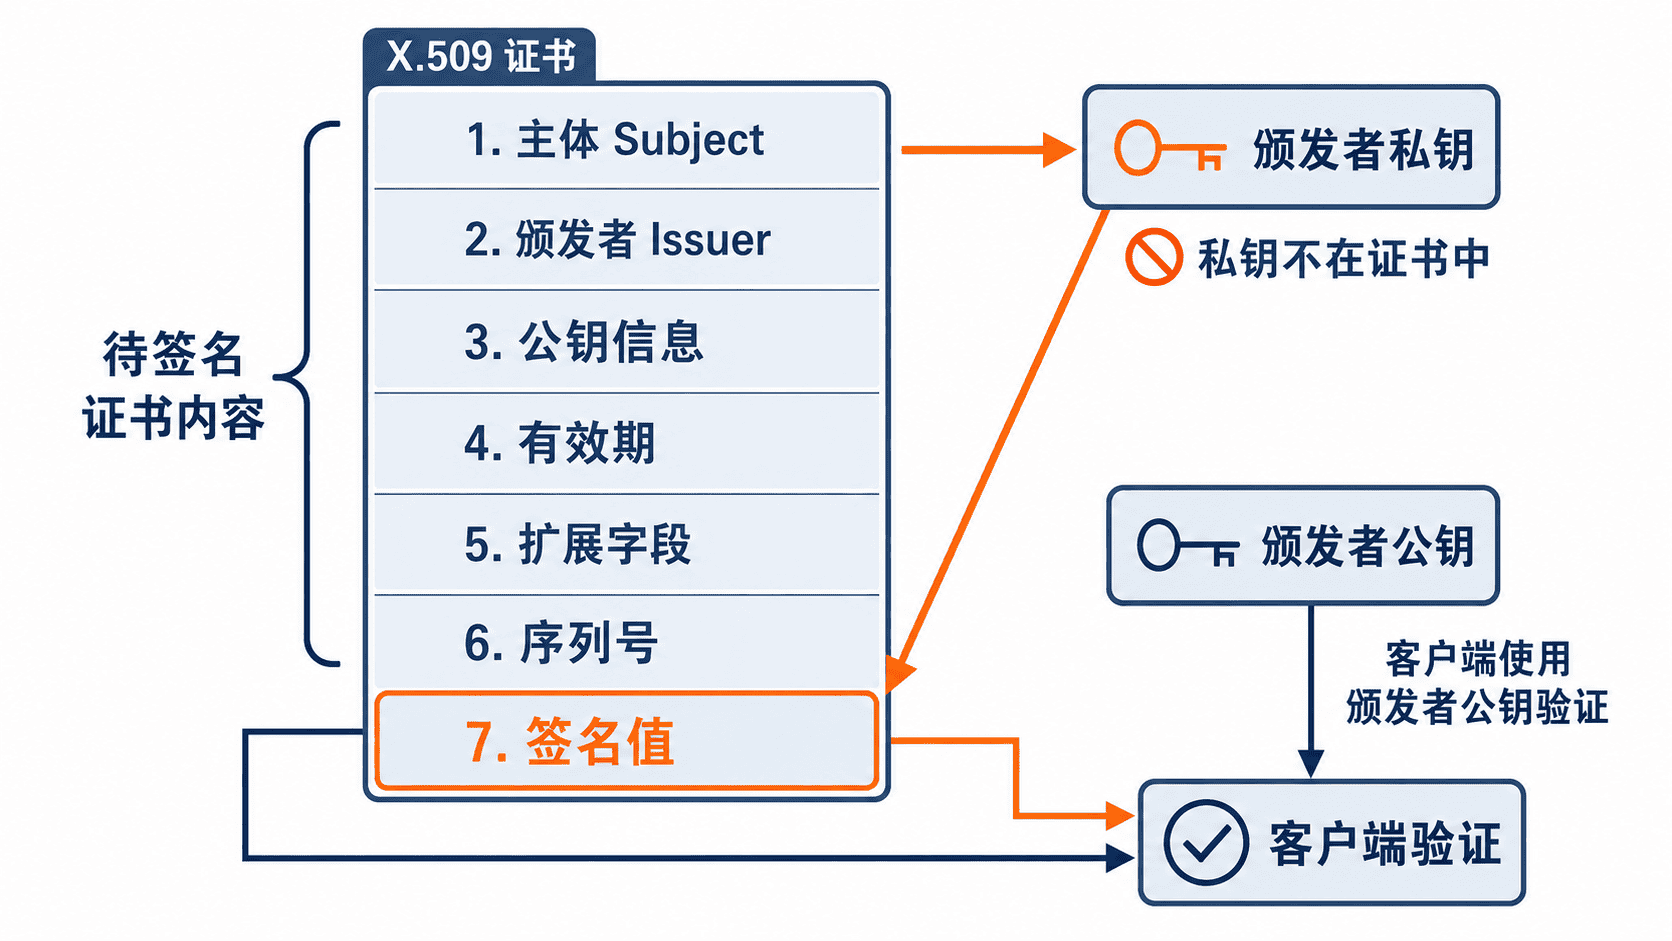
TLS 需要用服务器公钥完成身份认证或协商密钥,但客户端首先要确认这把公钥确实属于目标站点。数字证书相当于一份带有第三方签名的电子身份证:证书颁发机构对证书内容签名,客户端再使用颁发者的公钥验证签名。
证书本身通常采用 X.509 格式。它不会保存服务器私钥,也不会直接加密网页内容;它负责把“身份信息”和“公钥”绑定起来,并为后续 TLS 握手提供可信依据。
证书的核心字段
一张站点证书通常包含以下内容:
| 字段 | 作用 | 常见检查点 |
|---|---|---|
| 主体 Subject | 描述证书持有者 | 现代浏览器主要依据扩展字段中的域名 |
| 颁发者 Issuer | 标识签发该证书的 CA | 用于查找上级证书 |
| 公钥信息 | 保存算法、参数和公钥 | 私钥始终由服务器保管 |
| 有效期 | 限定生效和失效时间 | 客户端时间错误也会导致验证失败 |
| 序列号 | 在颁发者范围内标识证书 | 吊销查询会使用 |
| 签名算法与签名值 | 保护证书内容完整性 | 由颁发者私钥生成 |
扩展字段决定实际用途
现代证书最重要的扩展之一是 Subject Alternative Name,简称 SAN。浏览器会检查访问域名是否出现在 SAN 中,例如证书包含 www.example.com,并不自动代表它也适用于 api.example.com。
Key Usage 和 Extended Key Usage 用于限制密钥用途。服务器证书通常需要允许数字签名,并包含“服务器身份认证”用途。Basic Constraints 则说明证书是否可以作为 CA 继续签发下级证书;普通站点证书通常不能签发其他证书。
部分扩展被标记为 critical。客户端如果不理解某个 critical 扩展,就必须拒绝该证书,避免忽略安全约束后继续建立连接。
签名验证的边界
证书签名可以证明两件事:证书内容自签发后未被修改;签名者持有与颁发者公钥对应的私钥。它不能单独证明颁发者值得信任,也不能证明网站当前没有被入侵。
客户端还必须继续检查域名匹配、有效期、用途限制、证书链、吊销状态以及本地安全策略。只有这些条件同时成立,证书才会被接受。
易混淆点
自签名证书并不等于“没有签名”,而是由证书自己的私钥签名。问题在于客户端通常不预先信任它,因此生产环境访问时会出现安全警告。
通配符证书如 *.example.com 通常可以匹配 api.example.com,但不能匹配 a.b.example.com,也不会自动覆盖裸域名 example.com。具体匹配仍以证书 SAN 和客户端规则为准。