
计算机网络 / 系统课时
认识 DNS 攻击风险
认识 DNS 攻击风险
DNS 攻击可能把用户引向错误地址,也可能借助开放递归服务器放大流量攻击第三方。本课将区分缓存投毒、域名劫持和 DNS 放大攻击,并给出解析核对、DNSSEC 验证和服务端加固的基本方法。
学习目标
- 区分三类常见 DNS 攻击的目标与攻击路径。
- 使用查询结果和 DNSSEC 标志辅助判断解析可信度。
- 理解 DNSSEC、访问控制和响应速率限制的防护边界。
三类风险的核心差异
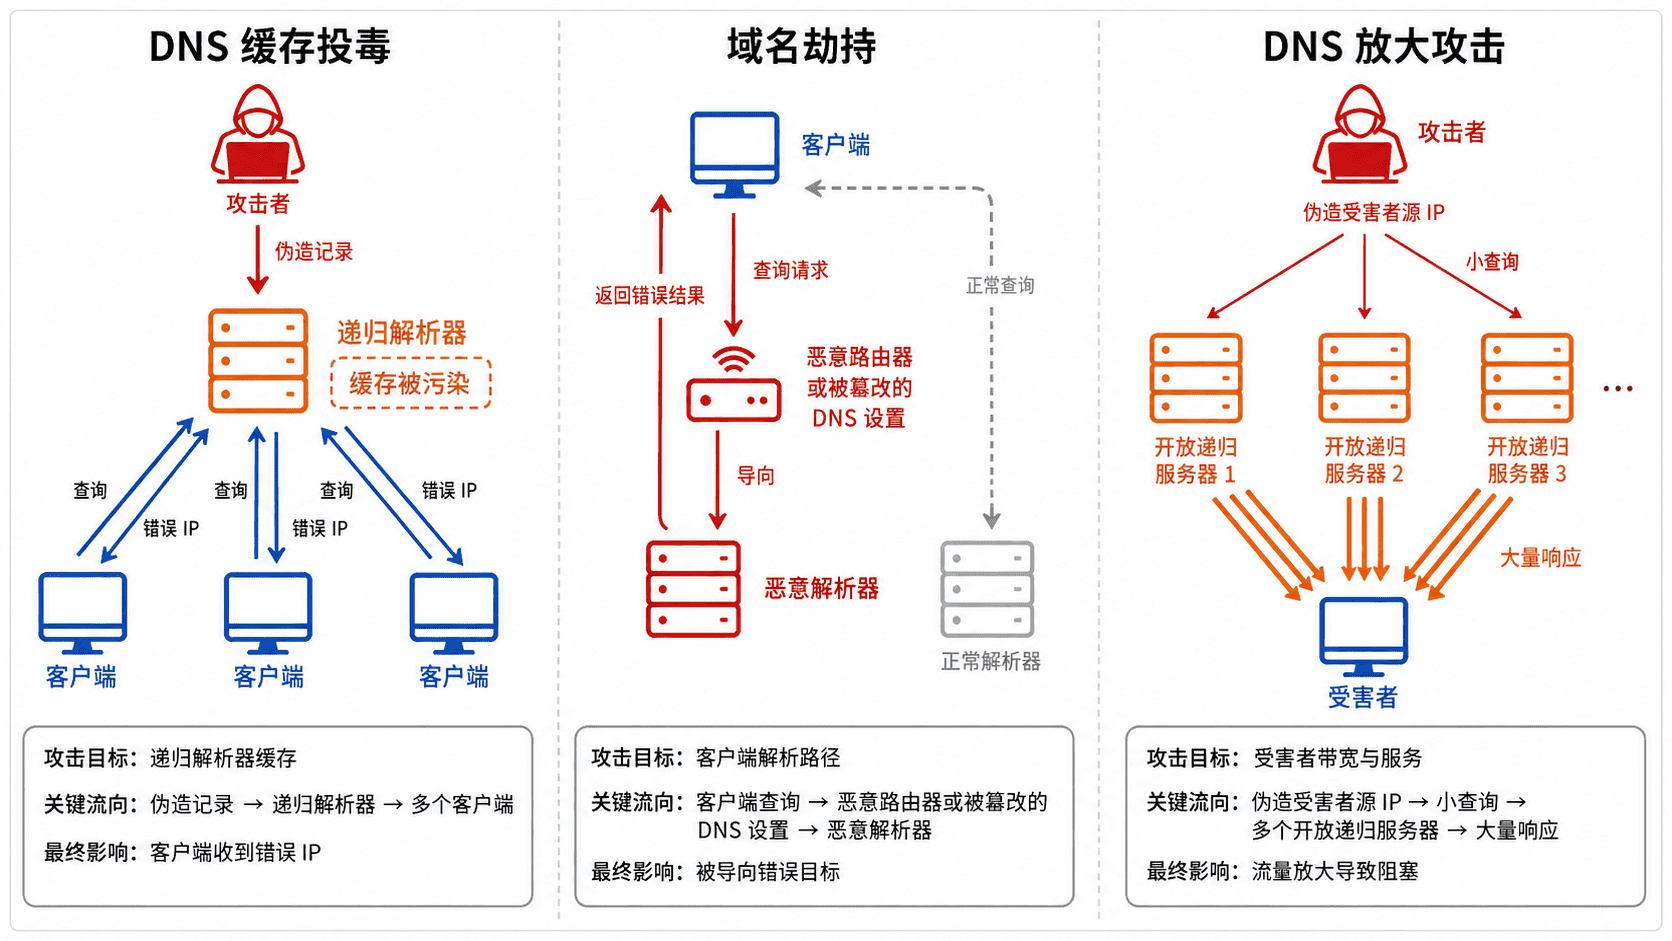
缓存投毒针对递归解析器的缓存,使后续用户获得伪造记录;域名劫持发生在终端配置、路由链路、递归服务或域名管理环节,使查询被导向非预期解析路径;DNS 放大攻击则伪造受害者源地址,让大量 DNS 响应直接涌向受害者。
缓存投毒与域名劫持
缓存投毒的关键是让递归解析器接受并保存伪造响应。在缓存过期前,使用该解析器的用户都可能被导向错误地址。现代解析器会使用随机事务 ID、随机源端口和更严格的响应匹配来降低伪造成功率,但错误配置和软件漏洞仍可能破坏这些保护。
域名劫持的范围更广。攻击者可能修改终端 DNS 设置、控制家庭路由器、篡改运营链路中的响应,或入侵域名注册与权威 DNS 账户。解析结果异常不等于缓存投毒,定位时必须确认问题发生在终端、递归解析器、权威区还是域名管理层。
放大攻击如何形成
DNS 使用 UDP 时,查询方身份通常不经过连接确认。攻击者伪造受害者 IP,向大量开放递归服务器发送小型查询;若响应远大于查询,请求流量就会被放大并集中发送给受害者。
防止自身服务器成为放大器的重点不是 DNSSEC,而是关闭不必要的公网递归、限制允许查询的客户端、启用响应速率限制,并在网络边界实施源地址校验。权威 DNS 必须对公网提供服务时,也应控制可被滥用的大响应类型。
核对解析与 DNSSEC 状态
安装了 dig 的 Linux 或 macOS 环境可以请求 DNSSEC 相关记录,并观察递归解析器是否返回 ad 标志:
dig +dnssec cloudflare.com A预期输出中的关键部分:
;; flags: qr rd ra ad; QUERY: 1, ANSWER: <COUNT>
cloudflare.com. <TTL> IN A <IP_ADDRESS><COUNT>、<TTL> 和 <IP_ADDRESS> 会随查询时间和网络位置变化。ad 表示当前递归解析器已验证该响应的 DNSSEC 签名;没有 ad 不一定代表遭到攻击,也可能是解析器未启用验证、信任链不完整,或查询链路移除了该标志。
组合防护策略
DNSSEC 为 DNS 数据提供来源验证和完整性校验,适合防止签名区域记录被伪造,但它不加密查询内容,也不能阻止开放递归服务器被用于放大攻击。部署时需要在域名注册商、权威 DNS 和递归验证器之间维护完整信任链。
DoT 与 DoH 可以加密客户端到递归解析器的通信,降低本地链路窃听和篡改风险,但不能替代 DNSSEC 对权威数据的验证。企业环境还应统一下发可信解析器、限制终端任意外连 DNS、保护域名管理账户,并监控记录变更与异常查询流量。
识别常见误判
同一域名在不同地区返回不同 IP,可能是 CDN、负载均衡或就近调度的正常结果。判断异常时,应比较记录类型、TTL、权威名称服务器、DNSSEC 状态和变更时间,而不是只比较单个 IP。
当怀疑域名管理账户被入侵时,应优先冻结变更、检查注册商审计日志和恢复正确 NS 或 DS 记录。仅修改本地 DNS 缓存无法修复权威层或注册层的劫持。