
计算机网络 / 系统课时
理解 SSH 协议
理解 SSH 协议
SSH 用一条受保护的连接完成远程登录、命令执行和文件传输。本课从一次连接的实际顺序出发,说明版本协商、密钥交换、服务器认证、用户认证与加密通道分别解决什么问题,以及它们为什么不能相互替代。
学习目标
- 说清 SSH 建立连接时的五个关键阶段
- 区分主机密钥、临时会话密钥和用户认证密钥
- 识别首次连接提示、主机密钥变化和弱算法配置的安全含义
SSH 解决的核心问题
传统明文远程终端会暴露用户名、密码和命令内容,攻击者还可能冒充服务器。SSH 同时处理三件事:确认正在连接哪台服务器、确认用户是否有权登录、保护后续数据不被窃听或篡改。
SSH 通常运行在 TCP 之上,默认端口是 22。TCP 只提供可靠字节流,不负责身份认证与加密;SSH 在这条字节流上建立自己的安全会话。连接成功后,终端交互、端口转发、SFTP 等能力都复用同一个加密通道。
一次 SSH 连接的五个阶段
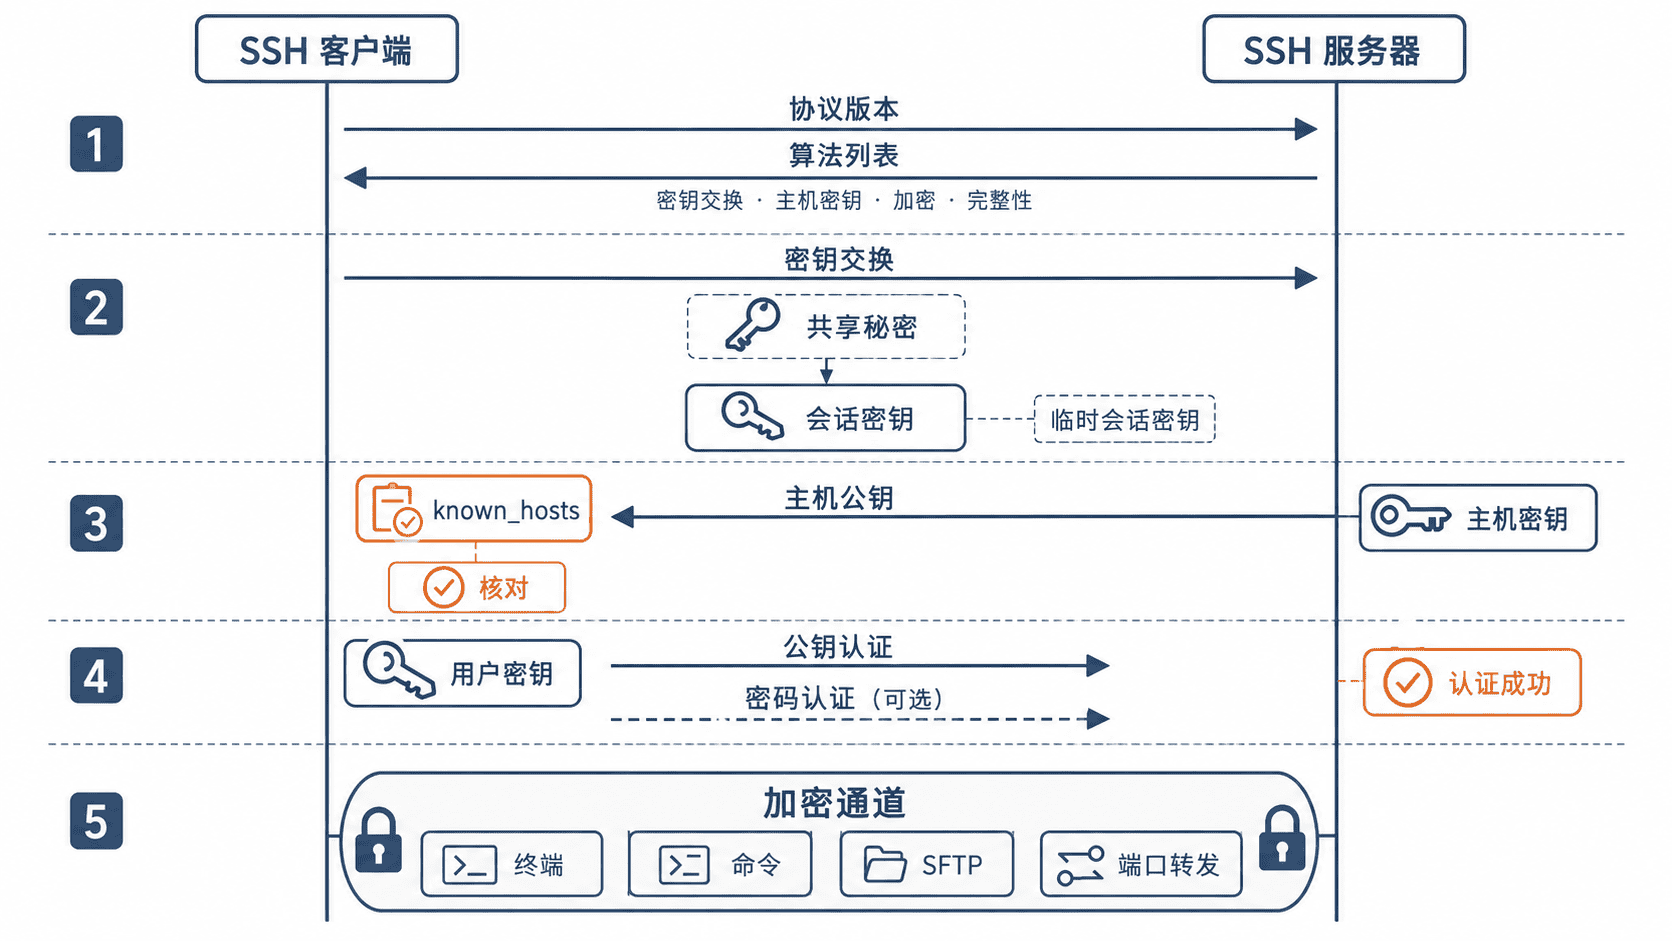
版本与算法协商
客户端和服务器先交换协议版本字符串,再各自声明支持的密钥交换、主机密钥、加密、消息认证和压缩算法。双方按优先级选择共同支持的组合。如果没有交集,连接会在认证用户之前终止。
版本协商不是身份认证。看到服务器支持某种算法,只说明双方能够继续通信,并不能证明对方就是目标服务器。
密钥交换
双方随后通过 Diffie-Hellman、椭圆曲线等密钥交换算法计算共享秘密,并从中派生本次连接使用的对称会话密钥。会话密钥只服务于当前连接,适合高效加密大量交互数据。
现代 SSH 通常提供前向保密:即使服务器长期主机私钥将来泄露,攻击者也不应仅凭历史抓包还原过去会话。能否获得这一性质取决于实际协商的密钥交换算法。
服务器认证
服务器使用主机私钥对交换过程中的关键数据签名,客户端再用主机公钥验证。客户端保存过的公钥通常记录在 known_hosts 中;首次连接时没有历史记录,只能由用户通过可信渠道核对指纹后接受。
首次连接提示并不等于服务器已经可信,它只是要求建立首次信任。若同一主机的密钥后来无故变化,应先排查服务器重装、地址复用、负载均衡配置或中间人攻击,不能直接删除旧记录后继续。
用户认证
服务器身份确认后,才轮到客户端证明“我是谁”。常见方式包括公钥认证、密码认证和多因素认证。公钥认证中,客户端用用户私钥对挑战数据签名,服务器使用账户目录中的公钥验证;私钥不会发送到服务器。
服务器主机密钥与用户密钥方向相反:前者让客户端验证服务器,后者让服务器验证用户。两者都叫“密钥”,但用途和保存位置完全不同。
加密通道
认证成功后,客户端可以在同一 SSH 连接中打开多个逻辑通道,例如交互式终端、单条远程命令、SFTP 子系统或端口转发。每个通道独立传输数据,但共同受会话密钥保护。
SSH 会对数据进行加密并校验完整性。加密防止内容被读取,完整性校验用于发现数据被篡改;只有加密而没有可靠完整性保护,仍可能遭受主动攻击。
三类密钥不要混淆
| 密钥类型 | 主要用途 | 常见保存位置 | 生命周期 |
|---|---|---|---|
| 服务器主机密钥 | 证明服务器身份 | 服务器 /etc/ssh/,客户端 known_hosts 保存公钥或指纹 |
长期 |
| 用户认证密钥 | 证明用户身份 | 私钥在客户端,公钥在服务器账户的 authorized_keys |
长期,可轮换 |
| 会话密钥 | 加密当前连接 | 仅存在于双方进程内存 | 单次连接 |
主机密钥或用户私钥一旦泄露,需要撤销并轮换;会话密钥则应在连接结束后销毁。把三者分开理解,才能正确判断“谁在验证谁”以及泄露后的影响范围。
安全边界与常见误区
SSH 保护的是客户端与服务器之间的传输过程,不会自动修复服务器上的弱口令、越权账户、恶意脚本或已被入侵的终端。客户端主机已经被控制时,攻击者仍可能读取解密后的终端内容或调用已加载的认证凭据。
不要为了兼容旧设备长期启用已淘汰的算法,也不要在无法核对指纹时盲目接受主机密钥。更稳妥的做法是升级设备、限制旧算法只对特定主机生效,并通过管理平台、控制台或管理员提供的独立渠道核对指纹。