
计算机网络 / 系统课时
分析完整网站访问抓包
分析完整网站访问抓包
一份 HTTPS 抓包不是若干协议的简单集合,而是一条连续因果链。本课按时间顺序还原客户端访问网站的全过程,并说明每一阶段应检查的报文、关键字段和失败信号。
学习目标
- 按 ARP、DNS、TCP、TLS、HTTP 顺序还原访问链路
- 用显示过滤器快速定位每个协议阶段
- 根据缺失、重传或告警判断访问失败位置
先确认抓包边界
开始分析前先确定客户端 IP、目标域名、抓包接口和访问时间。若抓包从 DNS 之后才开始,可能看不到 ARP 或名称解析;若浏览器复用了既有连接,也可能没有新的 TCP 与 TLS 握手。
为了得到完整链路,可先关闭相关浏览器标签,清理测试环境的 DNS 缓存后重新访问站点。生产环境中不要随意清理缓存,应优先使用新的测试域名、无痕会话或独立测试主机。
按时间顺序建立协议链
典型首次访问包含五个阶段:客户端先解析下一跳 MAC 地址,再查询域名对应的 IP,随后建立 TCP 连接,完成 TLS 握手,最后在加密通道中传输 HTTP 请求与响应。
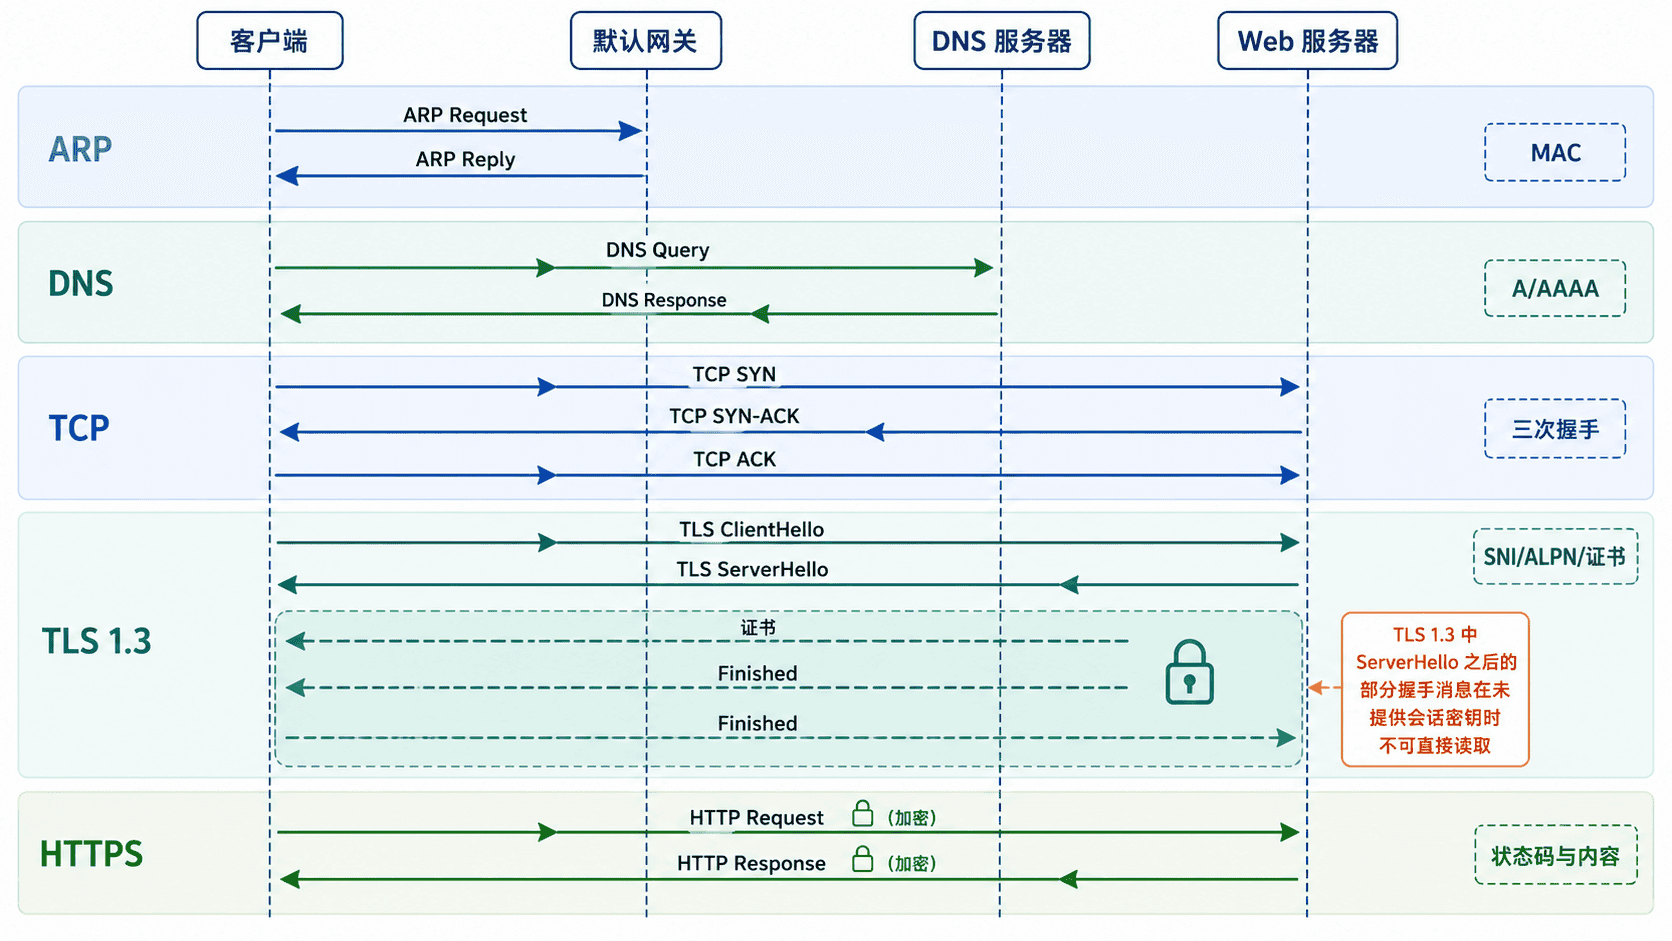
ARP 只解析同一链路上的下一跳。目标服务器若不在本地网段,客户端查询的是默认网关 MAC,而不是远端服务器 MAC。随后 DNS 响应可能同时返回 A 和 AAAA 记录,浏览器会依据网络环境选择 IPv4 或 IPv6。
TCP 阶段确认三次握手是否完整,并记录客户端临时端口、服务器 443 端口、初始序列号及往返时间。TLS 阶段重点检查 SNI、协商版本、密码套件、ALPN 与证书链。HTTP/2 的应用数据通常已加密;HTTP/3 则运行在 QUIC 和 UDP 之上,不会出现传统的 TCP 三次握手。
使用 tshark 提取关键时间线
下面命令从抓包中筛选测试客户端与目标服务器的关键报文,并输出帧号、相对时间、协议和摘要。将占位符替换为实际路径与 IP。本示例针对基于 TCP 的 HTTPS 连接。
PCAP="<PATH>/website-access.pcapng"
CLIENT_IP="<CLIENT_IP>"
SERVER_IP="<SERVER_IP>"

tshark -r "$PCAP" \
  -Y "arp or ((dns or tcp.flags.syn==1 or tls.handshake or http) && (ip.addr==$CLIENT_IP || ip.addr==$SERVER_IP))" \
  -T fields \
  -e frame.number \
  -e frame.time_relative \
  -e _ws.col.Protocol \
  -e _ws.col.Info
预期输出
1   0.000000000   ARP    Who has <GATEWAY_IP>? Tell <CLIENT_IP>
2   0.001204000   ARP    <GATEWAY_IP> is at <GATEWAY_MAC>
3   0.006811000   DNS    Standard query A example.com
4   0.021947000   DNS    Standard query response A <SERVER_IP>
5   0.024102000   TCP    <CLIENT_PORT> → 443 [SYN]
6   0.061883000   TCP    443 → <CLIENT_PORT> [SYN, ACK]
7   0.062014000   TCP    <CLIENT_PORT> → 443 [ACK]
8   0.063101000   TLSv1.3 Client Hello
9   0.101442000   TLSv1.3 Server Hello
帧号、时间、协议版本和列文本会随抓包不同而变化。若使用 IPv6,需要把过滤条件中的 ip.addr 改为 ipv6.addr,或移除地址条件后再缩小范围。
分阶段检查关键证据
ARP 与 DNS
ARP Request 使用广播目的 MAC,ARP Reply 应返回默认网关或同网段目标的 MAC。反复请求却无响应,说明二层邻居解析失败;同一 IP 在短时间内对应不同 MAC,则需排查地址冲突、网关冗余切换或 ARP 欺骗。
DNS 查询需核对事务 ID、查询类型和响应码。NXDOMAIN 表示域名不存在,SERVFAIL 多见于递归解析失败;查询有响应但地址错误时,应继续检查缓存、分流 DNS 或负载均衡策略。
TCP 与 TLS
TCP 三次握手中,SYN 后无 SYN-ACK 常见于路由、防火墙或服务未监听;SYN-ACK 到达但客户端未 ACK,则检查回程路径、本机防火墙或抓包是否丢失。握手后大量重传和重复 ACK,通常表示链路质量问题。
TLS ClientHello 中的 SNI 应与访问域名一致,ALPN 常见为 h2 或 http/1.1。若服务器返回 TLS Alert,应记录告警级别和描述;证书异常还要核对有效期、主机名和证书链,但抓包本身不能替代系统信任库验证。
HTTP
若已配置 TLS 会话密钥,Wireshark 可解密应用数据并显示 HTTP 请求。此时检查请求方法、Host 或 :authority、状态码、重定向位置和响应时间。状态码正常但页面不完整,还要继续查看后续静态资源、接口请求与并发连接,而不是只分析首个 HTML 响应。
从缺失报文判断故障点
完整分析的核心不是“看到了什么”,而是确认“应该出现但没有出现什么”。无 ARP Reply 表示链路层未打通;无 DNS Response 表示名称解析中断;无 SYN-ACK 表示 TCP 建连失败;TLS Alert 表示加密协商失败;收到 HTTP 4xx 或 5xx 则说明请求已经到达应用层。
还要警惕抓包位置造成的假象。网卡卸载可能让本机抓包显示异常大的 TCP 段或校验和错误;镜像端口过载可能漏包;浏览器连接复用则会让一次页面访问共享既有 TLS 会话。结论应结合抓包点和采集方式说明置信度。