
计算机网络 / 系统课时
排查间歇性网络中断
排查间歇性网络中断
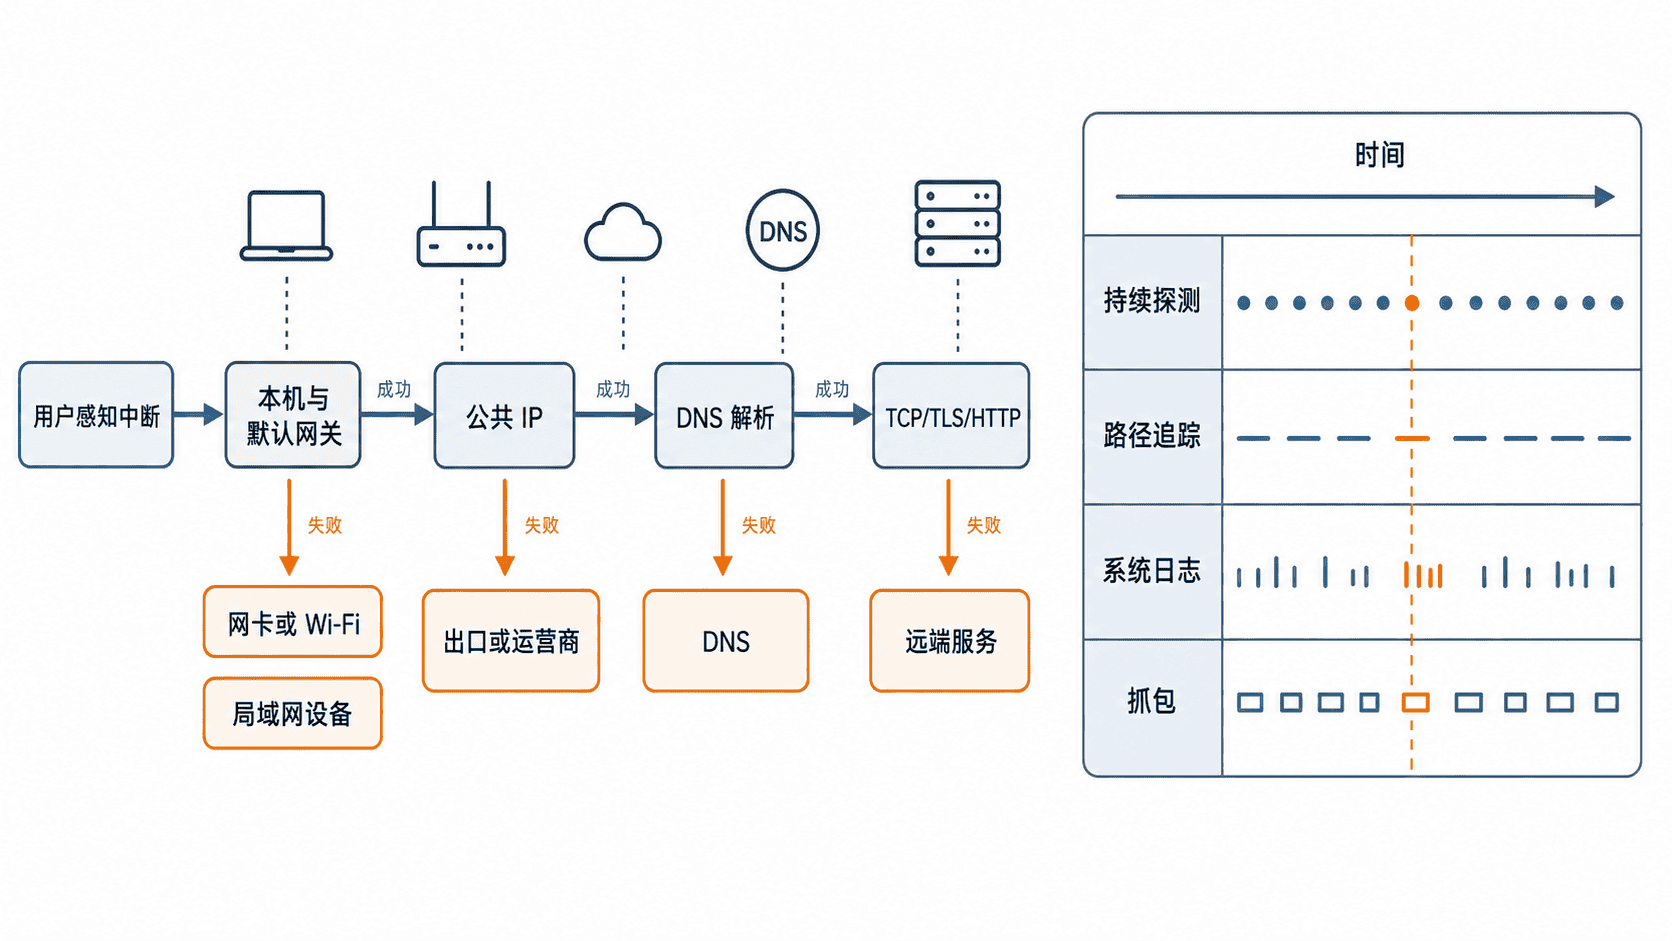
间歇性中断最难之处在于故障不会持续存在。本课用持续探测建立时间线,再把路径变化、系统日志与抓包证据对齐,最终区分本机、局域网、运营商链路和远端服务故障。
学习目标
- 建立可复现、带时间戳的持续探测方案
- 按由近到远的顺序缩小故障范围
- 用日志与抓包确认丢包、超时或连接重置的根因
先定义故障现象
先记录“什么中断、持续多久、影响谁”。浏览器报错、SSH 断开和视频卡顿可能来自不同层次,不能只用一次 ping 判断网络是否正常。
重点收集四类信息:故障发生时间、受影响目标、同网段其他设备是否同时异常,以及恢复是否需要人工操作。只有时间点足够准确,后续日志和抓包才可能对齐。
建立持续探测时间线
同时探测默认网关、公共 IP 和业务域名,可以快速判断故障边界。下面脚本每 2 秒记录一次 ICMP 与 HTTPS 结果,适合在 Linux 终端运行。
#!/usr/bin/env bash
set -u

GATEWAY="<GATEWAY_IP>"
PUBLIC_IP="1.1.1.1"
URL="https://example.com/"

while true; do
  now=$(date "+%Y-%m-%d %H:%M:%S")
  gw=$(ping -c 1 -W 1 "$GATEWAY" >/dev/null 2>&1 && echo OK || echo FAIL)
  ip=$(ping -c 1 -W 1 "$PUBLIC_IP" >/dev/null 2>&1 && echo OK || echo FAIL)
  http=$(curl -sS -o /dev/null --connect-timeout 3 --max-time 5 \
    -w "%{http_code} %{time_connect} %{time_total}" "$URL" 2>&1)
  printf "%s gateway=%s public=%s http=%s\n" "$now" "$gw" "$ip" "$http"
  sleep 2
done
预期输出
<TIME> gateway=OK public=OK http=200 0.032 0.184
<TIME> gateway=OK public=FAIL http=curl: (28) Connection timed out after 5001 milliseconds
<TIME> gateway=OK public=OK http=200 0.041 0.206
实际时间、网关地址和连接耗时会不同。公共 IP 应选择已确认会响应 ICMP 的探测点,单个目标不响应不能独立证明公网中断。若网关也失败,优先检查本机网卡、网线、交换机端口或无线接入点;若网关正常但多个外部目标同时失败,问题更可能位于出口路由或运营商链路;若 IP 正常而域名失败,再检查 DNS 或目标站点。
按由近到远定位
出现异常时立即执行路径追踪,不要等网络恢复后再补测。mtr 能连续统计各跳丢包与延迟,traceroute 或 Windows 的 tracert 适合快速确认路径是否变化。
判断中间节点丢包时要谨慎:某一跳高丢包、后续各跳正常,通常只是该路由器限制 ICMP 响应;只有从某一跳开始,后续节点都同步恶化,才更像真实链路问题。
无线网络还应记录信号强度、漫游和重新关联事件。有线网络则检查接口是否发生 link down/up、速率协商变化或错误计数增长。
对齐系统日志与抓包
Linux 可用 journalctl -k 查看网卡掉线、驱动重置和链路状态;NetworkManager 环境再检查其服务日志。故障窗口内若出现 deauthenticated、link is down 或驱动超时,通常比单纯丢包更接近根因。
抓包应在故障出现前启动,并限制文件数量,避免磁盘被持续写满。
sudo tcpdump -i any -nn -s 0 \
  -w "<PATH>/intermittent-%Y%m%d-%H%M%S.pcap" \
  -G 300 -W 6 \
  '(icmp or port 53 or tcp port 443)'
预期结果
tcpdump: listening on any, link-type LINUX_SLL2, snapshot length 262144 bytes命令每 300 秒生成一个抓包文件,并在生成 6 个文件后结束;实际接口类型和快照长度可能不同。分析时重点观察三种证据:重复 TCP 重传说明链路存在丢包迹象,连续 SYN 无响应说明连接建立失败,收到 RST 则说明对端或中间设备主动重置连接。
若抓包只在客户端进行,无法直接证明丢包发生在哪一跳。需要结合网关、服务器端或网络设备侧的同时抓包,才能进一步定位责任边界。
修复与验证
修复必须对应证据。无线漫游异常可调整接入点覆盖或驱动;接口频繁 flap 应检查网线、模块和交换机端口;出口丢包需保留 mtr 时间线提交给网络供应商;远端主动 RST 则检查服务日志、负载均衡和防火墙会话策略。
修复后至少运行一个完整观察周期,覆盖原先最常发生故障的时段。验收标准不只是“现在能访问”,还应包括网关无丢包、外网路径稳定、应用请求无超时,以及系统日志不再出现链路重置。