
计算机网络 / 系统课时
排查邮件收发异常
排查邮件收发异常
邮件收发故障看似都表现为“发不出去”或“收不到”,但根因可能位于客户端、SMTP 服务器、DNS、身份认证或收件方策略。本课给出一套从响应码到退信证据的固定定位顺序,帮助你快速缩小范围并完成复测。
学习目标
- 根据 SMTP 响应码判断临时失败与永久失败
- 检查 MX、SPF、DKIM、DMARC 与认证配置是否匹配
- 从退信内容中提取责任方、失败阶段和修复动作
先判断故障发生在哪一段
先明确是“提交失败”还是“投递失败”。客户端连接本方 SMTP 服务器时就报错,通常与端口、TLS、账号或授权方式有关;服务器已经接受邮件,但随后收到退信,则要继续检查 DNS、发件信誉、收件方策略与内容过滤。
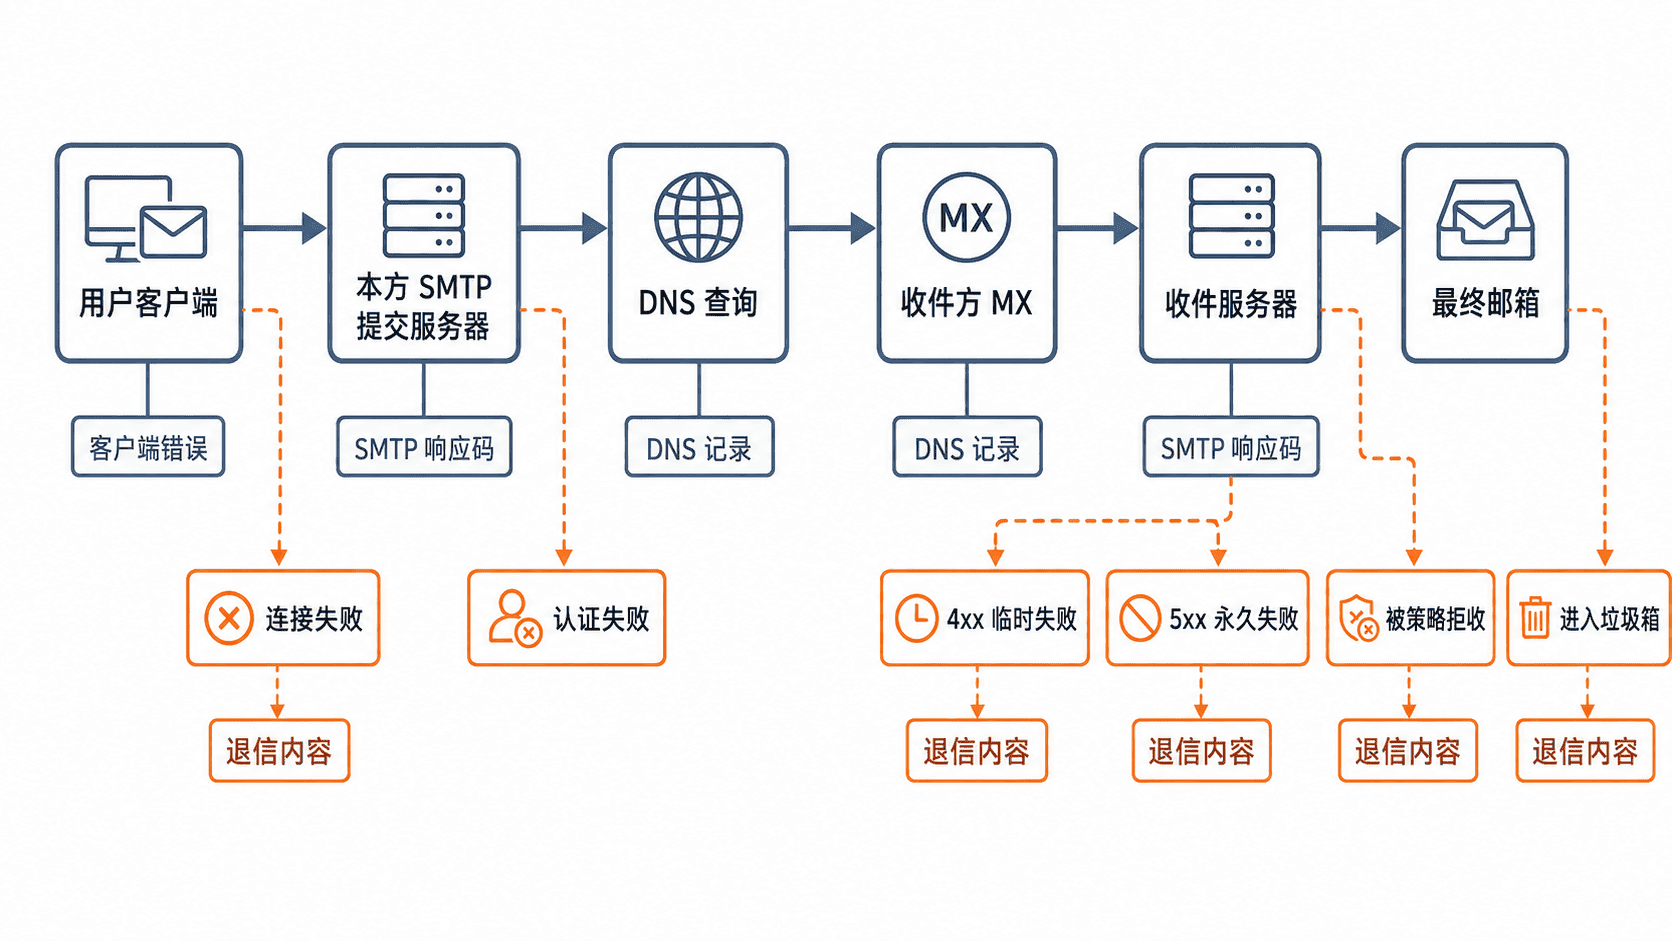
排查时保留三类原始证据:客户端完整报错、SMTP 会话中的三位响应码、退信中的 Diagnostic-Code 与 Remote-MTA。不要只记录“发送失败”这类二次描述,否则很容易在错误的系统上反复修改配置。
读懂 SMTP 响应码
SMTP 响应码首位最重要。2xx 表示当前步骤成功;4xx 表示临时失败,常见于限流、灰名单或远端服务暂不可用;5xx 表示永久失败,通常需要修正地址、认证、策略或内容后再发送。常见定位方式如下:
| 响应码 | 常见含义 | 优先检查 |
|---|---|---|
421、450、451 |
服务暂不可用或临时拒收 | 是否限流、队列积压、远端故障 |
535 |
身份认证失败 | 用户名、密码、授权码、认证机制 |
550 |
地址不存在或策略拒绝 | 收件地址、发件域、黑名单与内容策略 |
552 |
邮箱或邮件大小超限 | 附件大小、配额、服务器限制 |
554 |
事务失败或被反垃圾策略拒绝 | 退信增强状态码与策略说明 |
同一个三位码可能有不同原因,应同时阅读增强状态码,例如 5.1.1 多指收件地址不存在,5.7.1 多指策略或权限拒绝。判断结论必须以服务器返回的完整文本为准。
检查 DNS 与认证配置
发件域至少要检查 MX、SPF、DKIM 和 DMARC。MX 决定入站邮件送往哪里;SPF 声明哪些主机允许代发;DKIM 用签名证明邮件在传输中未被修改;DMARC 规定 SPF、DKIM 对齐失败后的处理策略。
下面的命令用于检查公开 DNS 记录与 SMTP 服务器是否宣告 STARTTLS。执行前把 <DOMAIN>、<SMTP_HOST> 和 <PORT> 替换为实际值;常见提交端口是 587,实际端口可能不同。
dig +short MX <DOMAIN>
dig +short TXT <DOMAIN>
printf 'EHLO diagnostic.local\r\nQUIT\r\n' | openssl s_client -starttls smtp -connect <SMTP_HOST>:<PORT> -crlf -quiet
预期输出应包含 MX 主机、SPF 或 DMARC 文本记录,以及 SMTP 的 250-STARTTLS 或其他能力行。实际主机名和排序值会不同。
10 mx1.example.net.
"v=spf1 ip4:<IP> -all"
250-STARTTLS
250 AUTH PLAIN LOGIN
221 2.0.0 Bye
如果 SPF 缺少真实出口 IP,或 DKIM 签名域与 From 域不对齐,邮件可能已被服务器接受,却在收件方被拒收或降级到垃圾箱。修改 DNS 后还要考虑 TTL 缓存,不能只在本机查询一次就宣布生效。
核对认证、TLS 与客户端参数
认证失败时,先确认服务器要求的是账户密码、应用专用密码还是 OAuth 令牌,再确认客户端选择了服务器支持的认证机制。不要把管理后台登录密码默认当作 SMTP 密码,也不要在不可信网络上关闭 TLS 作为长期方案。
端口与加密模式必须成对:465 通常使用隐式 TLS,587 通常先建立明文连接再通过 STARTTLS 升级。把“465 + STARTTLS”或“587 + 直接 TLS”混用,常表现为握手超时、连接被重置或服务器返回不可识别命令。
从退信中锁定责任方
退信通常包含最终收件人、失败动作、状态码、远端服务器和诊断文本。重点查找 Final-Recipient、Action、Status、Remote-MTA、Diagnostic-Code。其中 Remote-MTA 指出是谁拒绝了邮件,Diagnostic-Code 给出最接近根因的原始说明。
若 Action: delayed 且状态为 4.x.x,应观察队列重试,不要立刻重复群发;若 Action: failed 且状态为 5.x.x,应先修复地址、认证或策略,再重新提交。连续重试永久失败邮件会进一步损害发件信誉。
修复后如何验证
验证必须覆盖“连接、提交、投递、展示”四层。先确认客户端能通过 TLS 和认证提交,再确认发送队列没有持续重试;随后向不同域的测试邮箱各发送一封纯文本小邮件,最后检查是否到达收件箱、垃圾箱或被退回。
复测时只改变一个变量,例如先修正 SPF,再观察结果;不要同时改端口、密码、DNS 和邮件内容,否则即使恢复也无法确认真正根因。保留修复前后的响应码和退信,可以形成可复用的故障记录。