
计算机网络 / 系统课时
使用 SSH 端口转发
使用 SSH 端口转发
SSH 端口转发把本机、远端主机或应用流量封装进加密的 SSH 连接中,用于安全访问内网服务、临时暴露本地应用,或为不支持代理的程序提供 SOCKS 通道。本课将用三个方向明确它们的入口、出口与适用边界。
学习目标
- 区分本地转发、远程转发和动态转发的流量方向
- 能写出三种转发命令并验证监听端口
- 理解监听地址、服务端配置和暴露范围带来的安全风险
端口转发解决什么问题
SSH 转发并不会替代目标协议。数据库仍使用 PostgreSQL 或 MySQL,Web 服务仍使用 HTTP,只是客户端到 SSH 服务器之间的那一段流量被放进了加密隧道。它适合临时运维、跳板访问和开发联调,不适合代替正式的服务网关、零信任接入或长期公网发布方案。
三种模式的关键差别是“谁监听入口端口”:
- 本地转发
-L:入口在 SSH 客户端一侧,访问远端网络中的服务。 - 远程转发
-R:入口在 SSH 服务器一侧,把请求送回客户端可访问的服务。 - 动态转发
-D:入口在客户端一侧,但目标地址由 SOCKS 客户端在每次请求中决定。
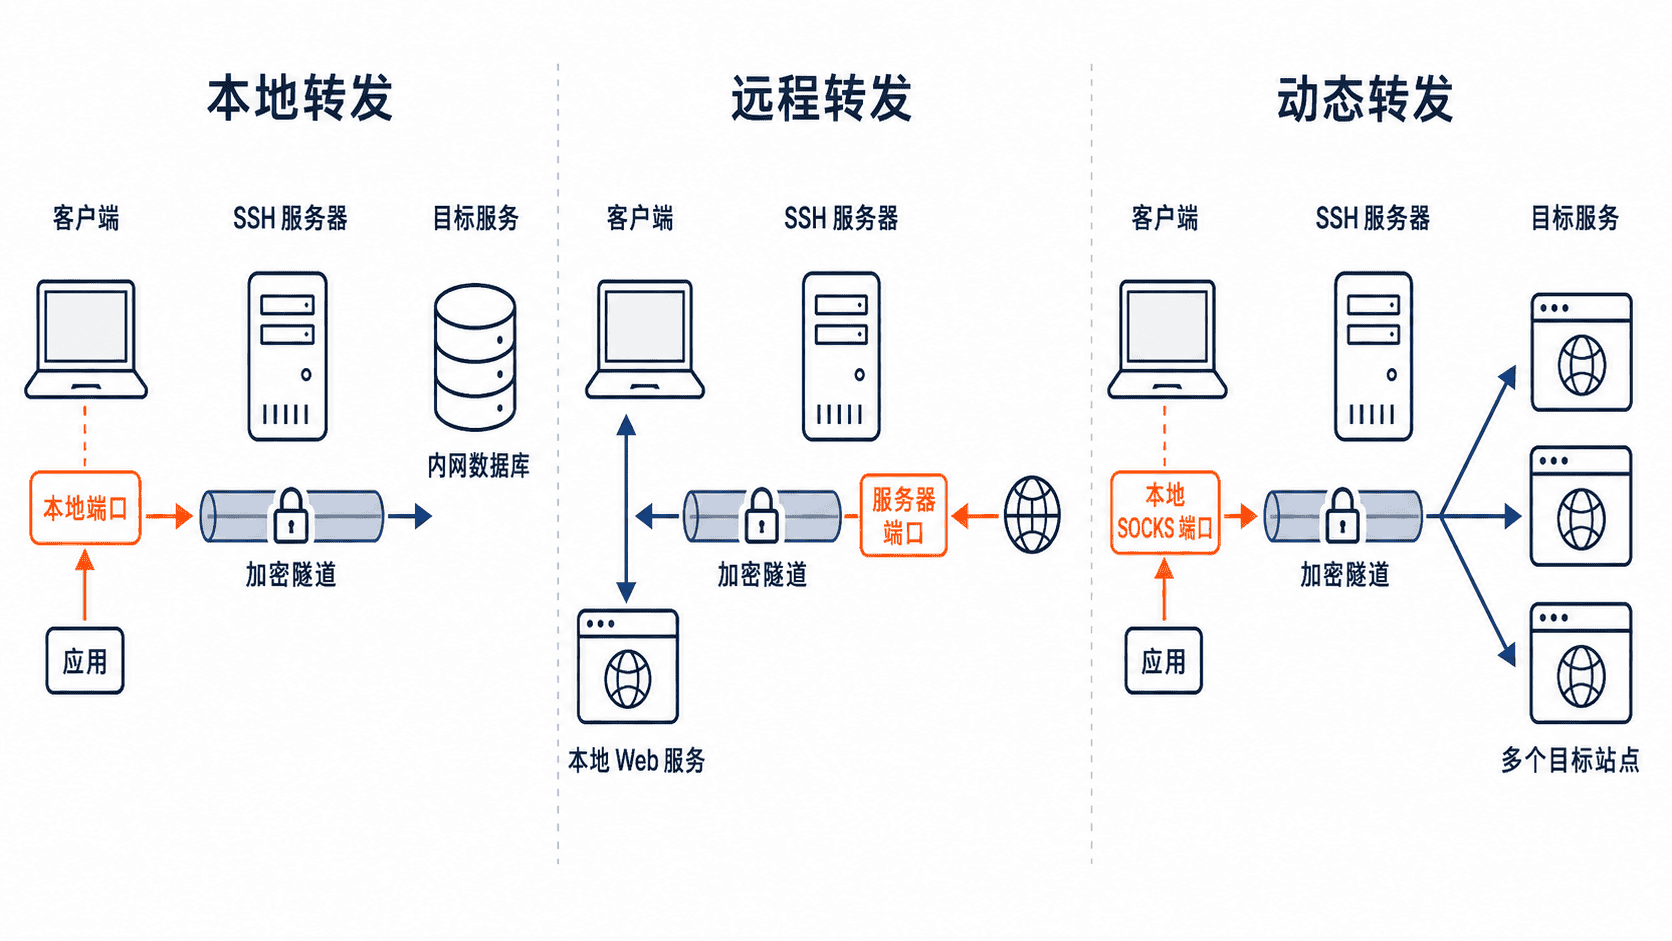
本地转发:从本机进入远端网络
假设数据库只允许跳板机访问,可以在本机监听 15432,再由跳板机连接内网数据库的 5432。将示例主机名和账号替换为实际值后执行:
ssh -fNT \
  -o ExitOnForwardFailure=yes \
  -L 127.0.0.1:15432:db.internal.example:5432 \
  ops@bastion.example.com

ss -lnt | grep '127.0.0.1:15432'
预期输出:
LISTEN 0 128 127.0.0.1:15432 0.0.0.0:*此后数据库客户端连接 127.0.0.1:15432 即可。-N 表示不执行远端命令,-T 禁用伪终端,-f 在认证成功后转入后台,ExitOnForwardFailure 可避免端口绑定失败却误以为隧道已经建立。
远程转发:让服务器访问本地服务
开发机上的 Web 服务监听 127.0.0.1:8080,需要让远端服务器通过其 18080 端口访问时,可以建立远程转发:
ssh -fNT \
  -o ExitOnForwardFailure=yes \
  -R 127.0.0.1:18080:127.0.0.1:8080 \
  ops@server.example.com

ssh ops@server.example.com "ss -lnt | grep '127.0.0.1:18080'"
预期输出:
LISTEN 0 128 127.0.0.1:18080 0.0.0.0:*-R 的监听端位于 SSH 服务器。默认绑定 127.0.0.1 最安全,只允许服务器本机访问。若要绑定公网或局域网地址,服务端还需允许 GatewayPorts,这会显著扩大暴露面,生产环境应优先使用反向代理、访问控制和正式发布流程。
动态转发:建立 SOCKS 代理
动态转发只指定本地 SOCKS 监听端口,不预先固定目标。支持 SOCKS5 的浏览器、包管理器或命令行工具可以通过该端口访问 SSH 服务器可达的多个地址:
ssh -fNT \
  -o ExitOnForwardFailure=yes \
  -D 127.0.0.1:1080 \
  ops@bastion.example.com

ss -lnt | grep '127.0.0.1:1080'
预期输出:
LISTEN 0 128 127.0.0.1:1080 0.0.0.0:*应用侧应优先使用 socks5h://127.0.0.1:1080,其中 h 表示域名也交给代理端解析,可避免本地 DNS 泄漏。动态转发不是全局 VPN,只有显式配置了 SOCKS 代理的流量才会经过隧道。
验证与安全边界
验证时先看本地或远端端口是否监听,再检查目标服务能否由 SSH 服务器访问,最后确认应用是否连接了正确入口。隧道失效通常来自本地端口占用、SSH 认证失败、目标地址写错、服务端禁止转发,或中间防火墙阻断。
不要把监听地址从 127.0.0.1 随意改为 0.0.0.0。后者会允许同网段甚至公网主机使用你的转发端口。长期运行时还应使用专用账号、密钥权限、AllowTcpForwarding 限制、连接保活和进程托管,并为隧道建立明确的停止与审计机制。