
计算机网络 / 系统课时
理解 HTTP 代理
理解 HTTP 代理
本课解决三个最容易混淆的问题:谁主动使用代理、代理位于链路哪一侧,以及 HTTPS 经过代理时代理究竟能看到什么。学完后,你能根据请求行、连接方向和证书表现判断正向代理、反向代理与 HTTP CONNECT 隧道。
学习目标
- 区分正向代理、反向代理和透明代理的链路位置
- 说明普通 HTTP 转发与 CONNECT 隧道的差异
- 使用
curl验证请求是否经过指定代理
代理站在链路的哪一侧
正向代理由客户端主动选择,代表客户端访问外部服务。企业上网网关、开发调试代理和跨网络访问工具都属于这一类。目标服务器通常只看到代理的出口地址,不直接看到客户端连接地址。
反向代理由服务端部署,代表一组后端接收请求。客户端访问统一域名,通常不知道请求最终落到哪台应用服务器。负载均衡、TLS 终止、缓存、限流和灰度发布经常由反向代理完成。
透明代理仍位于客户端到服务器的链路中,但客户端可能没有显式配置。它通常依赖网关重定向或网络设备截获流量,因此排查时不能只检查浏览器代理设置。
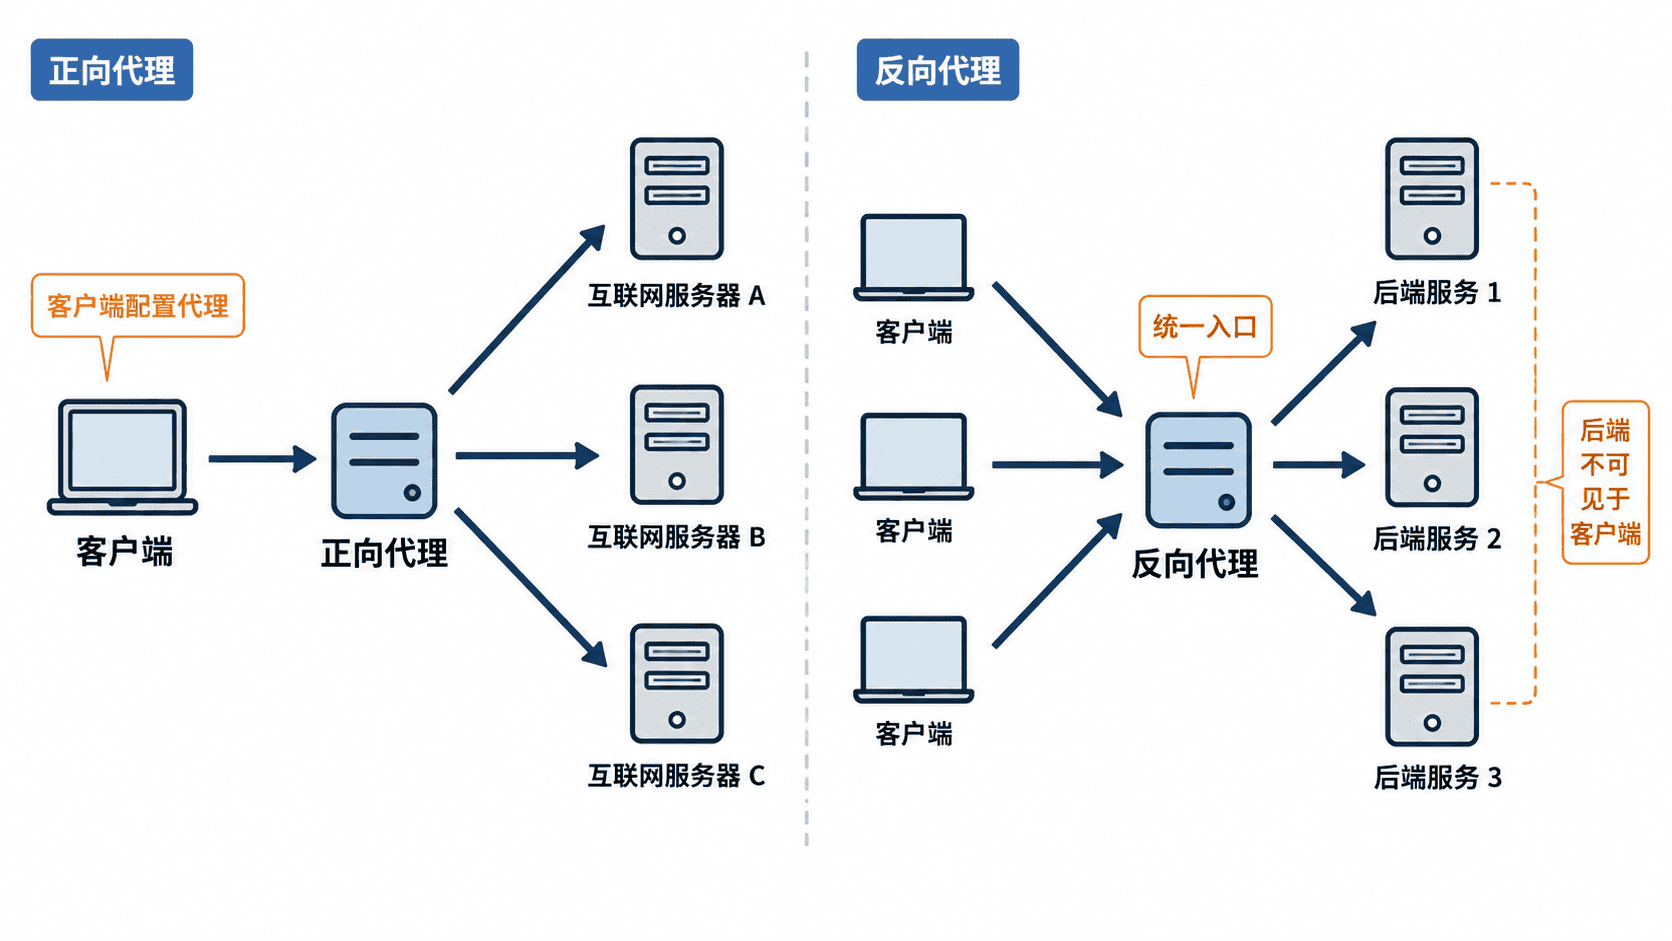
选择代理时先看它代表谁:控制客户端出口、记录访问或复用缓存时使用正向代理;保护后端、统一入口或分发流量时使用反向代理。两者可以同时存在,一次请求可能先经过企业正向代理,再到目标站点的反向代理。
HTTP 转发与 CONNECT 隧道
客户端直连源站时,请求行通常使用 origin-form,例如 GET /index.html HTTP/1.1。通过传统 HTTP 正向代理访问明文站点时,请求行常使用 absolute-form,将完整 URL 交给代理,例如 GET http://example.com/index.html HTTP/1.1。
代理会重新建立到目标服务器的连接,因此链路被分成“客户端到代理”和“代理到服务器”两段。Connection 等逐跳字段不应被原样转发;客户端地址如需传递,通常由受信任的反向代理写入 Forwarded 或 X-Forwarded-For。应用不能无条件信任外部请求携带的这些字段,否则攻击者可以伪造来源地址。
HTTPS 正向代理通常先收到 CONNECT example.com:443 HTTP/1.1。代理连接目标主机成功后返回 200 Connection Established,随后只在两端之间转发字节。TLS 握手发生在客户端与目标站点之间,普通隧道代理能看到目标主机、端口、连接时长和流量大小,但不能直接读取加密后的 HTTP 内容。
若代理安装受信任证书并分别与客户端、服务器建立 TLS,这已不是单纯 CONNECT 转发,而是 TLS 检查或中间人解密。此时客户端看到的证书签发者会变化,代理可以读取和修改应用层数据,因此必须有明确授权和严格的证书管理。
验证代理并按顺序排查
下面假设本机已有 HTTP 代理监听在 3128。命令通过该代理访问 HTTPS 站点,并筛选握手关键行;实际代理端口可能不同,可修改环境变量。
PROXY_PORT="${PROXY_PORT:-3128}"
curl -v -x "http://127.0.0.1:${PROXY_PORT}" \
  "https://example.com/" \
  -o /dev/null 2>&1 | grep -E "CONNECT|200 Connection|HTTP/"
预期输出
> CONNECT example.com:443 HTTP/1.1
< HTTP/1.1 200 Connection established
< HTTP/<VERSION> 200
最后一行的 HTTP 版本可能是 1.1、2 或其他协商结果。若没有出现 CONNECT,先确认 URL 是否为 HTTPS;若连接代理失败,则检查监听地址、端口、防火墙和认证参数。
排查应遵循真实连接顺序:客户端能否连接代理、代理能否解析并连接目标、认证是否成功、CONNECT 是否建立、TLS 证书是否符合预期、应用层是否返回正常状态。不要一看到 502 就只查后端,也不要把代理返回的认证错误误判为目标服务器故障。