
计算机网络 / 系统课时
理解防火墙访问控制
理解防火墙访问控制
防火墙规则的结果取决于数据包方向、连接状态、匹配条件和规则顺序。本课通过一条完整判断链说明入站与出站、有状态与无状态过滤的差异,并用安全的语法检查示例验证规则设计。
学习目标
- 区分入站、出站和转发流量的控制位置
- 理解无状态匹配与连接跟踪的差异
- 判断规则顺序、默认策略和终止动作的影响
先确定数据包属于哪个方向
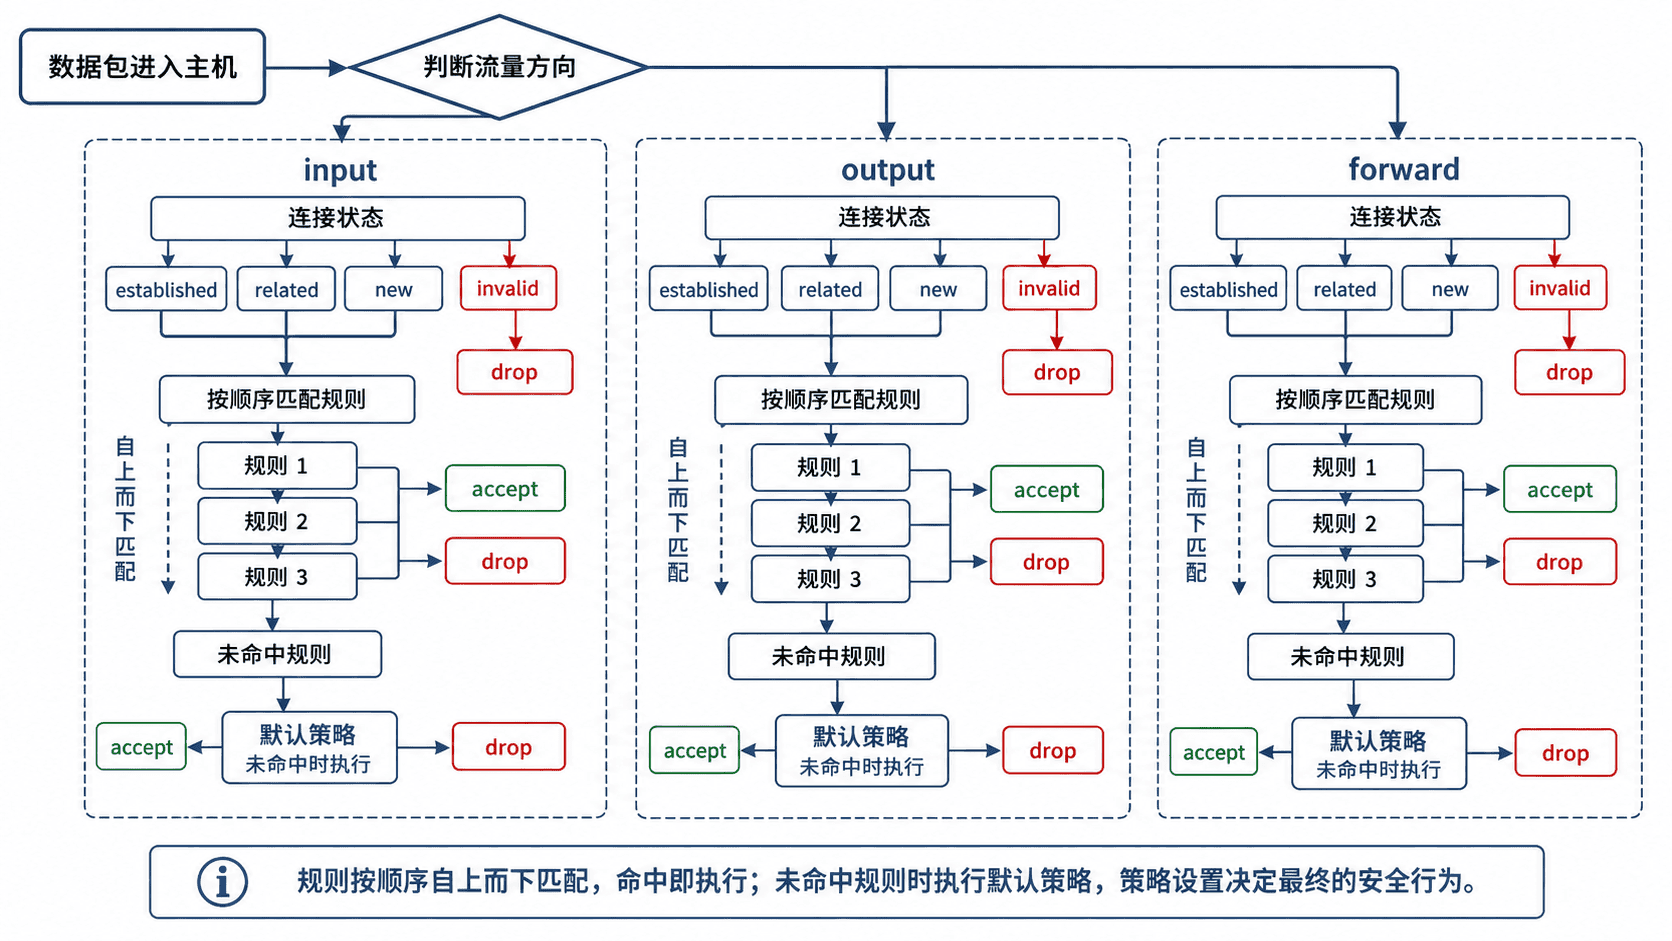
主机防火墙通常把流量分为三类:发往本机服务的是入站流量,由本机程序发出的是出站流量,经过本机路由转发到其他设备的是转发流量。方向判断错误,会导致规则写对了条件却放在错误的链中。
| 流量 | 典型场景 | 主要控制目标 |
|---|---|---|
| 入站 | 客户端访问本机 SSH、HTTPS | 限制谁能访问本机服务 |
| 出站 | 本机程序访问 DNS、API、仓库 | 限制本机能连接到哪里 |
| 转发 | 网关在两个网段间路由 | 控制穿过本机的流量 |
无状态与有状态过滤的差异
无状态过滤只查看当前数据包,例如源地址、目标地址、协议和端口。它不知道这个包是否属于已经建立的连接,因此双向通信常常需要分别编写请求和响应规则。
有状态防火墙会使用连接跟踪记录会话,并把数据包归为 new、established、related 或 invalid。典型做法是先允许已建立及相关连接的返回流量,再对新连接设置更严格的来源和端口条件。
连接跟踪提高了规则表达能力,但不是身份认证。一个被允许建立 TCP 连接的来源,仍需通过 SSH 密钥、TLS 证书或应用登录等上层校验。
规则顺序决定最终结果
多数防火墙链按自上而下顺序匹配。数据包遇到 accept、drop 或 reject 等终止动作后,后续规则通常不再执行。因此,“先拒绝全部,再允许特定来源”会使允许规则永远无法命中。
一个常见且容易审计的入站顺序是:先允许已建立连接,再允许回环流量,然后开放必要的新连接,最后由默认拒绝策略处理其余数据包。记录日志的规则应配合限速,否则扫描或故障流量可能产生大量日志。
用 nftables 检查规则结构
下面的示例创建临时规则文件,并使用 --check 只做语法和结构校验,不会把规则应用到系统。示例允许已建立连接、回环流量、管理网段的 SSH,以及所有来源的 HTTPS,其余入站流量由默认策略拒绝。
cat > /tmp/anystack-firewall.nft <<'EOF'
table inet anystack_demo {
    chain input {
        type filter hook input priority 0; policy drop;

        ct state established,related accept
        iifname "lo" accept
        ip saddr 10.10.0.0/16 tcp dport 22 accept
        tcp dport 443 accept
    }
}
EOF

sudo nft --check --file /tmp/anystack-firewall.nft
echo "exit=$?"
预期输出:
exit=0退出码 0 只说明语法和引用关系可被解析,并不表示业务一定可访问。正式应用前还要确认管理来源网段、IPv4/IPv6 覆盖、现有规则合并方式,以及变更后的回滚通道。
远程维护时直接应用
policy drop可能立即中断当前 SSH 会话。应先准备控制台或带外登录,显式放行当前管理来源,并使用定时回滚或事务化变更流程。
验证规则是否真正符合预期
上线后的验证应从“规则存在”升级为“数据包按预期命中”。至少从允许来源和禁止来源各测试一次目标端口,同时观察规则计数器、连接跟踪状态和应用日志。
若允许来源也被拒绝,依次检查规则是否位于正确方向、是否被更早的拒绝规则截获、源地址是否经过 NAT 改写、服务是否真的监听目标地址。若禁止来源仍能访问,则继续检查其他防火墙层、并行规则集和 IPv6 路径。