
计算机网络 / 系统课时
理解邮件安全认证
理解邮件安全认证
SPF、DKIM 和 DMARC 共同回答“这封邮件是否有权代表某个域名发送”。本课将梳理三者各自验证什么、DNS 记录放在哪里,以及 DMARC 如何利用域名对齐把独立验证结果组合成可执行策略。
学习目标
- 区分 SPF、DKIM 和 DMARC 的验证对象
- 理解三类 DNS TXT 记录的发布位置
- 能够判断一封邮件是否满足 DMARC 对齐要求
三种机制分别验证什么
SPF 检查投递邮件的服务器 IP 是否被信封发件人域名授权。它主要关联 SMTP 会话中的 MAIL FROM,而不是用户界面看到的 From 首部,因此转发邮件时容易因出口 IP 改变而失败。
DKIM 由发送方使用私钥对选定首部和正文摘要签名,接收方再到 DNS 查询公钥。签名中的 d= 指定签名域名,s= 指定 selector,因此公钥记录位于 selector._domainkey.<域名>。
DMARC 不重新验证内容,而是读取 SPF 和 DKIM 的结果,并检查它们是否与可见 From 域名“对齐”。只要 SPF 或 DKIM 至少有一项通过且对齐,DMARC 就可以通过;否则按域名发布的策略执行监控、隔离或拒收。
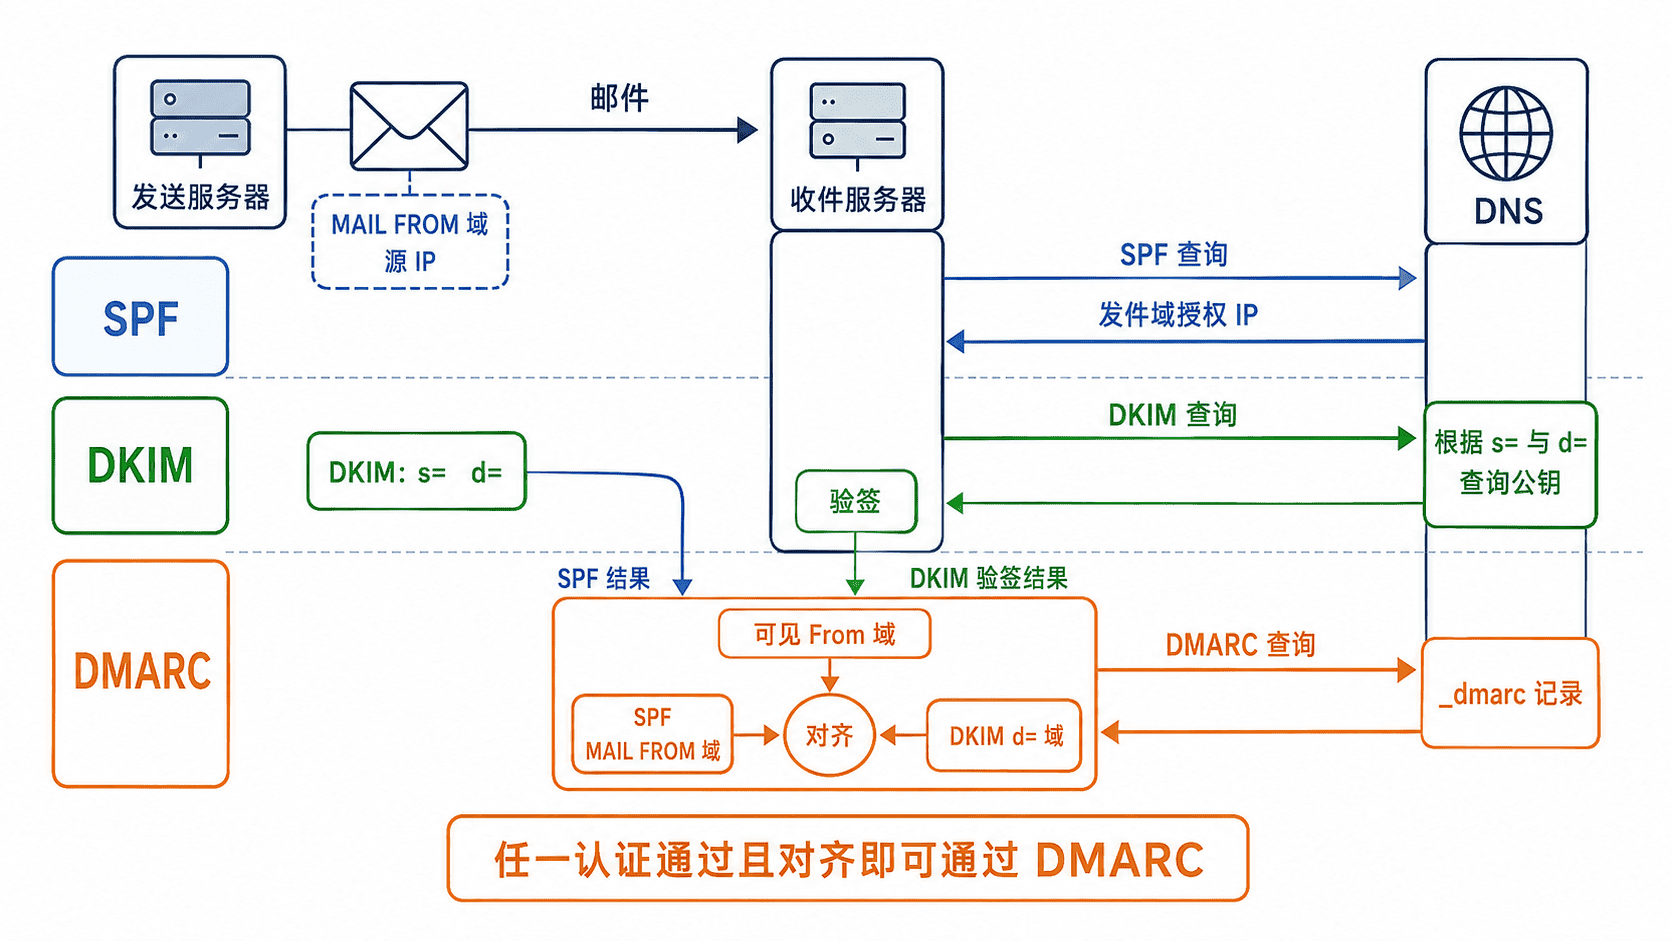
DNS 记录放在哪里
下面是一组教学用记录。203.0.113.10 属于文档示例地址,DKIM 公钥也只是占位内容,部署时必须替换为邮件服务生成的真实值。
example.com. 300 IN TXT "v=spf1 ip4:203.0.113.10 include:_spf.mail.example -all"

mail2026._domainkey.example.com. 300 IN TXT "v=DKIM1; k=rsa; p=<PUBLIC_KEY>"

_dmarc.example.com. 300 IN TXT "v=DMARC1; p=quarantine; rua=mailto:dmarc@example.com; adkim=s; aspf=s"
生效行为如下:SPF 允许指定 IP 和被 include 的服务代表域名发送;DKIM 使用 mail2026 selector 发布 RSA 公钥;DMARC 要求严格对齐,并建议接收方把失败邮件放入隔离区。rua 用于接收聚合报告,不应填写无法处理大量报告的个人邮箱。
本地检查记录语法与对齐
下面的 Python 示例不访问网络,而是检查三条记录的版本标识,并模拟一次 DMARC 对齐判断。实际部署还需要使用 DNS 查询工具确认记录已经公开可见。
from dataclasses import dataclass

@dataclass
class AuthResult:
    passed: bool
    domain: str

def aligned(auth_domain: str, from_domain: str, strict: bool) -> bool:
    if strict:
        return auth_domain.lower() == from_domain.lower()
    return (
        auth_domain.lower() == from_domain.lower()
        or auth_domain.lower().endswith("." + from_domain.lower())
    )

spf_record = "v=spf1 ip4:203.0.113.10 -all"
dkim_record = "v=DKIM1; k=rsa; p=PUBLICKEY"
dmarc_record = "v=DMARC1; p=quarantine; adkim=s; aspf=s"

from_domain = "example.com"
spf = AuthResult(True, "bounce.example.com")
dkim = AuthResult(True, "example.com")

assert spf_record.startswith("v=spf1")
assert dkim_record.startswith("v=DKIM1")
assert dmarc_record.startswith("v=DMARC1")

spf_aligned = spf.passed and aligned(spf.domain, from_domain, strict=True)
dkim_aligned = dkim.passed and aligned(dkim.domain, from_domain, strict=True)
dmarc_passed = spf_aligned or dkim_aligned

print("SPF aligned:", spf_aligned)
print("DKIM aligned:", dkim_aligned)
print("DMARC passed:", dmarc_passed)
预期输出:
SPF aligned: False
DKIM aligned: True
DMARC passed: True
这个结果说明 SPF 即使验证通过,也可能因严格模式下域名不完全一致而无法帮助 DMARC;DKIM 的 d=example.com 与可见发件域完全一致,因此 DMARC 仍然通过。
部署时的安全顺序
新域名不宜直接把 DMARC 设置为 p=reject。更稳妥的路径是先发布 SPF 与 DKIM,再使用 p=none 收集报告,确认所有合法发信源都能通过并对齐,随后逐步切换到 quarantine,最后才考虑 reject。
SPF 记录应保持单条,并注意 DNS 查询次数限制;DKIM 私钥只保存在发送系统,DNS 中只能发布公钥;DMARC 报告中的失败不一定都是攻击,也可能暴露转发、第三方通知服务或历史系统未纳入认证。