
计算机网络 / 系统课时
认识 TCP 攻击现象
认识 TCP 攻击现象
本课帮助你从连接状态、抓包信号和资源指标识别三类常见 TCP 异常:SYN Flood、RST 注入与连接资源耗尽,并给出不依赖单一参数的分层防护思路。
学习目标
- 说明三类 TCP 攻击分别破坏了连接建立、连接保持或资源分配的哪个环节
- 根据
SYN_RECV、ESTABLISHED、TIME_WAIT和 RST 报文判断异常方向 - 选择边缘清洗、主机限制、超时控制和容量保护等对应措施
从正常连接看异常
正常 TCP 连接需要完成三次握手,服务端在收到 SYN 后会暂存半连接状态,握手完成后再为会话分配更多资源。攻击者只要让某个阶段的请求量、状态数量或资源占用失去平衡,就可能使正常用户无法建立或维持连接。
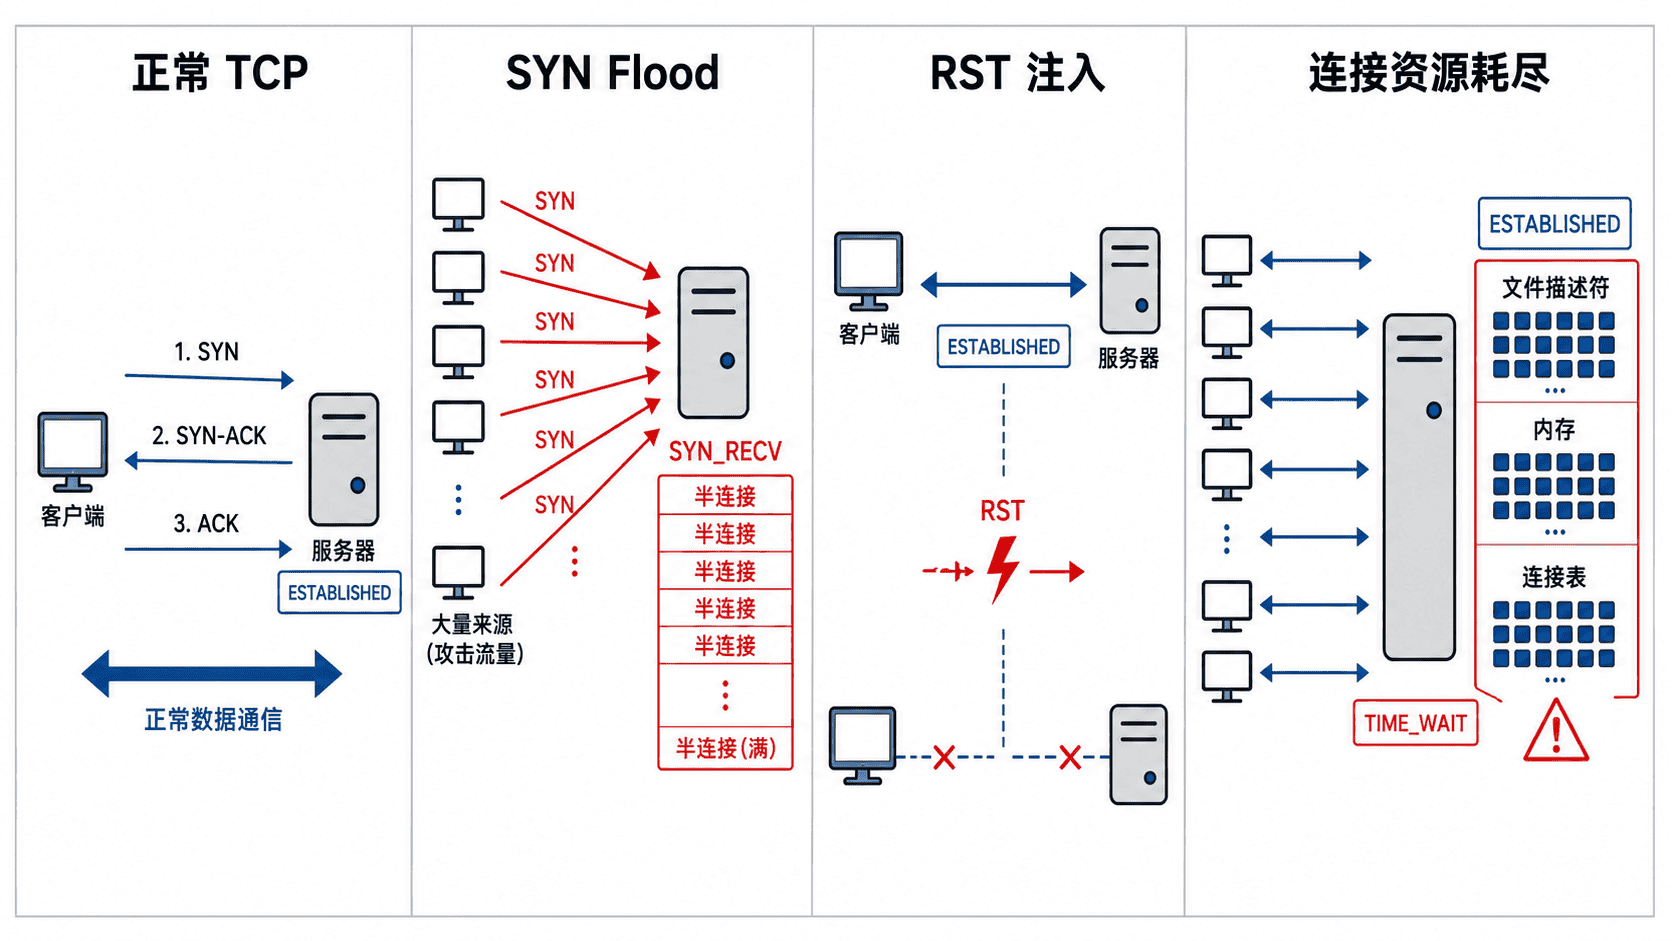
SYN Flood 主要打击半连接队列。攻击者持续发送 SYN,却不完成握手,或伪造源地址使响应无法返回,最终导致新连接排队、超时甚至被丢弃。
RST 注入针对已经建立的连接。伪造报文只有在源目地址、端口和序列号等条件被接收时才会生效,因此常见于攻击者位于通信路径上、能够观察流量,或实现存在序列号校验缺陷的场景。
连接资源耗尽更宽泛。攻击者可能建立大量真实连接后长期空闲、缓慢发送数据,或制造大量短连接,使文件描述符、内存、连接跟踪表、应用线程池和反向代理连接池达到上限。
三类现象怎么区分
| 现象 | 主要观测信号 | 典型影响 | 容易误判为 |
|---|---|---|---|
| SYN Flood | SYN_RECV 快速增长,完整握手比例下降 |
新连接超时或被拒绝 | 突发正常流量、上游链路丢包 |
| RST 注入 | 已建立会话突然断开,抓包出现异常 RST | 下载、长连接或会话被中断 | 应用主动关闭、负载均衡超时 |
| 资源耗尽 | ESTABLISHED、TIME_WAIT、文件描述符或内存逼近上限 |
服务变慢、拒绝连接或进程崩溃 | 容量不足、连接泄漏 |
单个指标不能直接证明攻击。例如 TIME_WAIT 多可能只是短连接业务增长,RST 也可能由应用主动关闭。判断时要把连接状态、来源分布、请求成功率、系统资源和抓包结果放在同一时间窗口内对照。
现场观察与判断
下面的命令只读取连接状态,适合在 Linux 主机上快速确认半连接和总体 TCP 压力。执行结果应结合业务基线判断,不能仅凭数量高就认定遭受攻击。
ss -ant state syn-recv
ss -s
预期输出:
Recv-Q Send-Q Local Address:Port Peer Address:Port
0      0      0.0.0.0:443      198.51.100.24:<PORT>
...
TCP:   <ID> (estab <ID>, closed <ID>, orphaned <ID>, timewait <ID>)
<PORT> 和 <ID> 会随现场变化。若 SYN_RECV 在短时间持续攀升,同时正常握手成功率下降,应继续按来源地址、目标端口和入口链路分析。若主要是 ESTABLISHED 或文件描述符接近上限,则应转向连接生命周期和应用资源检查。
防护思路
SYN Flood 优先在入口侧处理,因为主机资源通常晚于网络带宽被压满。可结合运营商或云清洗、反向代理、SYN Cookie、合理的半连接队列和按来源速率限制。只增大队列会延后失败时间,不能替代流量治理。
RST 注入应通过可信链路、VPN 或 IPsec、反欺骗过滤和异常报文监控降低风险。TLS 能防止应用数据被伪造,但不能阻止 TCP 层 RST 直接终止连接,因此不能把“启用 HTTPS”当作唯一防护。
连接资源耗尽需要同时限制连接总数、单来源并发、空闲时间和慢速请求,并为文件描述符、连接跟踪表、线程池和内存设置容量告警。调大系统上限前必须先确认应用不存在连接泄漏,否则更大的上限只会放大故障影响。