
计算机网络 / 系统课时
认识 CoAP 协议
认识 CoAP 协议
CoAP 面向低功耗、低带宽和资源受限设备,保留了类似 HTTP 的资源访问方式,却运行在 UDP 之上。掌握请求响应、消息类型和资源路径后,你就能读懂一条基本 CoAP 交互并判断它与 HTTP 的关键差异。
学习目标
- 识别 CoAP 的请求方法、响应码和资源路径
- 区分 CON、NON、ACK、RST 四种消息类型
- 理解 UDP 传输带来的轻量优势与可靠性边界
请求响应与资源模型
CoAP 把设备能力抽象为资源,例如 coap://sensor.local/temperature。客户端使用 GET、POST、PUT、DELETE 操作资源,服务器返回形如 2.05 Content、4.04 Not Found 的响应码。它的思路接近 HTTP,但报文采用紧凑二进制格式,头部最小只有 4 字节。
资源路径不会以一整段字符串直接放入固定头部,而是拆成多个 Uri-Path 选项。例如 /sensors/room1 会编码为两个选项:sensors 和 room1。这种设计便于在小报文中携带可扩展元数据。
四种消息类型如何协作
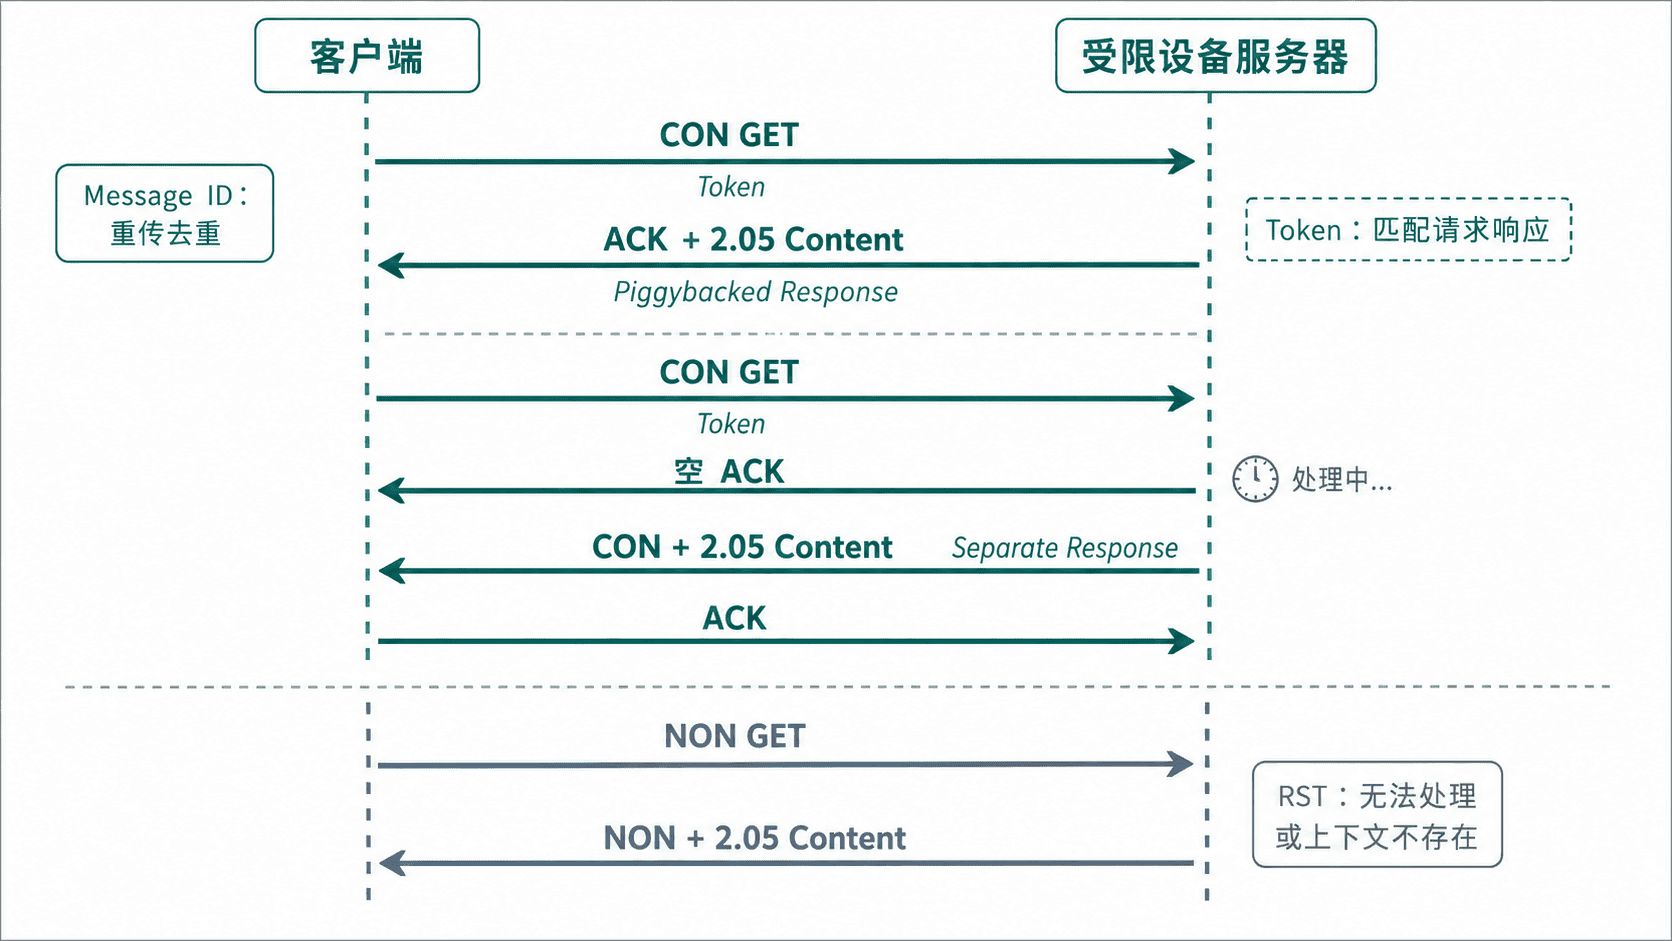
CON 表示 Confirmable,需要对端返回 ACK;若超时未确认,发送方会按退避策略重传。NON 表示 Non-confirmable,不要求确认,适合高频且允许少量丢失的数据。ACK 用于确认一个 CON,既可以只确认,也可以顺带携带响应。RST 表示对端收到报文,但无法按当前上下文处理。
CoAP 同时使用 Message ID 和 Token。Message ID 主要服务于 UDP 层面的确认、重传和重复检测;Token 由客户端选择,用于把响应对应回原请求。两者职责不同,不能互相替代。
解析一个最小 CoAP 请求
下面的 Python 程序构造并解析一个最小 Confirmable GET 报文。首字节包含版本、类型和 Token 长度,第二字节是方法码,随后是 Message ID。示例没有携带 Token、选项和负载,因此适合观察固定头部。
from dataclasses import dataclass

@dataclass(frozen=True)
class CoapHeader:
    version: int
    msg_type: int
    token_length: int
    code: int
    message_id: int

def parse_header(packet: bytes) -> CoapHeader:
    if len(packet) < 4:
        raise ValueError("CoAP 报文至少需要 4 字节")
    first = packet[0]
    return CoapHeader(
        version=(first >> 6) & 0b11,
        msg_type=(first >> 4) & 0b11,
        token_length=first & 0b1111,
        code=packet[1],
        message_id=int.from_bytes(packet[2:4], "big"),
    )

# 0x40 = Version 1、CON、Token Length 0;0x01 = GET
packet = bytes([0x40, 0x01, 0x12, 0x34])
header = parse_header(packet)

print(f"version={header.version}")
print(f"type={header.msg_type}")
print(f"token_length={header.token_length}")
print(f"code=0.{header.code:02d} GET")
print(f"message_id=0x{header.message_id:04X}")
预期输出
version=1
type=0
token_length=0
code=0.01 GET
message_id=0x1234
在 CoAP 中,类型值 0 代表 CON,方法码 0.01 代表 GET。真实报文还可能继续携带 Token、Uri-Path、Content-Format、Observe 等选项,以及由 0xFF 标记开始的负载。
UDP 带来的优势与边界
UDP 不需要建立 TCP 连接,因此握手少、头部小,适合电池供电设备、低速无线链路和大量短请求。CoAP 在应用层补充了确认、重传、重复检测和分块传输,但这些能力按需启用,不会让每条消息都承担同样成本。
代价是应用必须更认真地处理丢包、乱序、重复、MTU 和 NAT 映射超时。需要保密与身份认证时,通常结合 DTLS,或在支持的环境中使用 OSCORE 保护消息内容。不能因为 CoAP 接口看起来像 HTTP,就假设代理、缓存和安全机制完全相同。
易混淆点
CON 只表示消息需要确认,不等于请求一定成功;ACK 只确认报文已被接收,也可能携带错误响应。NON 不保证送达,但服务器仍可正常返回 NON 响应。响应是“捎带”还是“分离”取决于服务器能否及时完成处理,而不是由请求方法决定。