
计算机网络 / 系统课时
认识 OSI 七层模型
认识 OSI 七层模型
OSI 七层模型把复杂网络通信拆成七类职责,使开发、设备实现和故障排查能够围绕明确边界展开。本课将说明各层解决的问题、常见数据单位与协议,并把七层模型映射到实际使用更广泛的 TCP/IP 模型。
学习目标
- 说出 OSI 七层模型从应用层到物理层的顺序和职责
- 区分数据、段、数据包、帧和比特等数据单位
- 使用分层思路判断网络故障大致位于哪一层
七层分别解决什么问题
OSI 模型从上到下依次为应用层、表示层、会话层、传输层、网络层、数据链路层和物理层。上层更接近用户与应用,下层更接近网络设备和传输介质。每层向上一层提供能力,同时把具体实现细节隐藏在本层内部。
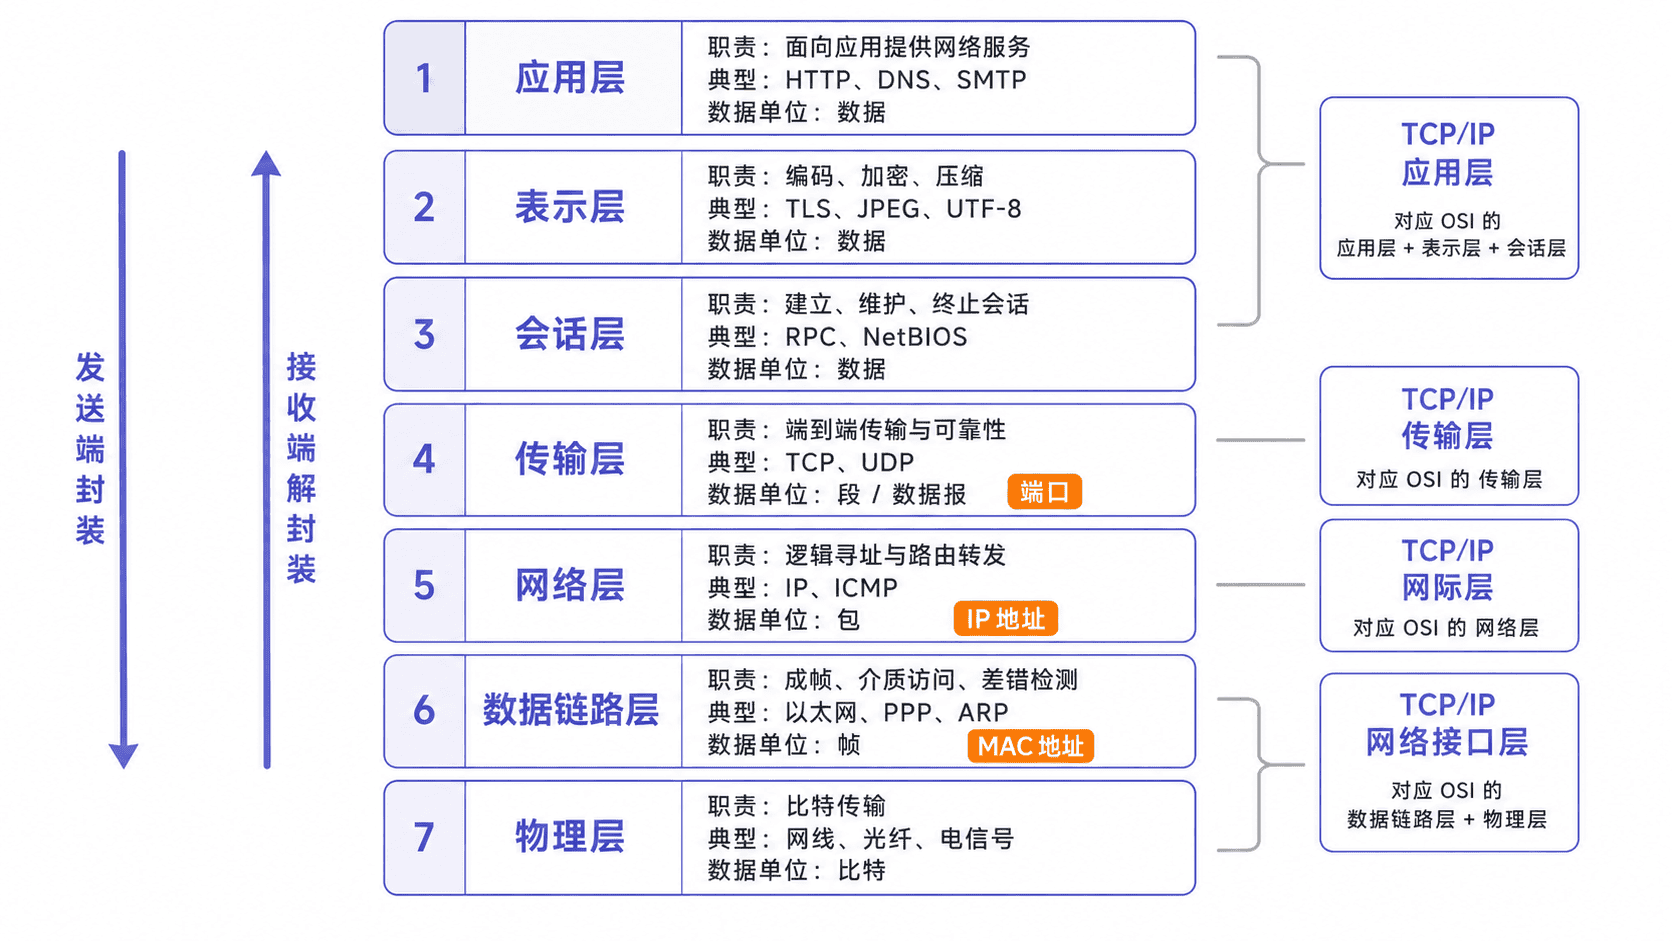
| 层级 | 核心职责 | 常见协议或技术 | 常用数据单位 |
|---|---|---|---|
| 7 应用层 | 为应用程序提供网络服务 | HTTP、DNS、SMTP | 数据 |
| 6 表示层 | 编码转换、压缩与加密表示 | UTF-8、JPEG、TLS 的表示功能 | 数据 |
| 5 会话层 | 建立、维护和恢复会话 | RPC、会话管理机制 | 数据 |
| 4 传输层 | 端到端传输、端口复用与可靠性控制 | TCP、UDP | 段或数据报 |
| 3 网络层 | 跨网络寻址与路由选择 | IP、ICMP | 数据包 |
| 2 数据链路层 | 同一链路内成帧、介质访问和差错检测 | Ethernet、IEEE 802.11 | 帧 |
| 1 物理层 | 传输原始电、光或无线信号 | 双绞线、光纤、无线电 | 比特 |
表示层和会话层在现代协议栈中通常不会作为独立软件模块出现,其功能常被应用层协议、运行库或安全组件吸收。因此,OSI 模型更适合用于理解职责边界,而不是要求每个系统都具有七个可单独观察的程序组件。
封装与解封装如何发生
发送数据时,上层把内容交给下一层。传输层加入源端口、目标端口及可靠性控制信息;网络层加入源 IP、目标 IP 等寻址信息;数据链路层根据当前链路加入帧头和帧尾;物理层最终把比特转换成可传输的信号。这个逐层增加控制信息的过程称为封装。
接收端执行相反过程。每一层读取属于自己的控制信息,完成校验、重组或分发,再把有效载荷交给上一层。例如网络层确认数据包应交给本机,传输层根据目标端口找到服务器进程,应用层最后按照 HTTP、DNS 等协议解释内容。
中间设备通常只处理完成转发所需的层级。二层交换机主要查看数据链路层信息,路由器主要处理网络层地址,而服务器应用才会解释应用层请求。实际设备可能具有更复杂的能力,但分层模型仍能帮助判断其核心职责。
OSI 与 TCP/IP 模型的关系
互联网工程实践通常使用更精简的 TCP/IP 模型。它不是简单删除三层,而是把相近职责合并:OSI 的应用层、表示层和会话层合并为应用层;传输层和网络层分别对应 TCP/IP 的传输层与网际层;数据链路层和物理层合并为网络接入层。
| OSI 层级 | TCP/IP 层级 | 常见内容 |
|---|---|---|
| 应用层、表示层、会话层 | 应用层 | HTTP、DNS、TLS、数据编码与会话逻辑 |
| 传输层 | 传输层 | TCP、UDP、端口 |
| 网络层 | 网际层 | IP、ICMP、路由 |
| 数据链路层、物理层 | 网络接入层 | Ethernet、Wi-Fi、网卡与传输介质 |
阅读协议文档时,应先确认文档采用哪一种模型。把 HTTP 称为七层协议、把 TCP 称为四层协议,是按照 OSI 层号进行的工程化表达;它不代表数据只经过某一层,也不表示所有功能都严格局限于单层。
用分层模型定位故障
分层排查的核心是先确定哪一层仍然正常。网线断开、无线信号不可用或网卡未连接,通常属于物理层问题;同一局域网内帧无法正确传递,可能涉及数据链路层;目标 IP 不可达或路由错误,重点检查网络层。
能够连接 IP 但 TCP 端口拒绝访问时,应检查传输层和服务器监听状态。TCP 已连接但域名无法解析,问题可能在 DNS;已经获得 HTTP 状态码但页面内容错误,则基础传输大多正常,应继续检查应用层协议、身份认证或业务逻辑。
分层不是要求机械地从第一层检查到第七层。已知现象越明确,越可以直接缩小范围。例如“能 ping 通但无法访问 443 端口”说明物理链路和基本 IP 路由大概率可用,下一步应重点检查端口监听、防火墙和 TLS 服务配置。