
计算机网络 / 系统课时
识别协议暴露面
识别协议暴露面
协议暴露面不是“开了几个端口”这么简单,而是监听范围、网络可达性、协议版本与允许来源共同形成的攻击入口。本课将用本机监听与外部探测两组证据,完成一次可复查的暴露面清单。
学习目标
- 根据监听地址判断服务仅本机、内网或全网暴露
- 结合端口、协议版本和访问来源评估风险
- 按优先级收敛不必要的网络入口
用四个维度描述暴露面
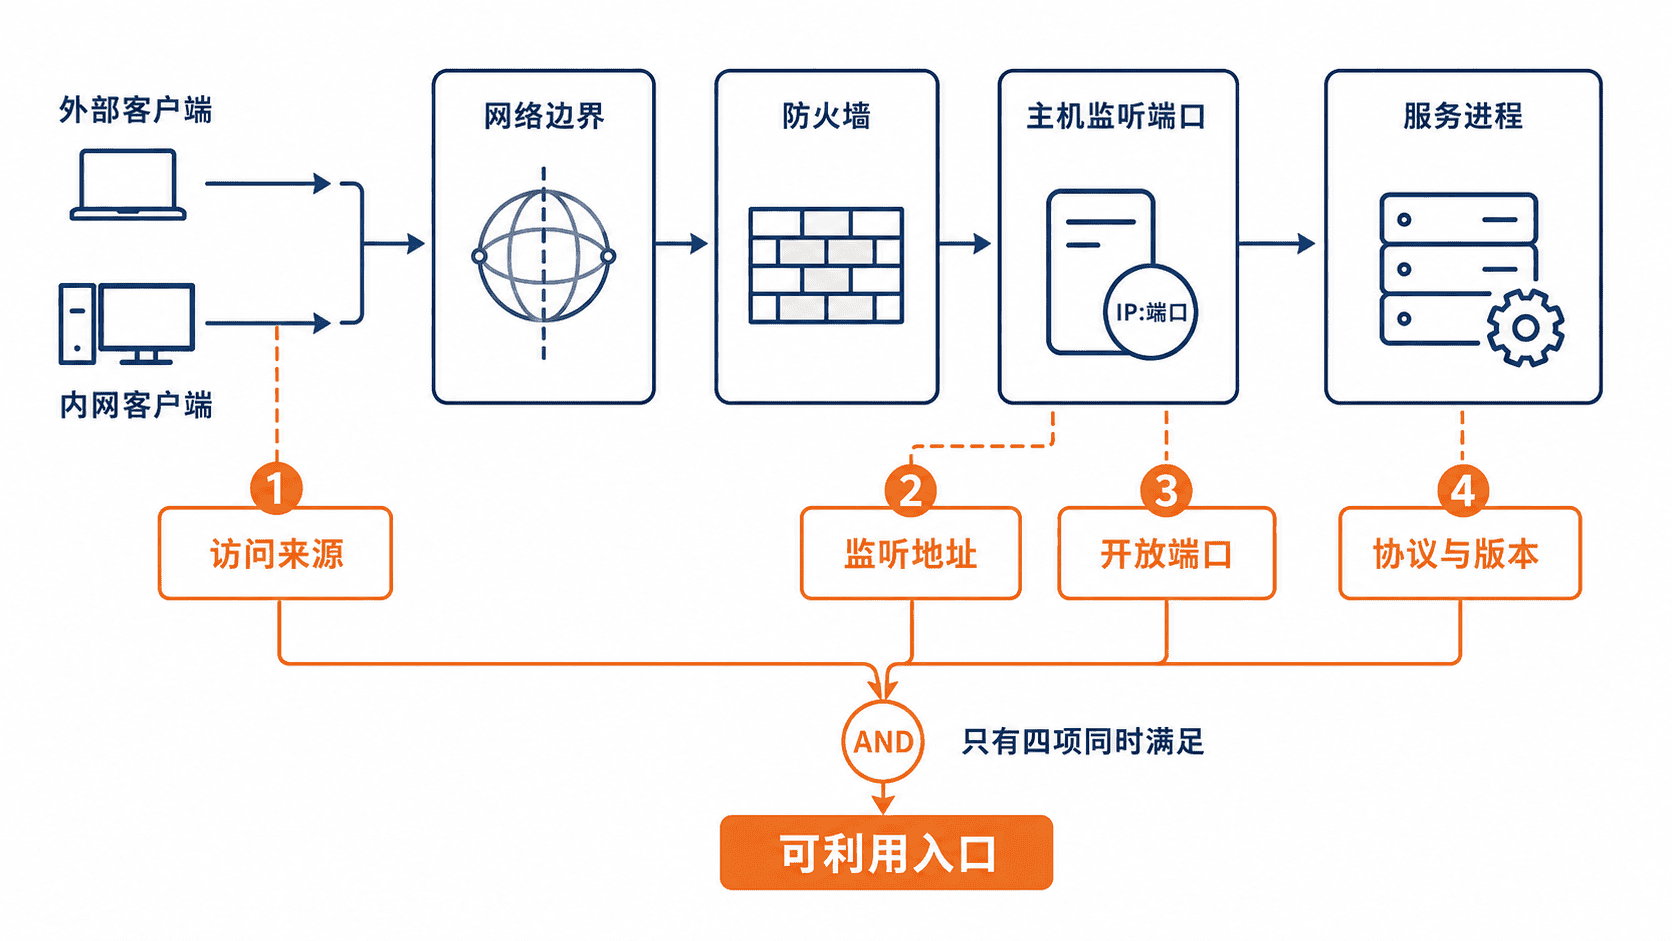
一个服务是否构成真实攻击面,应同时检查四项:它监听在哪里、网络是否能到达、对外提供什么协议及版本、哪些来源能够访问。只看其中一项,容易产生误判。
| 维度 | 关键问题 | 高风险信号 |
|---|---|---|
| 监听地址 | 服务绑定在哪个地址 | 0.0.0.0、[::] |
| 开放端口 | 边界设备是否放行 | 公网可达且无业务必要 |
| 协议版本 | 是否存在过旧实现 | 停止维护、已知高危漏洞 |
| 访问来源 | 谁能发起连接 | 任意来源、无身份或网段限制 |
127.0.0.1 或 ::1 通常只允许本机访问;具体内网地址通常限制在某个网络范围;0.0.0.0 和 [::] 表示监听所有对应协议族的本地接口,但是否能从公网访问,还要继续检查路由、防火墙和云安全组。
先确认主机正在监听什么
在 Linux 主机上,先用 ss 获取监听地址、端口和进程。随后从一台经过授权的测试机使用 nmap 验证网络侧实际可达性;不要对未获授权的地址执行扫描。
bash
# 主机本地:查看 TCP/UDP 监听及关联进程
sudo ss -lntup

# 授权测试机:验证目标端口及服务版本
nmap -sV -Pn <TARGET_IP> -p 22,443
预期输出如下,实际进程号、地址和版本可能不同:
text
Netid State  Local Address:Port  Process
tcp   LISTEN 127.0.0.1:5432      users:(("postgres",pid=<ID>,fd=<ID>))
tcp   LISTEN 0.0.0.0:22          users:(("sshd",pid=<ID>,fd=<ID>))
tcp   LISTEN [::]:443             users:(("nginx",pid=<ID>,fd=<ID>))

PORT    STATE  SERVICE VERSION
22/tcp  open   ssh     OpenSSH <VERSION>
443/tcp open   https   nginx <VERSION>
这组结果说明:数据库只监听回环地址,默认不接受远程连接;SSH 监听所有 IPv4 接口;HTTPS 监听所有 IPv6 接口。nmap 能看到的端口才是从测试位置真实可达的入口,版本识别结果只能作为线索,还应与软件包清单和厂商公告交叉确认。
按风险而不是端口号排序
优先处理“公网可达、任意来源、无需业务、版本过旧”同时出现的服务。仅本机监听的管理接口通常风险较低,但仍需防止反向代理、容器端口映射或错误转发把它重新暴露出去。可用下面的顺序形成整改清单:
- 关闭没有业务用途的服务或端口。
- 将管理服务改为回环地址或专用管理网地址。
- 在主机防火墙、云安全组和边界防火墙中限制来源网段。
- 升级协议实现,关闭弱算法、匿名访问和默认账户。
- 从不同网络位置重新探测,确认入口已经消失或被限制。
避免三个常见误判
“监听所有接口”不等于“公网一定可达”,因为中间还可能有防火墙;“扫描不到端口”也不等于“服务不存在”,因为探测可能被丢弃或来源受限;“版本字符串较新”更不代表安全,发行版可能回移补丁,也可能隐藏真实版本。
因此,可靠结论应同时包含本机证据、网络侧证据、访问控制证据和版本维护状态,而不是只保存一张端口扫描截图。
按自己的节奏,确认真正理解。