
计算机网络 / 系统课时
排查端口无法访问
排查端口无法访问
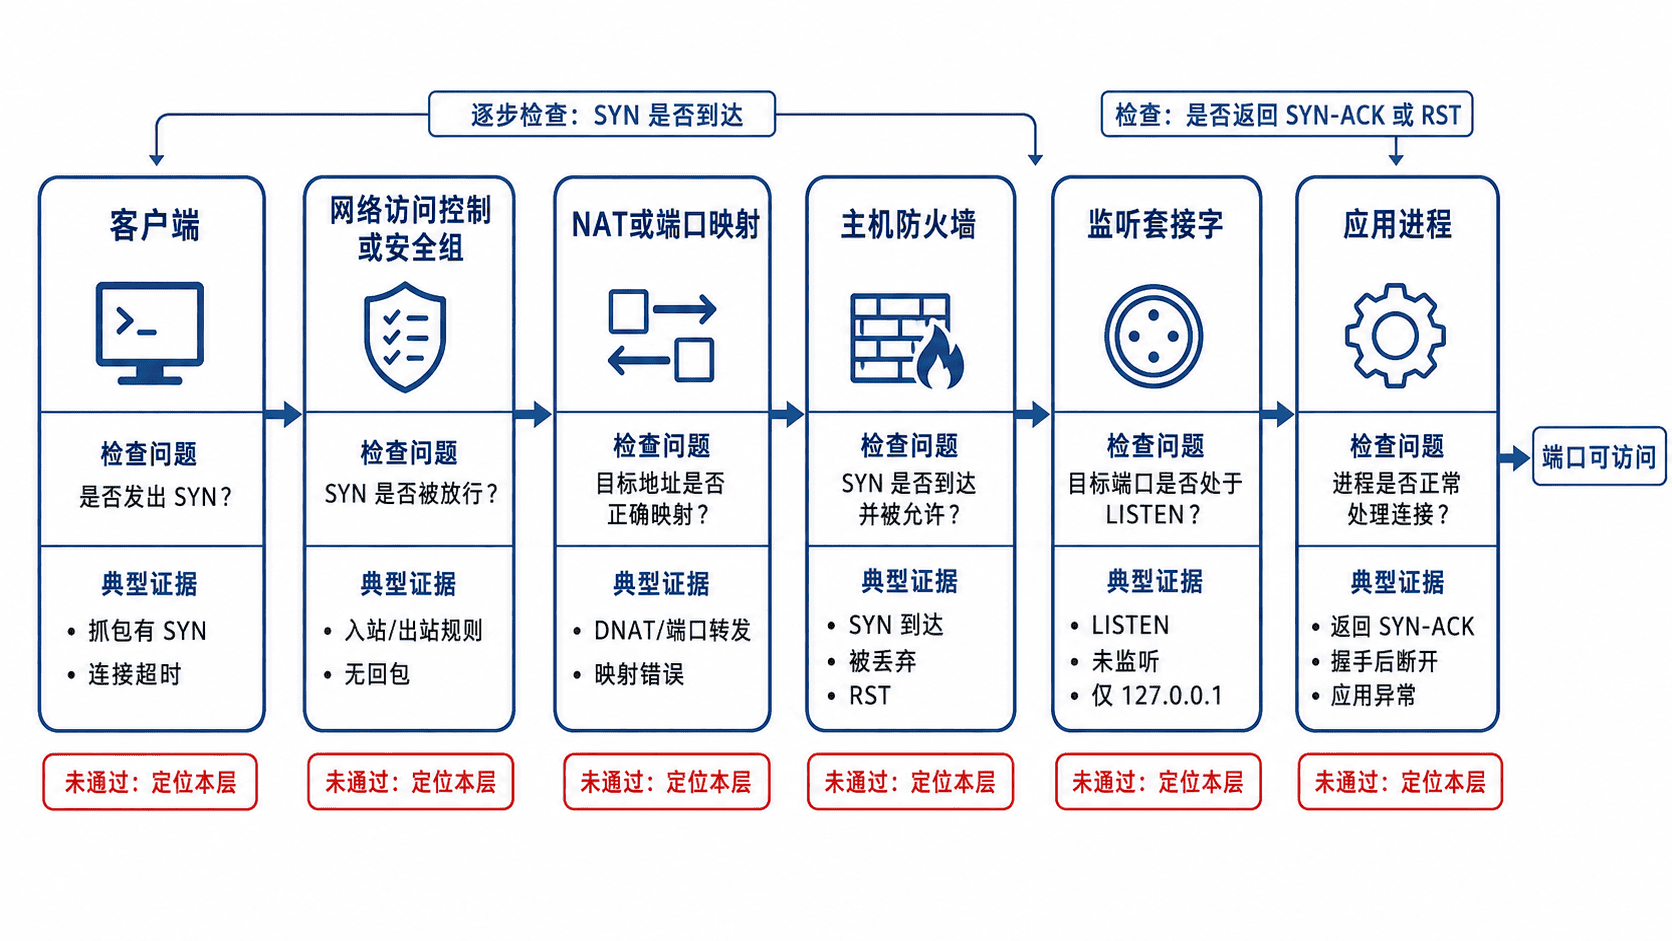
端口无法访问并不等于“防火墙拦截”。本课建立一条从进程监听、主机策略、网络访问控制、NAT 到 TCP 握手的证据链,帮助你判断数据包究竟在哪一层停止,并给出可验证的修复方法。
学习目标
- 判断服务是否真正监听在正确地址和端口
- 按主机、网络边界与 NAT 顺序缩小故障范围
- 根据 SYN、SYN-ACK、RST 的位置识别根因
先确认故障边界
先记录访问源、目标 IP、目标端口、协议和失败现象。超时通常表示报文被丢弃或返回路径异常;立即提示“连接被拒绝”通常表示目标主机返回了 RST,常见于端口未监听或策略主动拒绝。
还要区分“本机能访问、远程不能访问”和“本机也不能访问”。前者优先检查监听地址、防火墙和网络边界,后者优先检查服务进程、端口配置和应用启动日志。
检查服务监听
在服务器上先检查进程是否监听目标端口,再从回环地址发起本地请求。下面以 TCP 8080 端口为例,实际排查时替换 PORT。
PORT=8080
sudo ss -lntp | awk -v port=":$PORT" '$4 ~ port"$" {print}'
curl -sS -o /dev/null -w 'http_code=%{http_code}\n' "http://127.0.0.1:$PORT/"
预期输出
LISTEN 0 4096 0.0.0.0:8080 0.0.0.0:* users:(("<PROCESS>",pid=<ID>,fd=<ID>))
http_code=200
进程若只监听 127.0.0.1:8080,远程主机无法连接,应把应用监听地址改为业务网卡地址或 0.0.0.0,并确认暴露范围符合安全要求。没有任何监听结果时,应先修复应用启动失败、端口配置错误或进程退出问题,而不是继续调整网络策略。
检查主机与网络边界
监听正常后,检查主机防火墙是否允许来源网段访问目标端口。Linux 环境可查看当前 nftables 规则;使用 firewalld 的系统还应核对对应 zone。
sudo nft list ruleset
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --list-all
预期结果
规则集中应存在允许目标 TCP 端口的规则,且来源网段、接口和 zone 与实际流量一致。如果服务器位于云网络或数据中心,还要继续核对安全组、网络 ACL、边界防火墙和路由。入站规则允许端口并不代表一定可达,返回方向的临时端口、无状态 ACL 和不对称路由同样可能导致超时。
用 TCP 握手定位丢包点
在服务器抓取目标端口的握手报文,同时从客户端发起连接。抓包窗口中的源 IP 应与真实客户端或 NAT 后地址一致。
sudo tcpdump -ni any 'tcp port 8080 and (tcp[tcpflags] & (tcp-syn|tcp-rst) != 0)'预期输出
<TIME> <CLIENT_IP>.<PORT> > <SERVER_IP>.8080: Flags [S], seq <ID>, win <ID>, length 0
<TIME> <SERVER_IP>.8080 > <CLIENT_IP>.<PORT>: Flags [S.], seq <ID>, ack <ID>, win <ID>, length 0
实际时间、端口和序列号会不同。服务器完全看不到 SYN,问题通常在客户端路由、上游访问控制或 NAT 映射;看到 SYN 但没有 SYN-ACK,应检查监听、防火墙和内核策略;看到 RST,说明端口关闭或策略主动拒绝;服务器发出 SYN-ACK 而客户端仍超时,应检查返回路由、无状态 ACL、NAT 会话和链路中间设备。
核对 NAT 与端口映射
经过 NAT 时,应确认外部地址、外部端口、内部地址和内部端口四项完全对应,并检查映射协议是否为 TCP。多级 NAT、容器端口发布和反向代理会增加一层转换,必须逐跳核对实际目的地址。
修复后不要只验证一次连接。应从原始客户端重新测试,同时观察抓包、连接状态和应用日志,确认三次握手完成且请求真正到达应用。