
计算机网络 / 系统课时
认识 SMB 文件共享
认识 SMB 文件共享
SMB 让用户通过网络访问远程目录、文件和打印资源。理解客户端如何完成认证、连接共享并打开文件,可以更快判断“服务器可达但共享打不开”究竟发生在哪一层。
学习目标
- 解释 SMB 共享、会话和文件句柄的关系
- 识别 SMB 常见端口及主要版本差异
- 使用命令验证服务器是否发布了目标共享
从共享路径看 SMB 对象
Windows 常用 UNC 路径表示 SMB 资源,例如 \\fileserver\public\report.docx。其中 fileserver 是服务器,public 是共享名,后面的部分才是共享内部的目录与文件。
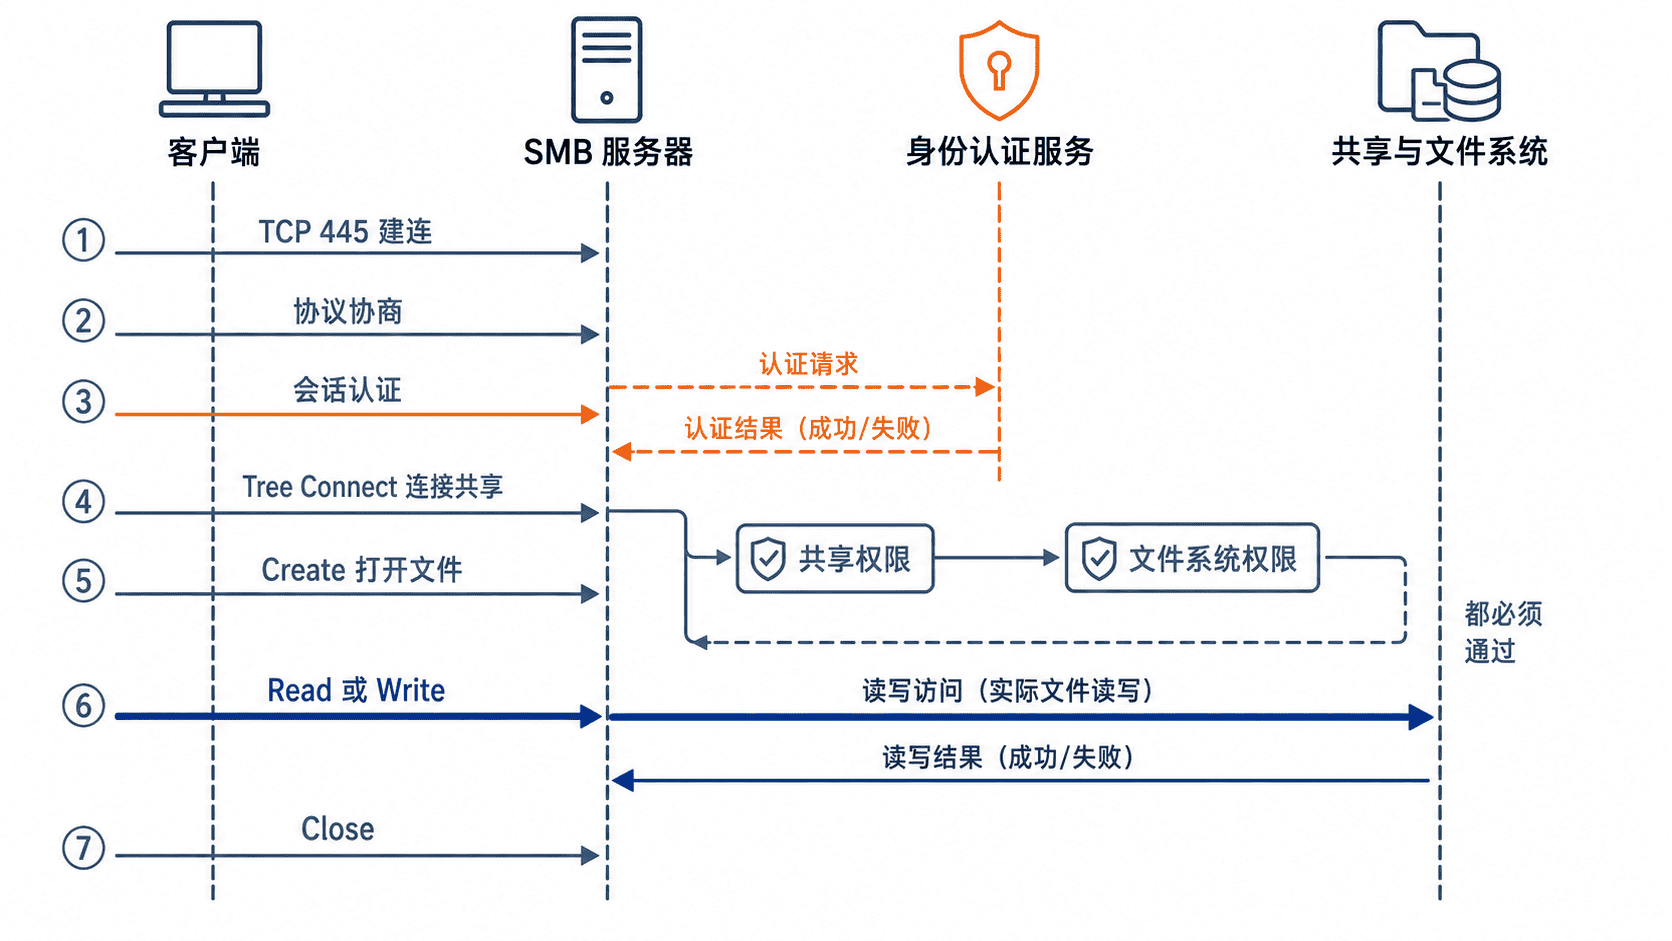
共享不是服务器磁盘目录的直接暴露,而是管理员发布的逻辑入口。服务端会同时应用共享权限和文件系统权限;用户必须通过两层检查,才能读取、修改或删除文件。
一次文件访问经历什么
客户端首先与服务器建立 TCP 连接并协商 SMB 版本与能力。随后通过会话建立过程完成身份认证,常见企业环境会使用 Kerberos,其他场景也可能使用 NTLM。
认证成功只表示用户身份被接受。客户端还要执行 Tree Connect 连接某个共享,再用文件创建或打开请求取得句柄,之后才能读写数据。共享不存在、权限不足、文件被占用或路径错误,都会在不同阶段返回不同错误。
常见端口与版本
现代 SMB 通常直接运行在 TCP 445 上。较旧的 NetBIOS 兼容方式会涉及 UDP 137、UDP 138 和 TCP 139;新部署若没有兼容需求,通常不应依赖这些旧端口。
SMB 1 功能老旧且存在严重安全风险,现代系统应禁用。SMB 2 减少协议开销并改进性能,SMB 3 继续加入多通道、透明故障转移、加密等能力。版本协商会在双方支持范围内选择共同版本,因此客户端新并不代表连接一定使用 SMB 3。
用 smbclient 枚举共享
Linux 安装 Samba 客户端工具后,可以先列出服务器公开的共享,确认网络、认证和共享名称是否正常。
smbclient -L '//<SERVER>/' -U '<USER>'命令会提示输入密码。预期输出
Sharename       Type      Comment
---------       ----      -------
public          Disk      Shared files
IPC$            IPC       IPC Service
SMB1 disabled -- no workgroup available
共享名称和提示内容取决于服务器配置。若返回连接超时,先检查 DNS、路由、TCP 445 和防火墙;若返回登录失败,检查账号、密码、域名和认证策略;若能列出共享但无法访问文件,再检查共享权限与文件系统权限。
安全与排查边界
不要把 TCP 445 直接暴露到互联网。远程访问应通过 VPN、零信任接入或受控专线,并限制来源地址。需要跨公网传文件时,也应优先选用专门的安全传输方案,而不是开放 SMB 服务端口。
排查时按“端口连接、协议协商、身份认证、共享连接、文件权限”逐层定位。这样可以避免看到“拒绝访问”后只反复修改密码,也能区分服务器未发布共享与用户无权访问文件这两类问题。