
计算机网络 / 系统课时
解析 ICMP 协议
解析 ICMP 协议
ICMP 用来反馈 IP 数据报在传输中的状态:它既能响应主动探测,也能报告目标不可达、TTL 耗尽等异常。本课将把常见消息与 Ping、traceroute 的工作方式对应起来,并给出一套避免误判的排查方法。
学习目标
- 说清 ICMP 与 IP、端口之间的关系
- 区分回显、目标不可达和超时消息的触发条件
- 根据 Ping 与 traceroute 结果判断故障大致位置
ICMP 在 IP 层中解决什么问题
IP 负责尽力转发数据报,但不保证送达,也不会自动告诉发送方“失败发生在哪里”。ICMP 正是这条反馈通道。它直接封装在 IP 数据报中,IPv4 的协议号为 1,因此 ICMP 不使用 TCP 或 UDP 端口。
ICMP 主要承担两类工作:一类是查询,例如回显请求与回显应答;另一类是差错报告,例如目标不可达、TTL 超时。收到差错消息只表示网络设备报告了问题,并不代表 ICMP 自己完成了重传或修复。
三类常见消息如何产生
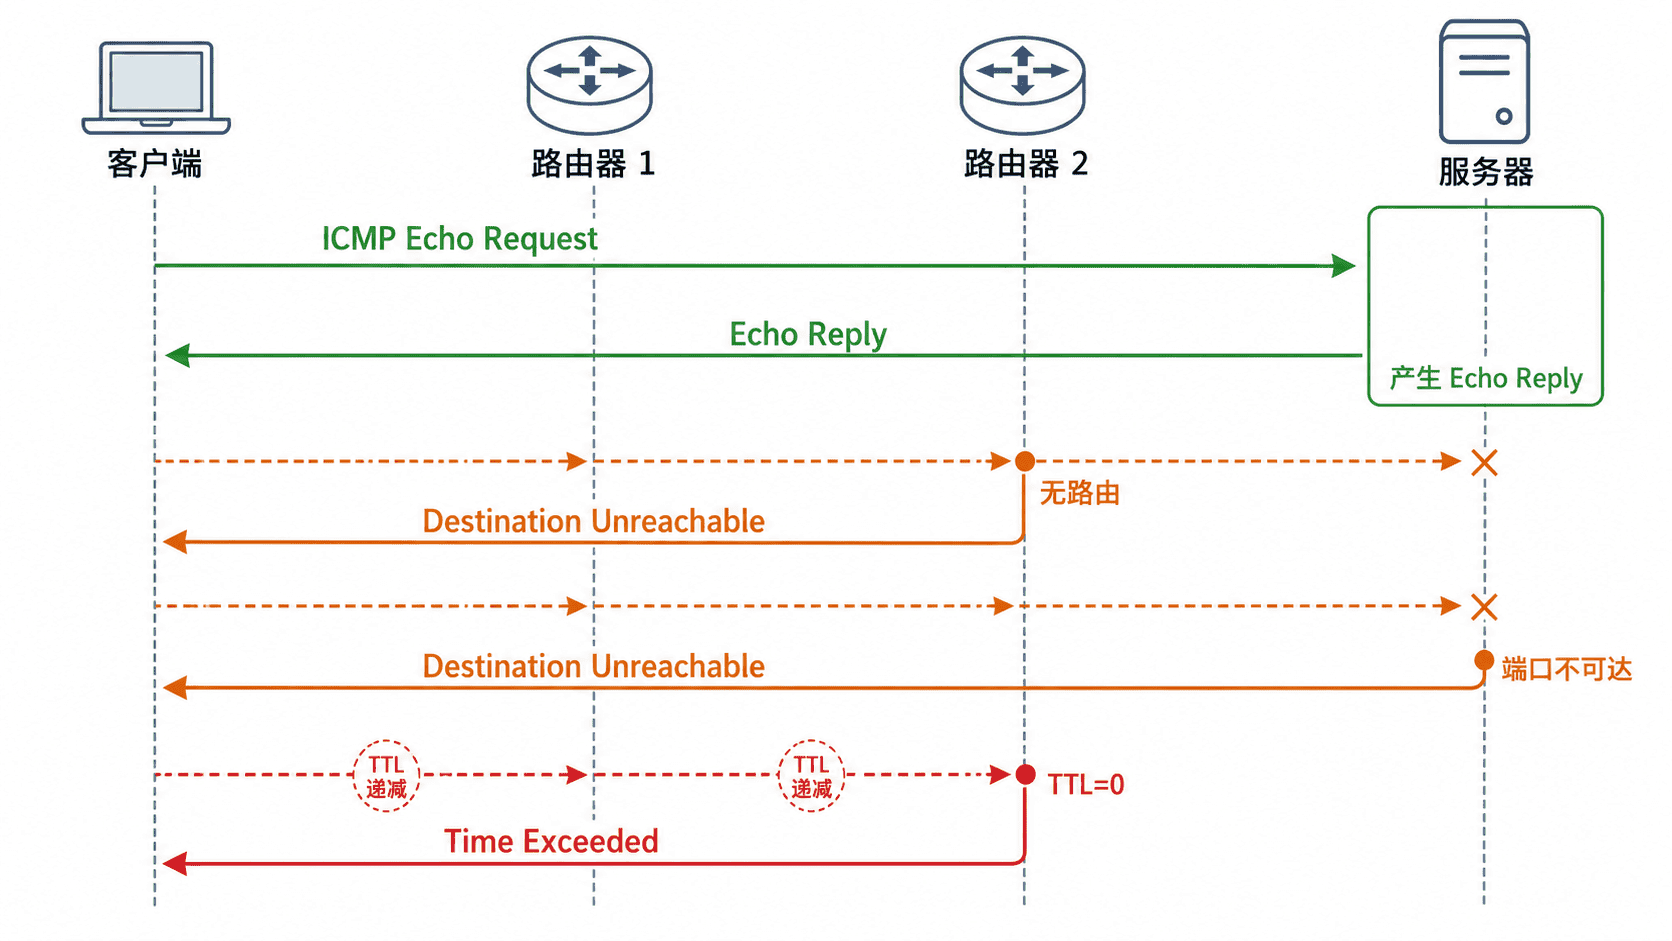
回显请求由探测端主动发出,目标主机通常返回回显应答。Ping 就是利用这一对消息测量可达性、往返时间和丢包率。
目标不可达表示数据报无法继续交付。产生者可能是中间路由器,也可能是目标主机。常见原因包括无路由、主机不可达、端口不可达,以及设置禁止分片后遇到更小 MTU。
超时消息通常在 IPv4 的 TTL 递减到 0 时由路由器产生。它防止数据报因路由环路无限转发,也是 traceroute 逐跳发现路径的关键。
Ping 与 traceroute 的实现基础
Ping 在回显报文中携带标识符和序号,以便把应答对应到具体请求;程序再用发送与接收时间计算 RTT。回显应答中的 TTL 是返回报文剩余的跳数预算,不能直接当作“经过了多少跳”,因为不同系统的初始 TTL 可能不同。
traceroute 会发送一组 TTL 从 1 开始递增的探测报文。第一个路由器把 TTL 减为 0 后返回超时消息,第二组探测让第二个路由器返回超时,如此逐步暴露路径。到达目标后的结束信号取决于实现:UDP 方式常以端口不可达结束,ICMP 方式常以回显应答结束。
用 Ping 验证回显消息
下面先验证本机回环地址。该测试不经过外部路由器,但可以确认本机 IP 协议栈能够生成和处理 ICMP 回显消息。
ping -c 2 127.0.0.1预期输出
PING 127.0.0.1 (127.0.0.1) 56(84) bytes of data.
64 bytes from 127.0.0.1: icmp_seq=1 ttl=64 time=<TIME> ms
64 bytes from 127.0.0.1: icmp_seq=2 ttl=64 time=<TIME> ms

--- 127.0.0.1 ping statistics ---
2 packets transmitted, 2 received, 0% packet loss
<TIME> 会随机器负载变化。icmp_seq 用于识别请求顺序,ttl 是应答报文当前剩余值,packet loss 才是本次两次探测的丢包统计。
排查时不要误读 ICMP
Ping 失败不等于业务一定不可用。防火墙可能只丢弃回显请求,而 TCP 443 仍可正常连接。反过来,Ping 成功也只能证明目标愿意回复 ICMP,不能证明指定端口、应用进程或认证链路正常。
目标不可达或超时消息的源地址常属于中间设备,因此要先确认“谁返回了错误”。ICMP 差错报文还会携带原始 IP 首部及部分上层数据,系统正是借此把错误关联到原连接;抓包时应同时查看外层 ICMP 来源和被引用的原始目的地址。
连续出现 * 的 traceroute 也不必立即判定链路中断。某些路由器只转发业务流量,不回复超时消息。更可靠的做法是结合最终目标是否可达、后续跳是否继续出现,以及具体 TCP 或 UDP 端口测试综合判断。