
计算机网络 / 系统课时
排查 HTTPS 访问异常
排查 HTTPS 访问异常
本课建立一套可复用的 HTTPS 排障顺序:先区分连接失败发生在 DNS、TCP、TLS 还是 HTTP 层,再针对证书过期、域名不匹配、链不完整、协议不兼容和系统时间错误完成修复与验收。
学习目标
- 用
curl和 OpenSSL 固定 HTTPS 失败现象 - 根据验证错误定位五类常见根因
- 修复后从握手和 HTTP 两层完成验收
先分层并固定现象
先使用 curl 输出连接细节。--noproxy '*' 用于排除本机代理变量干扰;生产环境确实依赖代理时应去掉该参数,并单独检查代理链路。
curl -Iv \
  --connect-timeout 10 \
  --noproxy '*' \
  https://example.com/
预期输出
* Host example.com:443 was resolved.
* Connected to example.com (<IP>) port 443
* SSL connection using <TLS_VERSION> / <CIPHER_SUITE>
* SSL certificate verify ok.
< HTTP/<HTTP_VERSION> <STATUS_CODE>
若输出停在域名解析、TCP 连接或 TLS 握手之前,应先处理对应网络层问题。只要已经收到 301、401、403 或其他 HTTP 状态码,就说明 TLS 握手已完成,问题通常转入应用或访问控制层。
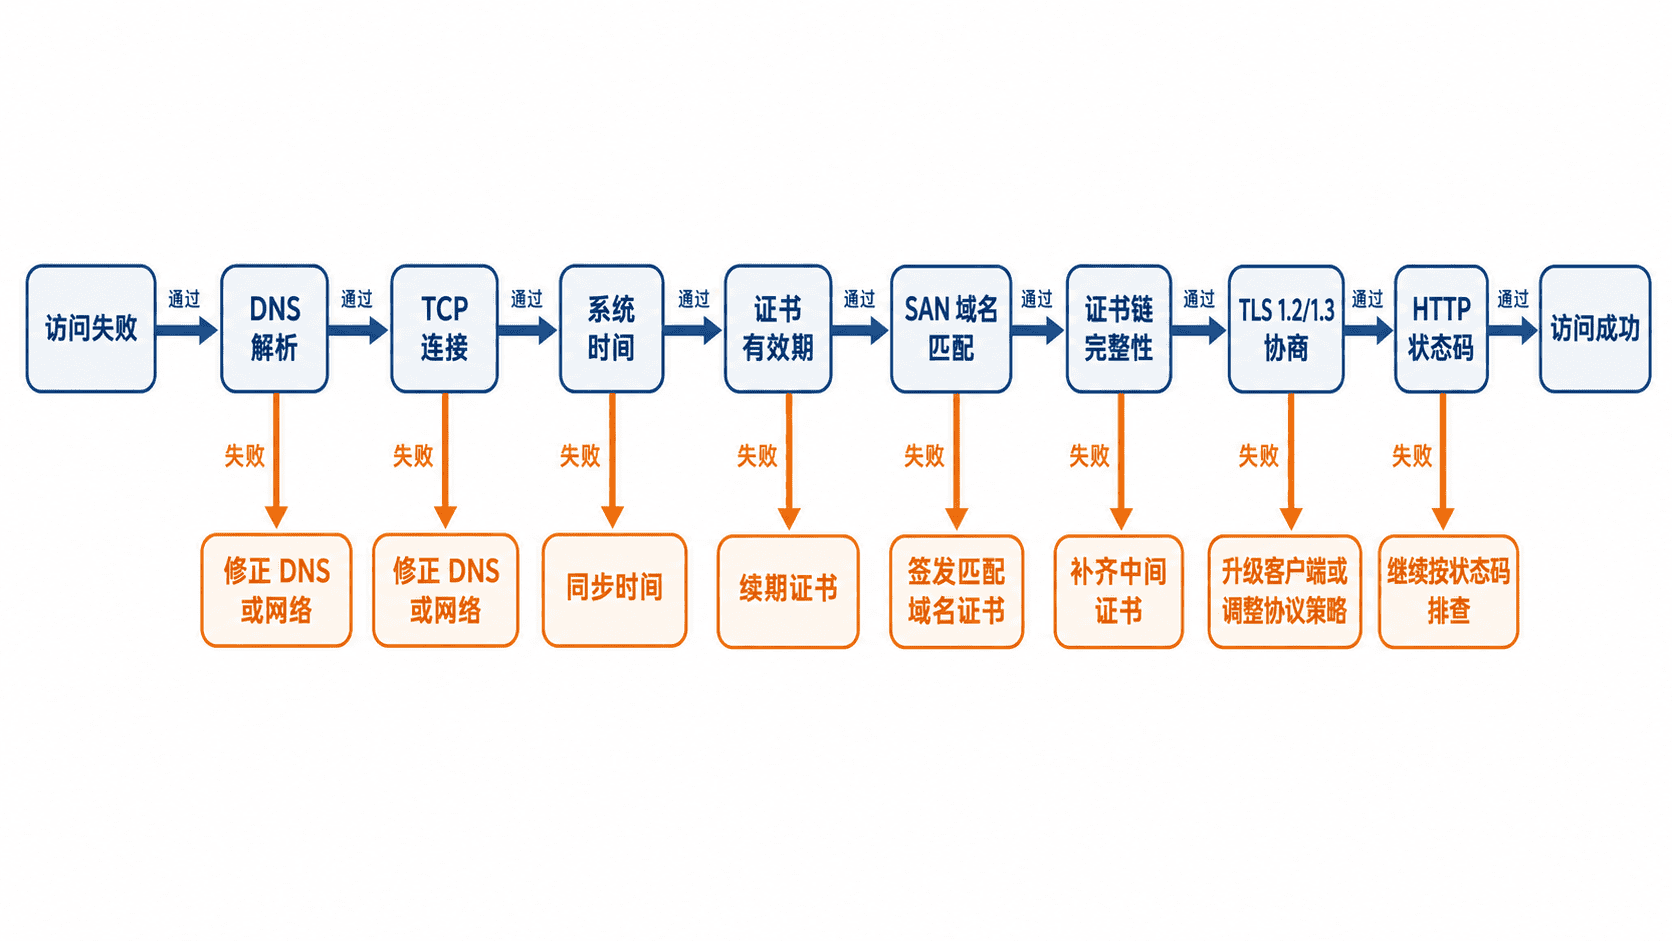
固定顺序能避免误判。例如系统时间错误既可能表现为“证书尚未生效”,也可能表现为“证书已过期”,不应立即认定服务器证书本身有问题。
按顺序检查证书
在 Linux 或 macOS 上先查看 UTC 时间,并与可信时间源对照。时间偏差较大时,应先恢复 NTP 同步,再重复证书检查。
date -u预期输出
<WEEKDAY> <MONTH> <DAY> <TIME> UTC <YEAR>实际时间会变化。若年份、日期或时区明显错误,修复系统时钟后再测试;否则后续的证书有效期判断没有意义。
接着使用目标域名同时作为 SNI 和主机名校验对象,并要求验证失败时返回错误。
openssl s_client \
  -connect example.com:443 \
  -servername example.com \
  -verify_hostname example.com \
  -showcerts \
  -verify_return_error \
  </dev/null
预期输出
...
Certificate chain
...
Verify return code: <VERIFY_CODE> (<VERIFY_MESSAGE>)
正常情况为 0 (ok)。失败时重点读取最后一行,并对照以下根因处理。
| 现象或错误 | 常见根因 | 修复方式 |
|---|---|---|
certificate has expired |
叶子证书或中间证书已过期 | 续期并部署新证书链,重载服务 |
hostname mismatch |
SAN 不包含访问域名,或 SNI 用错 | 签发覆盖正确域名的证书,统一访问域名与 SNI |
unable to get local issuer certificate |
服务端缺少中间证书,或客户端信任库过旧 | 服务端部署完整链;必要时更新客户端 CA 信任库 |
certificate is not yet valid |
系统时间错误,或证书尚未生效 | 同步系统时间,再核对证书生效时间 |
handshake failure、no protocols available |
双方没有共同协议或算法 | 启用 TLS 1.2/1.3,升级旧客户端,检查加密策略 |
证书链不完整时,部分浏览器可能因缓存过中间证书而仍能访问,但新设备、命令行客户端或服务端程序会失败,因此不能只用单个浏览器验收。
验证协议兼容性
分别强制使用 TLS 1.2 和 TLS 1.3。若一个成功、另一个失败,问题通常集中在协议策略、密码套件或客户端版本,而不是证书域名。
openssl s_client -brief \
  -connect example.com:443 \
  -servername example.com \
  -tls1_2 \
  </dev/null

openssl s_client -brief \
  -connect example.com:443 \
  -servername example.com \
  -tls1_3 \
  </dev/null
预期输出
Protocol version: TLSv1.2
Ciphersuite: <TLS_1_2_CIPHER>
Verification: OK

Protocol version: TLSv1.3
Ciphersuite: <TLS_1_3_CIPHER>
Verification: OK
若本机 OpenSSL 不认识 -tls1_3,应先确认客户端版本能力。服务需要兼容旧客户端时,可在安全策略允许范围内保留 TLS 1.2,但不要重新启用 SSLv3 或 TLS 1.0。
修复后完成双层验收
修复后既要验证证书链,也要确认 HTTP 服务可响应。不要使用 curl -k,因为它会跳过证书校验,只能掩盖问题。
openssl s_client \
  -connect example.com:443 \
  -servername example.com \
  -verify_hostname example.com \
  -verify_return_error \
  </dev/null

curl -I \
  --connect-timeout 10 \
  --noproxy '*' \
  https://example.com/
预期输出
Verify return code: 0 (ok)

HTTP/<HTTP_VERSION> <STATUS_CODE>
<RESPONSE_HEADERS>
<STATUS_CODE> 不一定是 200;301、401 或 403 也能证明 HTTPS 握手和证书验证已经通过。最终状态是否符合业务预期,还需结合应用路由与权限规则判断。