
计算机网络 / 系统课时
建立分层排障流程
建立分层排障流程
网络故障最容易被“哪里报错就修哪里”带偏。本课建立一套从链路到应用逐层验证的流程,让你用可观测证据判断故障停在哪一层,再选择对应工具和修复动作。
学习目标
- 掌握链路、地址、路由、传输、解析、加密和应用层的固定排查顺序
- 能为每一层选择验证命令、通过标准和下一步动作
- 避免跳层排查、只看单点结果和过早修改配置
为什么要按层排查
一次“网页打不开”可能来自网线断开、地址未获取、默认路由缺失、端口被拦截、DNS 返回错误、证书校验失败或应用自身异常。报错出现的位置不一定等于根因所在的位置,因此必须先确认底层前提,再检查上层协议。
推荐从下到上排查。某一层未通过时,先处理这一层,不要继续用上层工具制造更多噪声;某一层通过时,则把故障范围收缩到它之上的层级。
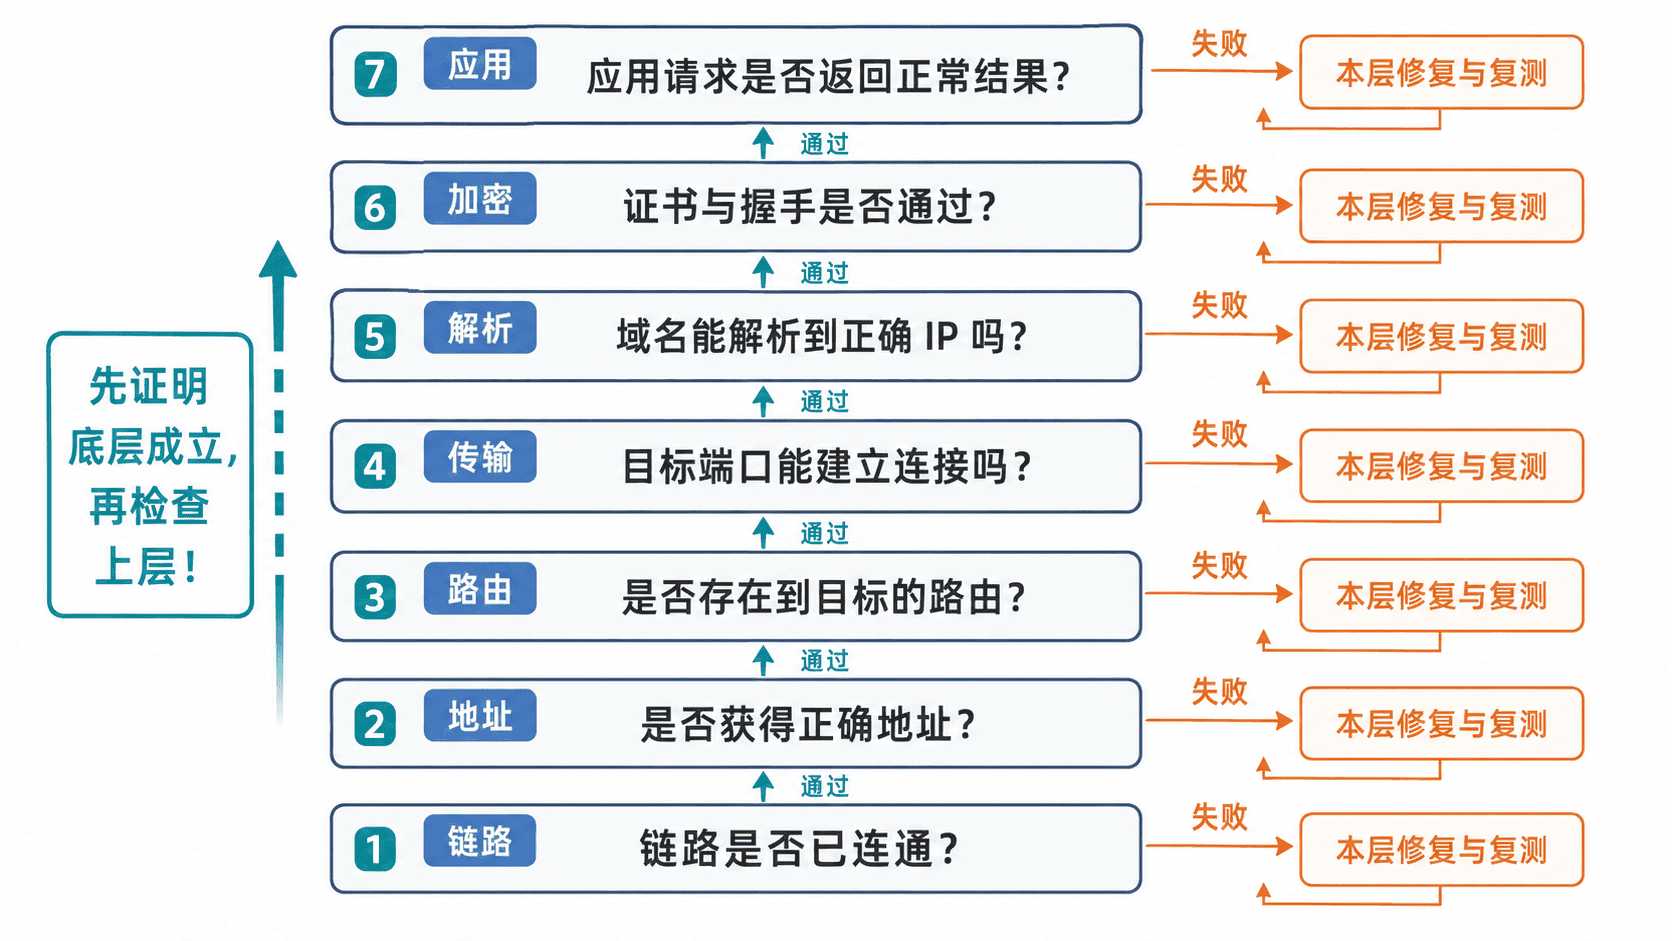
七个检查层级
| 层级 | 核心问题 | 常用验证 | 通过标准 |
|---|---|---|---|
| 链路 | 接口是否真正连通 | ip link、交换机端口状态 |
接口启用且有载波 |
| 地址 | 主机是否获得正确地址 | ip addr |
地址、掩码与网段符合设计 |
| 路由 | 数据包是否知道下一跳 | ip route、ping 网关 |
存在默认路由且网关可达 |
| 传输 | 目标端口是否可建立连接 | nc、curl |
TCP 连接成功或收到明确拒绝 |
| 解析 | 域名是否得到正确地址 | getent hosts、dig |
返回预期地址且无超时 |
| 加密 | TLS 握手和证书是否有效 | openssl s_client |
握手完成,证书校验符合预期 |
| 应用 | 服务是否返回正确业务响应 | curl -v、应用日志 |
状态码、响应体和日志一致 |
“连接超时”和“连接被拒绝”要区别对待。超时通常说明路径、ACL 或防火墙丢弃数据包;被拒绝则说明主机可达,但目标端口没有监听,或中间设备主动返回拒绝。
用一组命令建立证据链
下面的 Linux Bash 示例依次查看链路、地址、路由、外部 IP、DNS、TCP、TLS 和 HTTP。它不会修改系统配置,适合作为首次采集脚本。
#!/usr/bin/env bash
set -u

# 可用环境变量替换测试目标,默认值仅用于连通性演示
TARGET_HOST="${TARGET_HOST:-example.com}"
TARGET_PORT="${TARGET_PORT:-443}"
TEST_IP="${TEST_IP:-1.1.1.1}"

echo "== 1. 链路与地址 =="
ip -brief link
ip -brief address

echo "== 2. 路由 =="
ip route

# 先证明不依赖 DNS 的 IP 路径,再检查名称解析
echo "== 3. 外部 IP 连通性 =="
ping -c 2 -W 2 "$TEST_IP"

echo "== 4. DNS 解析 =="
getent ahostsv4 "$TARGET_HOST"

# /dev/tcp 是 Bash 能力,用于判断目标端口能否完成 TCP 建连
echo "== 5. TCP 端口 =="
if timeout 5 bash -c "cat < /dev/null > /dev/tcp/${TARGET_HOST}/${TARGET_PORT}"; then
  echo "TCP ${TARGET_HOST}:${TARGET_PORT} OK"
else
  echo "TCP ${TARGET_HOST}:${TARGET_PORT} FAILED"
fi

# 显式发送 SNI,避免多域名服务器返回错误证书
echo "== 6. TLS 证书 =="
openssl s_client -connect "${TARGET_HOST}:${TARGET_PORT}" \
  -servername "$TARGET_HOST" </dev/null 2>/dev/null |
  grep -E "subject=|issuer=|Verify return code"

echo "== 7. HTTP 响应 =="
curl -I --max-time 8 "https://${TARGET_HOST}/"
预期输出
== 1. 链路与地址 ==
<INTERFACE>  UP  <MAC>
<INTERFACE>  UP  <IP>/<PREFIX>
== 2. 路由 ==
default via <GATEWAY_IP> dev <INTERFACE>
== 3. 外部 IP 连通性 ==
2 packets transmitted, 2 received, 0% packet loss
== 4. DNS 解析 ==
<IP> STREAM example.com
== 5. TCP 端口 ==
TCP example.com:443 OK
== 6. TLS 证书 ==
subject=<CERTIFICATE_SUBJECT>
issuer=<CERTIFICATE_ISSUER>
Verify return code: 0 (ok)
== 7. HTTP 响应 ==
HTTP/<VERSION> <STATUS_CODE> <REASON>
接口名、IP、证书内容和 HTTP 状态码会因环境而不同。若脚本在某一步失败,应保留该步原始输出,并停止把后续失败直接解释为新的根因。
根据失败位置缩小范围
链路失败时,优先检查物理连接、无线关联、虚拟网卡状态和交换机端口。地址失败时,检查 DHCP 租约、静态地址、掩码、重复地址和 VLAN。路由失败时,检查默认网关、策略路由和上游路由表。
传输层失败但 IP 可达时,重点检查服务监听、主机防火墙、网络 ACL、代理和负载均衡。DNS 失败但外部 IP 可达时,不要继续怀疑网卡;应检查 DNS 服务器、搜索域、缓存和记录内容。
TLS 失败时,核对系统时间、SNI、证书链、主机名和受信任根证书。HTTP 已返回但业务仍异常时,再进入反向代理、应用日志、鉴权、依赖服务和业务数据排查。
保持排障过程可复现
每次测试都记录目标、时间、源主机、命令、完整结果和刚做过的改动。一次只改变一个变量,修改后从失败层重新验证,并补测其上一层,才能证明修复真正有效。
不要把一次成功的 ping 当成“网络完全正常”。ICMP 可达只能证明某条 ICMP 路径可用,不能证明 DNS、TCP 端口、TLS 或应用响应一定正常。