
计算机网络 / 系统课时
理解 NAT 与端口转换
理解 NAT 与端口转换
NAT 解决私有地址无法直接在公网路由的问题:网关在报文经过时改写地址或端口,并用连接跟踪表保存改写前后的对应关系。本课将区分静态 NAT、动态 NAT 与端口地址转换,并说明回包为何仍能准确返回原主机。
学习目标
- 区分静态 NAT、动态 NAT 与 PAT 的映射方式
- 读懂一次出站连接中的地址、端口和连接跟踪变化
- 理解超时、端口冲突和入站访问对 NAT 的影响
三种转换方式
静态 NAT 建立固定的一对一映射,例如把公网地址 203.0.113.10 长期映射到内网主机 10.0.0.10。它适合需要稳定入站访问的服务器,但会持续占用公网地址。
动态 NAT 从公网地址池临时选择一个地址。连接结束或映射超时后,公网地址可被其他内网主机复用。它仍通常是一对一映射,只是对应关系不是永久固定。
端口地址转换又称 PAT、NAPT 或 NAT Overload。多个内网连接共享同一个公网地址,网关通过改写源端口区分连接,是家庭路由器和企业出口最常见的方式。
| 类型 | 映射粒度 | 公网资源 | 常见用途 |
|---|---|---|---|
| 静态 NAT | 地址一对一且固定 | 占用较多 | 发布内部服务器 |
| 动态 NAT | 地址一对一且临时 | 需要地址池 | 临时出站访问 |
| PAT | 地址与端口共同映射 | 一个地址可承载大量连接 | 多主机共享上网 |
PAT 如何保持回包方向
假设内网主机 10.0.0.8:53000 访问 198.51.100.20:443,出口网关可能把源改写为 203.0.113.5:40001。公网服务器只看到网关的公网端点;回包到达 203.0.113.5:40001 后,网关查表并还原为 10.0.0.8:53000。
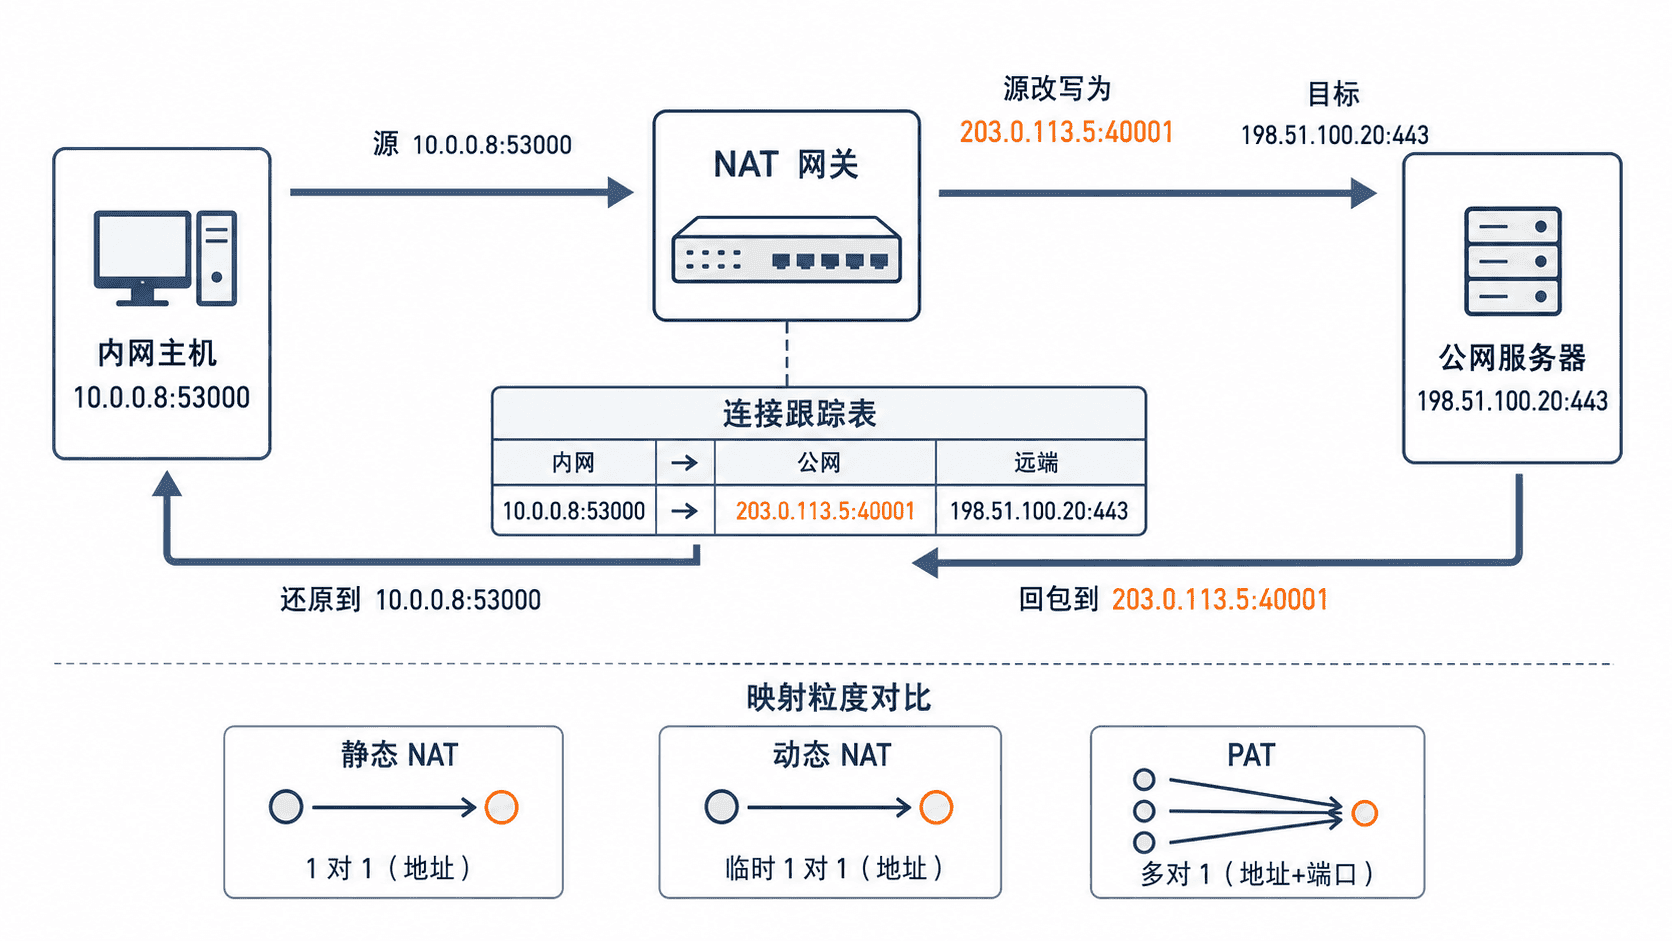
连接跟踪通常按协议、源地址、源端口、目的地址和目的端口识别一条流。PAT 还要保证公网侧端口不冲突;若目标端口已被占用,网关会选择其他可用端口。
查看 Linux 网关的转换状态
下面命令适用于启用了连接跟踪的 Linux 网关,并需要安装 conntrack-tools。它列出 TCP 连接的原始方向和应答方向;实际地址、端口、状态和剩余时间会不同。
sudo conntrack -L -p tcp -o extended 2>/dev/null | head -n 2预期输出:
ipv4 2 tcp 6 <TIME> ESTABLISHED src=10.0.0.8 dst=198.51.100.20 sport=53000 dport=443 src=198.51.100.20 dst=203.0.113.5 sport=443 dport=40001 [ASSURED]
ipv4 2 tcp 6 <TIME> TIME_WAIT src=10.0.0.9 dst=198.51.100.30 sport=53120 dport=80 src=198.51.100.30 dst=203.0.113.5 sport=80 dport=40002
在真实做了 SNAT 或 PAT 的网关上,工具可能进一步显示转换后的回复端点。若命令没有输出,应先确认当前确有连接、内核已加载连接跟踪模块,并检查是否具有管理员权限。
连接跟踪带来的边界
NAT 不是简单的逐包字符串替换。网关必须保存状态,才能让后续报文沿用同一映射,并在回包时执行反向转换。映射会在 TCP 关闭、UDP 空闲超时或设备重启后删除,因此长时间静默的连接可能需要保活。
默认情况下,公网主机不能凭空访问某台内网设备,因为连接跟踪表中没有对应映射。需要主动提供服务时,应配置静态 NAT 或端口转发,并同时放行防火墙规则。
某些协议会在应用数据中携带 IP 地址或端口,单纯改写报文首部可能不够,需要应用层网关或协议自身支持 NAT 穿透。排障时应把“地址转换”和“防火墙放行”分开检查,二者不是同一机制。