
计算机网络 / 系统课时
排查 DNS 解析异常
排查 DNS 解析异常
DNS 故障不能只看“域名打不开”。本课给出一条从本机使用的递归解析器到权威服务器的定位路径,帮助你区分 NXDOMAIN、SERVFAIL、查询超时、缓存未更新和分地域结果不一致,并用查询结果验证修复是否真正生效。
学习目标
- 根据返回码、答案和响应时间判断故障类型
- 使用
dig对比默认解析器、指定解析器与权威链路 - 处理缓存和分地域解析造成的结果差异
先确认故障边界
先确认问题是“只有一个域名失败”,还是“所有域名都失败”;是“只有一台设备失败”,还是“同一网络都失败”。前者通常指向记录、缓存或权威配置,后者更可能与本机网络、默认递归服务器或安全策略有关。
还要分清应用报错与 DNS 报错。浏览器显示连接超时,不一定是解析失败;应先确认是否取得 IP,再检查目标端口、TLS 和应用服务,避免在错误层级反复修改 DNS。
读懂异常并建立定位顺序
| 现象 | 含义 | 优先检查 |
|---|---|---|
NXDOMAIN |
查询名被确认不存在 | 域名拼写、记录是否已创建、负缓存 |
SERVFAIL |
解析器无法完成查询 | 权威服务器、委派、DNSSEC、上游异常 |
| 查询超时 | 在限定时间内没有响应 | UDP/TCP 53、防火墙、丢包、解析器负载 |
| 旧地址仍返回 | 某一层缓存尚未过期 | TTL、本机、应用、递归 DNS 和 CDN 缓存 |
| 不同地区结果不同 | 可能是调度,也可能是配置不同步 | GeoDNS、CDN、线路策略、权威节点同步 |
NXDOMAIN 与“空答案”不同。空答案通常表示域名存在,但所查询的记录类型不存在;例如域名只有 AAAA 记录,查询 A 时可能得到 NOERROR 且答案数为 0。
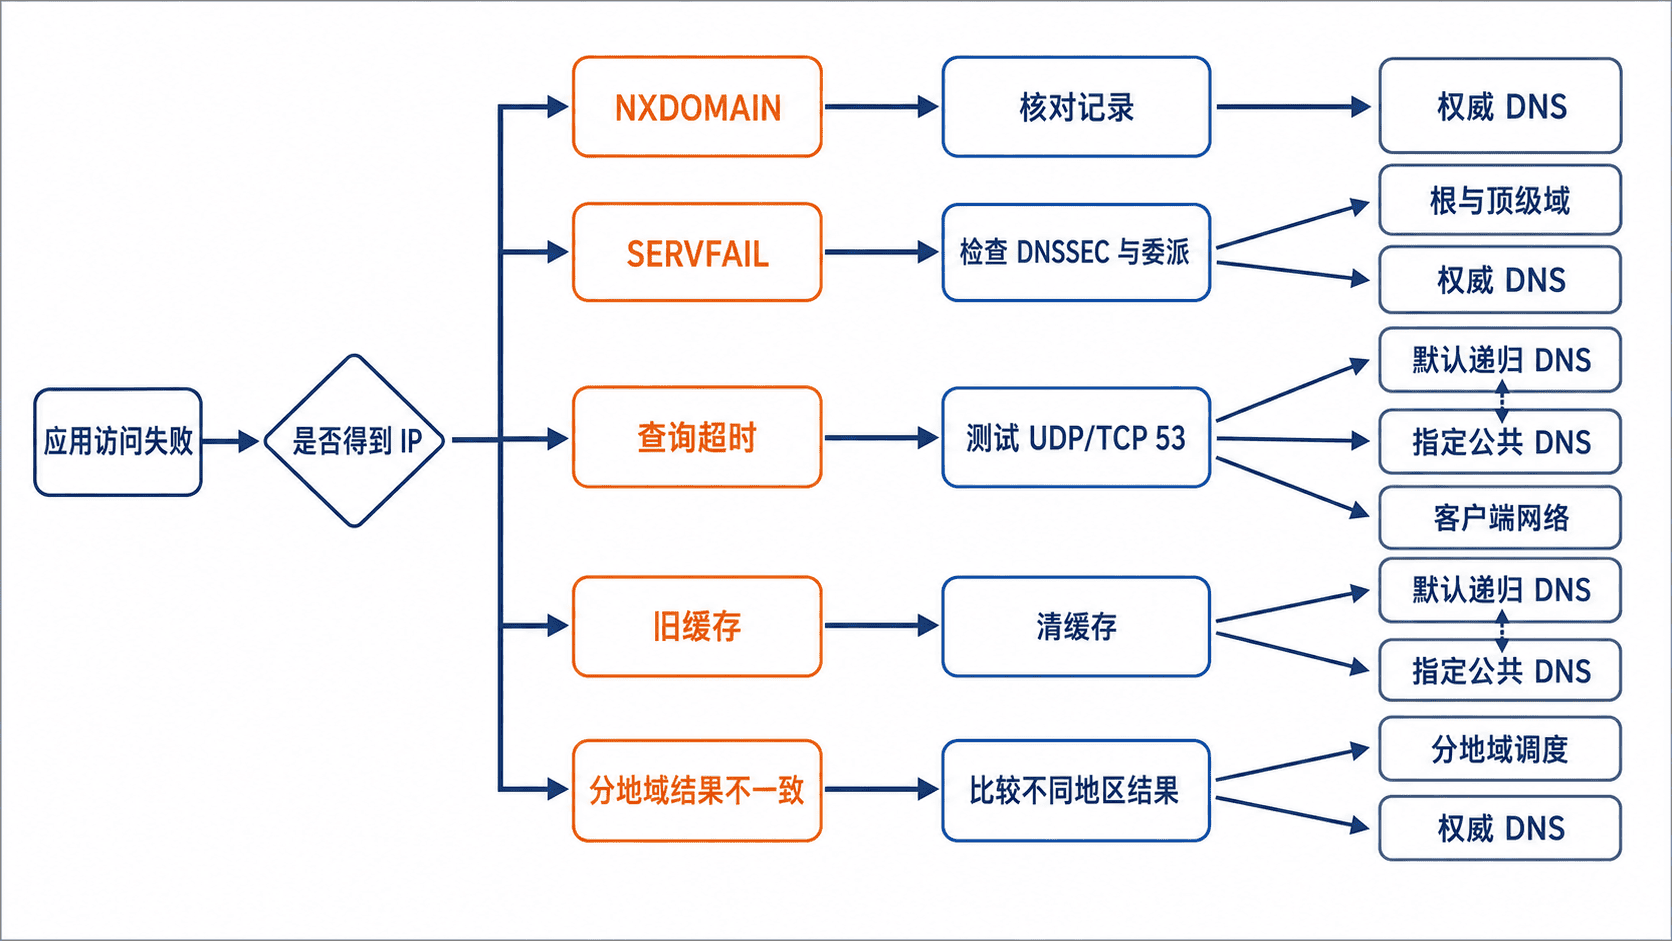
以下命令适用于已安装 dig 的 Linux 或 macOS。Linux 可通过 dnsutils 或 bind-utils 软件包获得该工具。
domain="example.com"
public_dns="1.1.1.1"

echo "1. 默认递归解析器"
dig +time=2 +tries=1 "$domain" A

echo "2. 指定公共递归解析器"
dig +time=2 +tries=1 @"$public_dns" "$domain" A

echo "3. 强制使用 TCP 查询"
dig +tcp +time=2 +tries=1 @"$public_dns" "$domain" A

echo "4. 从根开始跟踪委派链"
dig +trace "$domain" A
预期输出
1. 默认递归解析器
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: <ID>
;; ANSWER SECTION:
example.com. <TTL> IN A <IP>

2. 指定公共递归解析器
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: <ID>

3. 强制使用 TCP 查询
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: <ID>

4. 从根开始跟踪委派链
. <TTL> IN NS <ROOT_SERVER>
com. <TTL> IN NS <TLD_SERVER>
example.com. <TTL> IN NS <AUTHORITATIVE_SERVER>
example.com. <TTL> IN A <IP>
实际 IP、TTL、服务器名和查询 ID 会不同。若默认查询失败而指定公共 DNS 成功,问题多半在本机配置或默认递归服务器;若 UDP 查询超时而 TCP 成功,应检查 UDP 53 的网络策略;若 +trace 在某一级中断,应检查该级委派或权威服务。部分企业网络会阻止 +trace,此时应在允许直连外部 DNS 的环境验证。
按异常类型修复
遇到 NXDOMAIN 时,先直接查询权威服务器,确认记录是否真的不存在。新建记录后仍返回 NXDOMAIN,通常是递归服务器保留了负缓存,需要等待 SOA 相关 TTL 到期,或在可控环境中清理缓存。
遇到 SERVFAIL 时,重点检查权威服务器是否可达、父区委派的 NS 与 glue 是否正确,以及 DNSSEC 签名是否过期或验证链是否断裂。不要把 SERVFAIL 当成“没有记录”,因为它表示解析过程失败。
查询超时时,应分别测试 UDP 与 TCP。DNS 通常先使用 UDP,响应过大或带有截断标志时会改用 TCP;只放行 UDP 53 或只放行 TCP 53,都可能造成部分查询失败。企业网络还要检查 VPN、出口 ACL 和递归服务器负载。
缓存未更新时,按“应用缓存、操作系统缓存、本地代理、递归 DNS、CDN 或权威平台”的顺序检查。修改记录前应规划 TTL;已经缓存的旧 TTL 不会因新配置降低而立即缩短。
分地域结果不同不一定是错误。GeoDNS、CDN 和运营商线路会按查询来源返回不同地址。验证时应同时记录递归服务器、客户端出口地区、记录类型和查询时间,判断结果是否符合调度策略。
验证修复结果
修复后至少从默认递归服务器、一个外部递归服务器和权威服务器各查询一次,确认返回码、答案、TTL 与响应时间合理。随后再测试目标端口或应用请求,避免把“DNS 已恢复”误判为“业务已恢复”。
若改动涉及多地区调度,应从不同网络或监测节点重复验证。对关键域名保留查询时间、服务器地址和完整响应,便于判断后续异常来自旧缓存、配置回滚还是新故障。